Asosiy ma’lumotlar
- CISA PHP zaifliklaridan real hujumlarda foydalanilayotganini tasdiqladi va AQSh fuqarolik federal agentliklaridan uch kun ichida tuzatishlarni o‘rnatishni talab qildi
- PHP2Shell zaifliklari serverlarni parolsiz masofadan buzish imkonini beradi; PHP taxminan 70 foiz veb-serverlarda ishlatiladi
- Zaifliklar ikki yil oldin topilgan, ammo amaliy emas deb hisoblangan; ekspluat usuli Calif tadqiqotchilarining sun’iy intellekt modeli bilan ishlashidan keyin paydo bo‘ldi
AQSh hukumati PHPdagi zaiflikka qarshi hujumlarni tasdiqladi
Amerikaning kiberxavfsizlik agentligi CISA dushanba kuni keng qo‘llaniladigan PHP veb-tilidagi ikkita kritik zaiflikdan hakerlar faol foydalana boshlaganini ma’lum qildi va fuqarolik federal idoralarga tizimlarini uch kun ichida tuzatishni buyurdi. CISA xabarida hujum qilayotganlarning aynan kim ekanini ko‘rsatmadi, biroq uning ogohlantirishi xavfsizlik tadqiqotchilari zaifliklardan real sharoitlarda foydalanilgani belgilarini aniqlaganidan ko‘p o‘tmay paydo bo‘ldi.
PHP2Shell zaifliklari haqida nimalar ma’lum
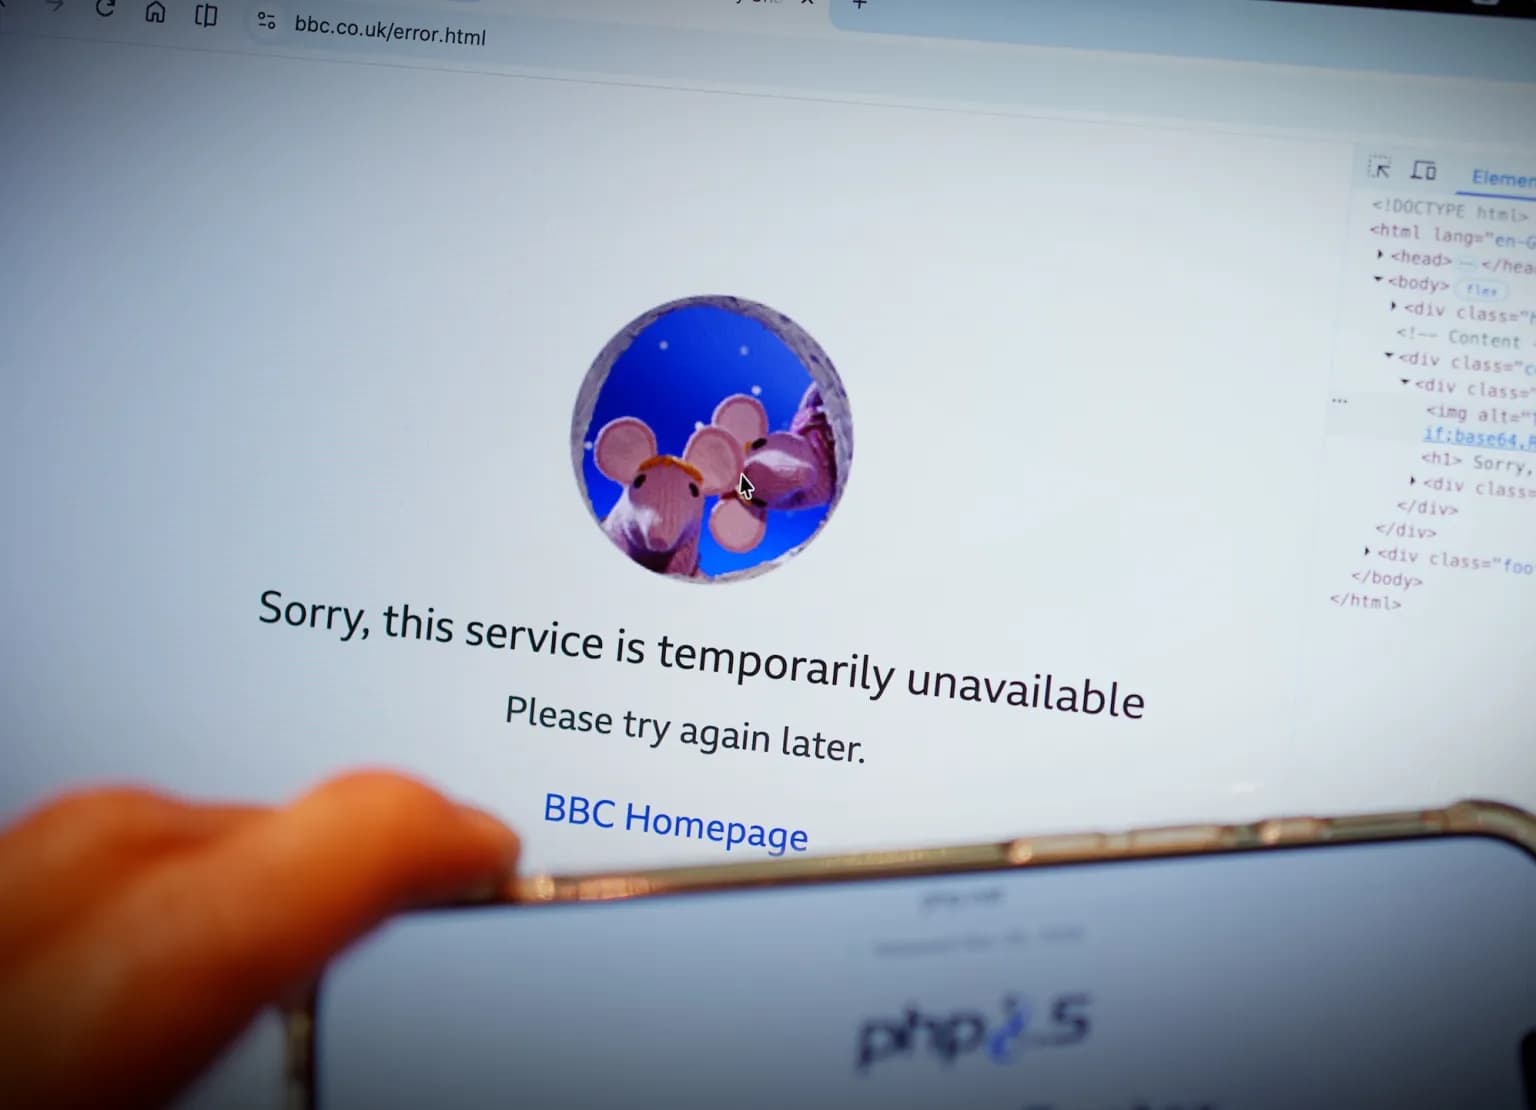
PHP2Shell deb nomlangan zaifliklar zaif tizimga parolsiz holda internet orqali masofadan kirish imkonini beradi. Mavjud ma’lumotlarga ko‘ra, PHP veb-serverlarning taxminan 70 foizida ishlatiladi, shu sababli yirik saytlar va ilovalar xavf ostida qolgan; zaifliklarning jiddiyligi ayrim hukumatlar va yirik kompaniyalarni allaqachon saytlarini vaqtincha yopib, tuzatish kiritishga majbur qilgan. Tilning ishlab chiquvchilari CISAning yangi ogohlantirishidan bir haftadan kam vaqt oldin tuzatishlarni chiqarishgan. Shu bilan birga, tadqiqotchilar ta’kidlaganidek, ishlaydigan ekspluat yaratish boshlanishida qiyin, ammo imkonsiz emas edi — real sharoitlarda tasdiqlangan hujumlar endi tashkilotlarga yangilanish va ma’lumotlar oqishi yoki buzib kirish xavfidan qochish uchun qo‘shimcha bosim o‘tkazmoqda.
«Amaliy ahamiyatsiz» zaifliklardan real hujumlarga: sun’iy intellekt va yetarli mablag‘ yo‘qligi roli
Zaifliklar yillar davomida aniqlanmagan qoldi: ular ilk bor ikki yil oldin topilgan, biroq PHPni qo‘llab-quvvatlovchi notijorat tashkilot o‘sha paytda hakerlarda amaliy ekspluat yo‘q deb ma’lum qilgan va zaifliklar tuzatilmagan. Vaziyat shu yil boshida o‘zgardi, o‘shanda Calif kompaniyasi tadqiqotchilari sun’iy intellekt modeli yordamida ikkala «uyqudagi» zaiflikni ishga solish yo‘lini topdilar. TechCrunch ta’kidlashicha, bu zaifliklar yillar davomida e’tibordan chetda qolgan, biroq sun’iy intellekt modellarining himoya kamchiliklarini, jumladan bir nechta kamchilikni zanjirga birlashtirib, topish va ishga solish qobiliyati o‘sgani tufayli dolzarb bo‘lib qolgan misollardir. Nashr shuningdek tizimli muammoga ham ishora qiladi: PHP — yillar davomida yetarli mablag‘ olmay kelayotganqarigan veb-texnologiyalardan biri; PHP kabi ochiq loyihalarga bunday xatolarni erta aniqlaydigan xavfsizlik auditi xizmatlarini to‘lash qiyin.