TechCrunchning Equity podkasti sonida Wiz kompaniyasining texnik direktori Tomer Shvarts bilan PHPdagi ikki tanqidiy zaiflik muhokama qilindi. Shu zaifliklar tufayli tashkilotlar tizimlarni shoshilinch tuzatdi, ayrimlari saytlarni vaqtincha o‘chirib qo‘ydi. Tadqiqotchilarning baholashiga ko‘ra, PHP taxminan 70% saytlarda ishlaydi va bu faqat boshlanishi: sun’iy intellekt yangi zaifliklarni topish va ulardan foydalanish tezligini oshirmoqda.
Amerikaning kiberxavfsizlik agentligi CISA hakerlar parolsiz serverlarni masofadan egallash imkonini beruvchi ikkita kritik PHP zaifligidan (PHP2Shell) real hujumlarda foydalana boshlaganini ma’lum qildi. Idora esa bu xatolarni faol ekspluatatsiya qilinadigan zaifliklar katalogiga kiritdi va AQShning fuqarolik federal agentliklariga ularni uch kun ichida yopishni buyurdi. Zaifliklar ikki yil oldin topilgan, biroq hujum uchun amaliy emas deb hisoblangan, toki Calif tadqiqotchilari sun’iy intellekt yordamida ekspluat usulini topmaguncha.
Ochiq kodli PHP dasturlash tilida o‘n yillar davomida mavjud bo‘lgan ikkita tanqidiy zaiflik aniqlandi. Sayt egalariga darhol yangilanishlarni o‘rnatish yoki resurslarni vaqtincha o‘chirib qo‘yish buyurildi. Cloudflare millionlab hujum urinishlarini qayd etdi, Amazon esa ma’lumot ommaviy oshkor qilinishidan oldin ham foydalanish urinishlarini sezgan.
OpenAI’ning qudratli modeli yordamida dunyodagi saytlarning katta qismi ishlaydigan PHP tilida ikkita kritik zaiflik aniqlandi. Kiberxavfsizlik bo‘yicha ekspert Maykl Daniel bu ehtiyotkorlik davrining boshlanishi deb hisoblaydi: sun’iy intellekt zaifliklarni tashkilotlar ularni yopishga ulgurgandan tezroq topmoqda.
Anthropic kompaniyasining axborot xavfsizligi bo‘yicha o‘rinbosari Jeyson Klinton yangi dasturiy zaifliklar to‘lqini kelgusi oylarda himoya tizimlarini ortiqcha yuklab qo‘yishi, elektr tarmoqlari va suv ta’minotiga xavf solishi haqida ogohlantirdi. U sezgir tarmoqlarni izolyatsiya qilish va direktorlar kengashlaridan sun’iy intellekt emas, balki «asosiy» narsalar bo‘yicha yordam so‘rashga chaqirdi, yuqori xavf davrini taxminan 18 oy deb baholadi.
PHP tilida — millionlab saytlar ishlaydigan til — ikkita kritik zaiflik aniqlangach, butun dunyo bo‘ylab IT-jamoalar favqulodda tarzda tuzatishlarni o‘rnatdi yoki serverlarni o‘chirib qo‘ydi. Satya Nadella vaziyatni misli ko‘rilmagan deb atadi, biroq mutaxassislar hakerlik hujumlalari haqidagi, bir qismi tasdiqlanmagan mish-mishlar vahimani kuchaytirganini ta’kidlaydi.
Mashhur PHP dasturlash tilida autentifikatsiyasiz masofadan kod bajarishga imkon beruvchi ikkita kritik zaiflik aniqlandi. AQSh FBI va NSA xavf haqida ogohlantirdi, Niderlandiya va Fransiya davlat saytlarining bir qismini o‘chirib qo‘ydi, bir qator davlatlar kiber-muhokama e’lon qildi, Turkiya tekshiruvlar o‘tkazib, tashkilotlar uchun ko‘rsatmalar chiqardi.
Calif va Wiz kompaniyalari tadqiqotchilari SI yordamida PHP tilida ikki kritik zaiflikni (CVE-2026-109618 va CVE-2026-109619, bahosi 9,2/10) aniqladi; bu zaifliklar 5.4 dan 8.5.11 gacha bo‘lgan versiyalarga ta’sir qiladi. Dasturchilar 21-oktabrda favqulodda yamalar chiqardi, AQSH, Britaniya, YI va Avstraliya regulyatorlari tizimlarni zudlik bilan yangilashga chaqirdi. Cloudflare rasmiy e’lon qilinishidan oldin tafsilotlar oqib ketganidan keyin hujumlar qayd etdi.
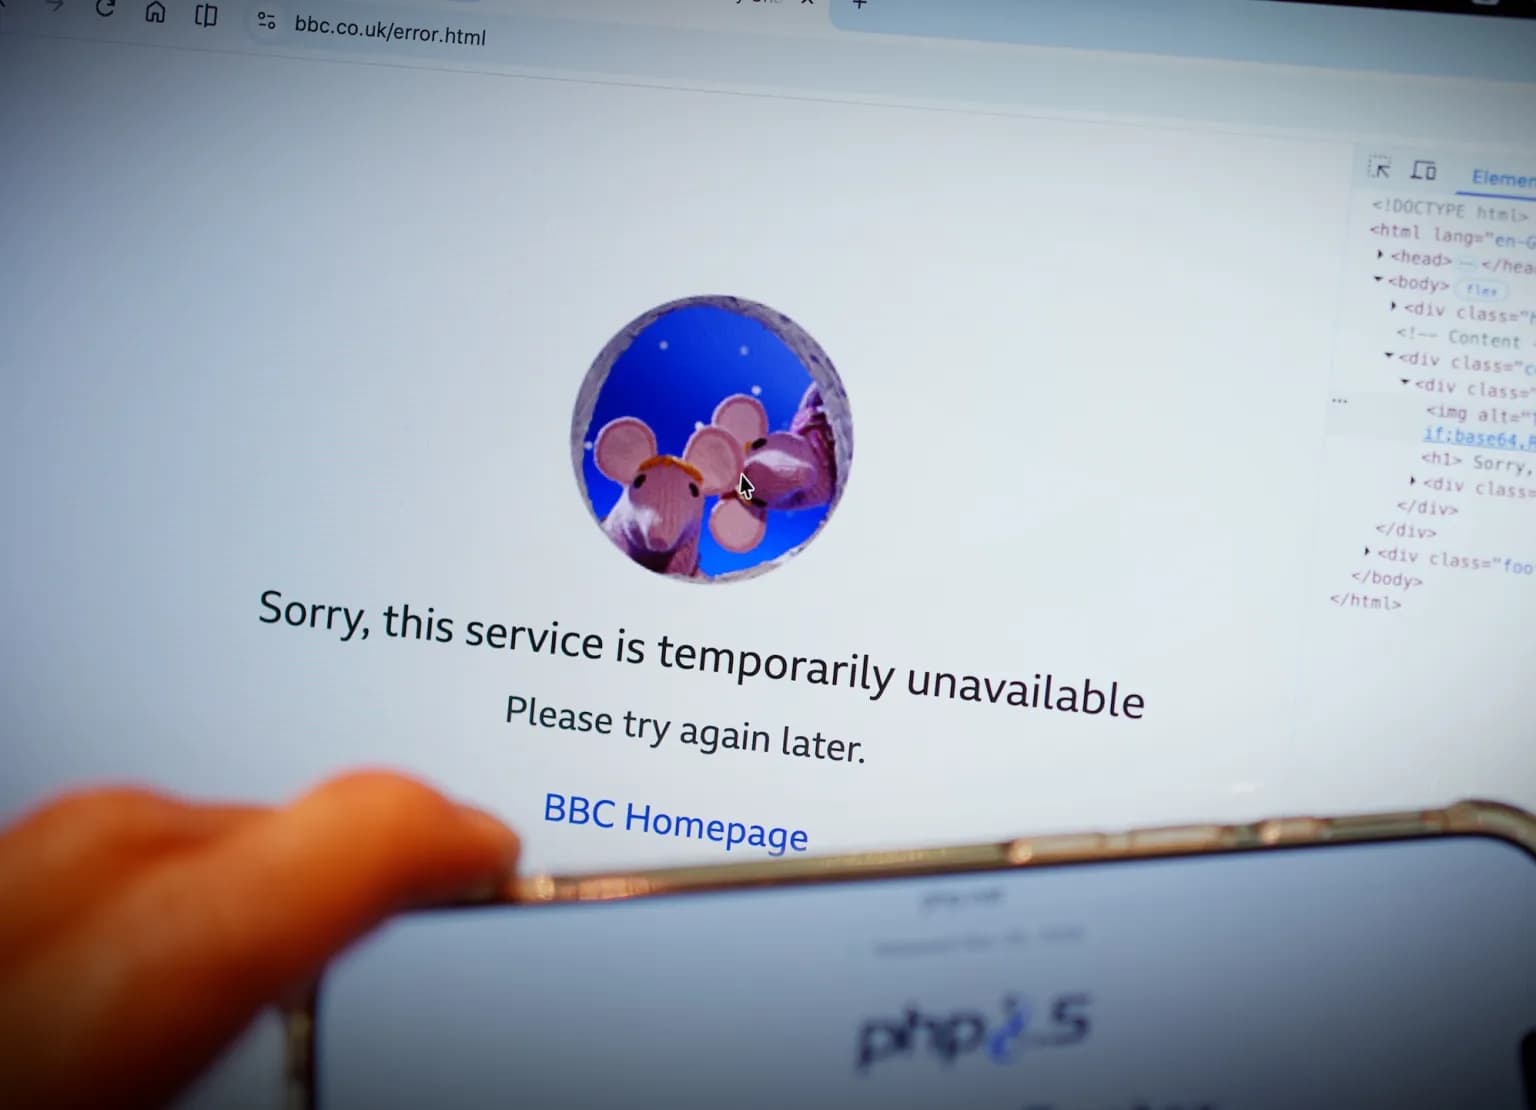
PHP tilidagi ikki kritik zaiflik (CVE-2026-109618 va CVE-2026-109619), PHP2Shell nomi bilan mashhur, oshkor qilinganidan so‘ng dunyo hukumatlari va kompaniyalari patch o‘rnatish uchun saytlarni vaqtincha o‘chirib qo‘ydi. Buyuk Britaniyada 32 davlat xizmati ishlamay qoldi va to‘rttasi qisman ishladi; Cloudflare millionlab hujum urinishini qayd etdi. Zaifliklar PHP o‘rnatilgan tizimlarda parolsiz masofadan kod bajarish imkonini berardi; PHP dunyodagi saytlarning taxminan 70 foizida ishlaydi. Hozircha ommaviy foydalanish qayd etilmagan, biroq PHP tilidagi ikki tanqidiy zaiflik (CVE-2026-109618 va CVE-2026-109619), PHP2Shell nomi bilan mashhur, oshkor qilingandan so‘ng butun dunyo bo‘ylab hukumatlar va kompaniyalar yamalar o‘rnatish uchun saytlarni vaqtincha o‘chirib qo‘ydi. Buyuk Britaniyada 32 ta davlat xizmati ishlamay qoldi, to‘rttasi qisman ishladi; Cloudflare millionlab hujum urinishlarini qayd etdi. Zaifliklar PHP o‘rnatilgan tizimlarda parolsiz masofadan kod bajarish imkonini berardi — PHP esa saytlarning qariyb 70 foizida ishlatiladi. Hozircha ommaviy ekspluatatsiya qayd etilmagan, lekin
Buyuk Britaniya, Germaniya, Fransiya va boshqa davlat saytlari PHP dasturlash tilida topilgan ikki kritik zaiflikdan so‘ng ehtiyot chorasi sifatida vaqtincha o‘chirib qo‘yildi. Dasturchilar yangilanishlarni chiqardi, kiberagentliklar esa tuzatishlarni o‘z vaqtida o‘rnatish imkoni bo‘lmasa, saytlarni o‘chirib qo‘yishni tavsiya qildi. Ekspertlar bu topilmani so‘nggi yillardagi eng jiddiy kashfiyotlardan biri deb atamoqda.
PHPda (CVE-2026-109618 va CVE-2026-109619) autentifikatsiyasiz masofadan kod bajarishga imkon beruvchi ikki kritik zaiflik aniqlangandan so‘ng, yaponiya idoralari va kompaniyalari bir qator xizmatlarni to‘xtatdi. PHP ishlab chiquvchilari tuzatilgan versiyalarni chiqardi, NSA va FBI tashkilotlarni tizimlarni zudlik bilan yangilashga chaqirdi. OpenAI bahosiga ko‘ra, uning modellari zaifliklarni topishga yordam bergan; PHP, kompaniya ma’lumotlariga ko‘ra, saytlarning taxminan 70 foizida ishlatiladi.
Dunyodagi saytlarning taxminan 70% ishlaydigan PHP dasturlash tilida o‘n yildan ortiq yashirilgan ikki kritik zaiflik (CVE-2026-109618 va CVE-2026-109619, 10 balldan 9,2 bahosi) topildi. Ularni Calif va Wiz kompaniyalari OpenAI va Google AI modellari yordamida aniqladi. Favqulodda patclar chorshanba kuni chiqarildi, biroq xatolar haqidagi ma’lumot oqib ketgani sababli AQSh, Yevropa, Yaponiya va Avstraliya hukumatlari yangilanish o‘rnatilgunga qadar saytlarni o‘chirib qo‘yishni tavsiya qildi. Wikipedia, Finlandiya, Niderlandiya, Germaniya, Fransiya davlat resurslari va boshqalar Saytlarning taxminan 70% ishlaydigan PHP dasturlash tilida o‘n yildan ortiq vaqt yashirilgan ikkita kritik zaiflik (CVE-2026-109618 va CVE-2026-109619, 10 balldan 9,2 bahosi) topildi. Ularni OpenAI va Google sun'iy intellekt modellari yordamida Calif va Wiz kompaniyalari aniqladi. Favqulodda patchlar chorshanba kuni chiqarildi, biroq zaifliklar haqidagi ma'lumotlar oqib ketgani sababli AQSh, Yevropa, Yaponiya va Avstraliya hukumatlari yangilanishlar o‘rnatilgunga qadar saytlarni o‘chirib qo‘yishni tavsiya qildi. Wikipedia, Finlandiya, Niderlandiya, Germaniya, Fransiya davlat resurslari va boshqalar
Graz universiteti Axborot xavfsizligi instituti va Xavfsiz axborot texnologiyalari markazi mutaxassislari yetti brendning yangi telefonga simsiz ma'lumot ko'chirish ilovalarini tekshirdi. Tajribalar davomida tadqiqotchilarga SMS, kontaktlar, fotosuratlar, salomatlik ma'lumotlari, parollar va Wi-Fi kalitlarini ushlash, ayrim hollarda esa o'rnatish fayllarini almashtirib, zararli dasturiy ta'minot yuqish imkoni bo'ldi. Natijalar ESORICS 2026 simpoziumida taqdim etildi; zaifliklar xabardor qilishdan keyin bartaraf etildi.