Главное в материале
- CISA подтвердила эксплуатацию уязвимостей PHP в реальных атаках и потребовала от гражданских федеральных агентств США установить исправления в течение трёх дней
- Баги PHP2Shell позволяют удалённо взламывать серверы без пароля; PHP используется примерно на 70% веб-серверов
- Уязвимости нашли два года назад, но сочли непрактичными; способ эксплуатации появился после работы исследователей Calif с ИИ-моделью
Правительство США подтвердило атаки на уязвимый PHP
Американское агентство кибербезопасности CISA в понедельник сообщило, что хакеры начали активно эксплуатировать пару критических уязвимостей в широко используемом веб-языке PHP, и обязало гражданские федеральные агентства исправить свои системы в течение трёх дней. В заявлении CISA не назвала, кто именно атакует, однако её предупреждение появилось вскоре после того, как исследователи безопасности сообщили об обнаружении признаков эксплуатации багов в реальных условиях.
Что известно об уязвимостях PHP2Shell
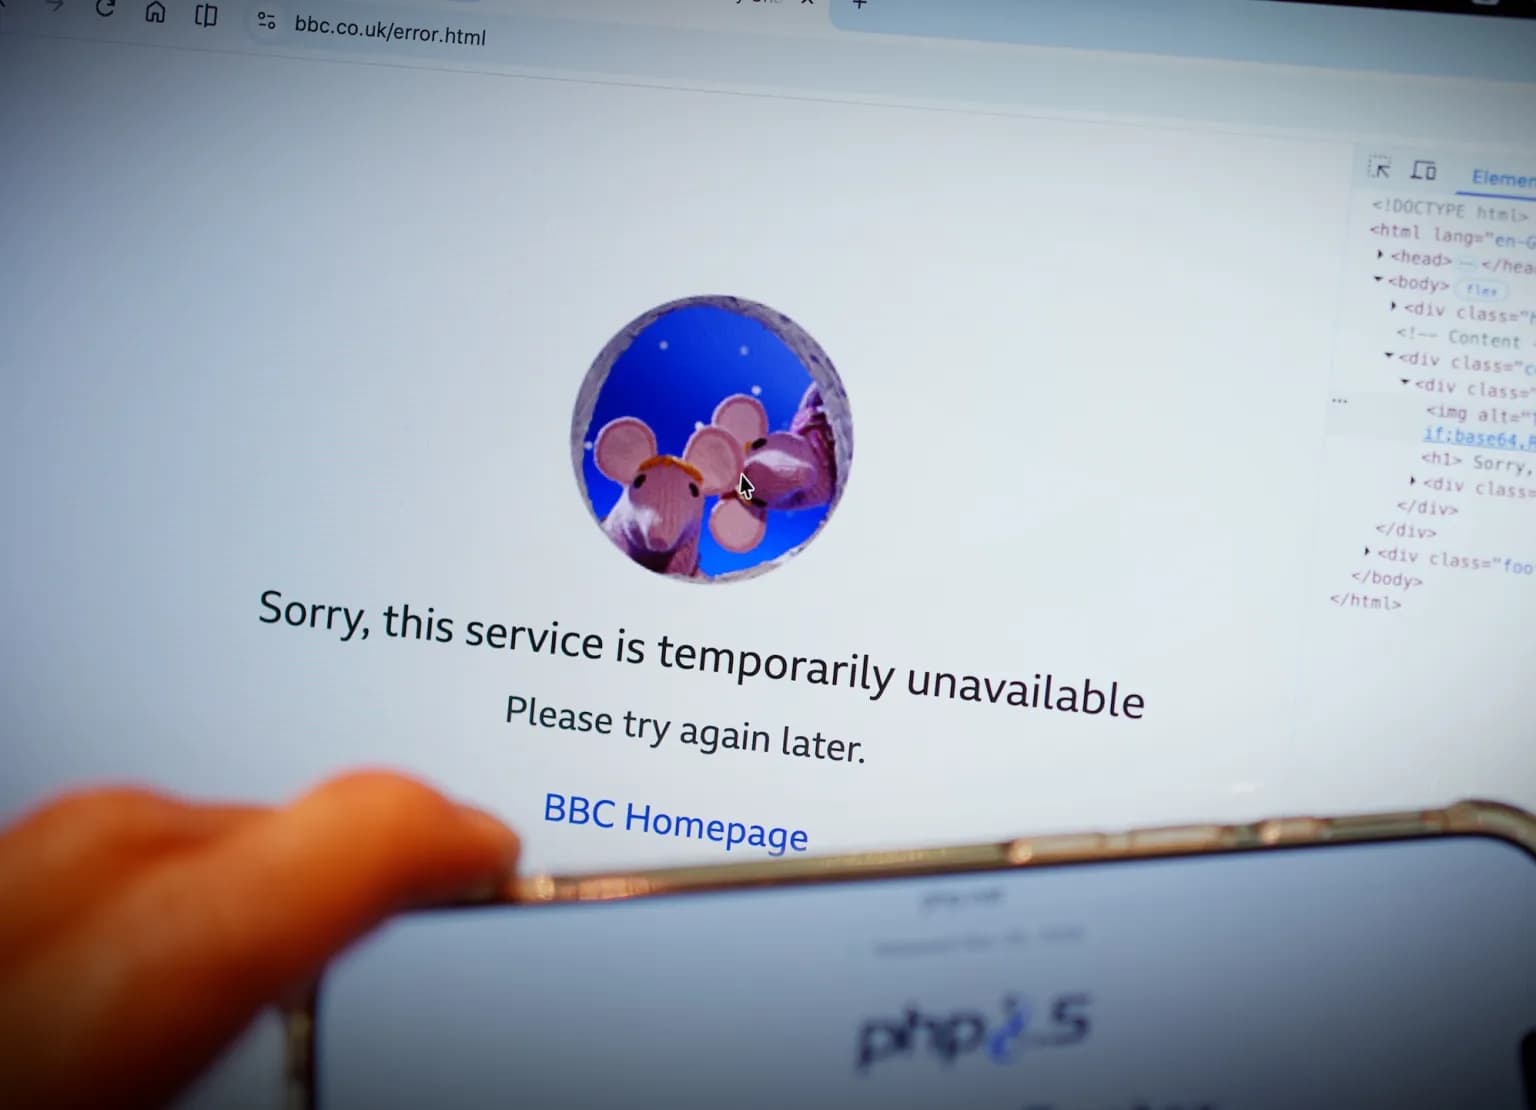
Уязвимости, получившие название PHP2Shell, позволяют удалённо проникать в уязвимую систему через интернет без пароля. По имеющимся данным, PHP используется примерно на 70% веб-серверов, поэтому под ударом находятся крупные сайты и приложения; серьёзность багов уже заставила некоторые правительства и крупные компании временно отключать свои сайты для исправления. Разработчики языка выпустили патчи менее чем за неделю до нового предупреждения CISA. При этом, как отмечали исследователи, создать рабочий эксплойт поначалу было сложно, хотя и возможно — подтверждённые атаки в реальных условиях теперь усиливают давление на организации, чтобы те обновились и избежали компрометации и утечек данных.
От «непрактичных» багов до реальных атак: роль ИИ и недофинансирования
Уязвимости оставались необнаруженными годами: их впервые нашли два года назад, но поддерживающая PHP некоммерческая организация тогда заявила, что практического способа эксплуатации у хакеров нет, и баги не исправлялись. Ситуация изменилась в начале этого года, когда исследователи компании Calif с помощью ИИ-модели нашли способ задействовать обе «спящие» уязвимости. TechCrunch отмечает, что эти баги — пример уязвимостей, которые годами оставались без внимания, но стали актуальными из-за растущей способности ИИ-моделей находить и использовать недостатки защиты, в том числе объединяя несколько flaws в цепочку. Издание также указывает на системную проблему: PHP — одна из многих стареющих веб-технологий, которые годами недофинансировались, и открытым проектам вроде PHP трудно оплачивать аудиты безопасности, которые могли бы выявить такие ошибки раньше.