Asosiy ma’lumotlar
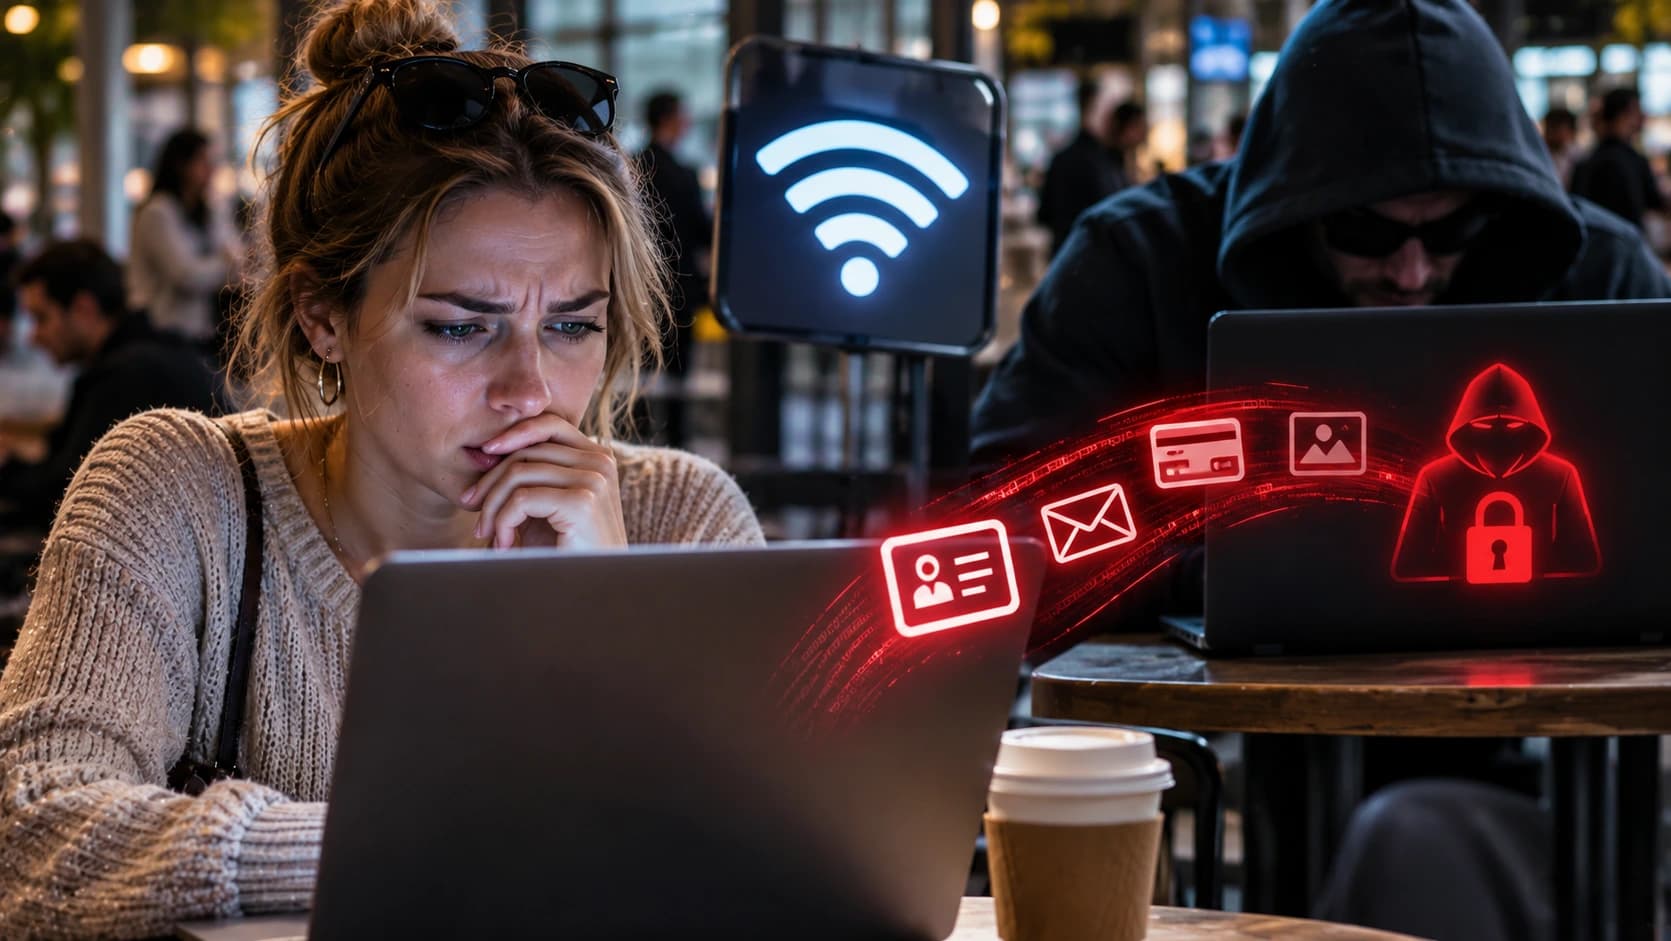
- Firibgarlar kafe va transportning rasmiy ulaniş nuqtalariga öxşaş Wi-Fi egizaklarini yaratib, login, parol va tölov maʼlumotlarini uşlab oladi
- Soxta QR-kodlar fişing saytlari va soxta tölov sahifalariga yönaltiradi
- Topilgan fleşka va taşqi batareyalarda zararli dastur bölişi mumkin, Bluetooth zaifliklari esa kontaktlarga kiriş imkonini beradi
Jamoa joylaridagi beş xavf-tuçoq
Transport yoki kafedagi bepul internetga ulaniş şaxsiy maʼlumotlar öğirlanişiga olib kelişi mumkin. Rossiya Içki işlar vazirligining kiberjinoyatlarga qarşi kuraşiş boşqarmasi firibgarlarning keng tarqalgan beş sxemasi haqida ogohlantirdi — bu haqidagi maqola 2026-yil 8-noyabrda Life.ru.
Jinoyatçilar qanday iş tutadi
Birinçi sxema — muassasalarning rasmiy ulaniş nuqtalari qiyofasida körinişga kirgan simsiz tarmoqlar: jinoyatçilar Wi-Fi egizaklariniyaratadi va ulanayotgan foydalanuvçilarning login, parol hamda tölov maʼlumotlarini uşlab olişga harakat qiladi. Içki işlar vazirligi tarmoqning haqiqiy nomini xodimlardan aniqlaşni va oçiq tarmoqlarda maxfiy maʼlumotlarni kiritmaslikni tavsiya qiladi. Ikkinçi xavf — jamoa joylaridagi soxta QR-kodlar: ular taşqi körinişidan haqiqiylaridan deyarli farq qilmaydi va foydalanuvçini fişing saytlar hamda soxta tölov sahifalariga yönaltiradi; havolaga ötişdan oldin uning manzilini tekşiriş kerak.
Fleşkalar, taşqi batareyalar va begona közlar
Topilgan qurilmalarga alohida ogohlantiriş berilgan. «Topilgan fleşka yoki taşqi batareya (powerbank) içida maʼlumotlarni öğirlaydigan yoki tizimni blokirovka qiladigan zararli dastur bölişi mumkin», — deb ogohlantirdi Içki işlar vazirligi. Yana bir usul uçun texnik hiyla ham şart emas: jinoyatçilar transportda, navbatda yoki kafeda yonida turgan holda karta PIN-kodini, parolni yoki telefon ekranidagi maʼlumotlarni köz qirğisida kuzatadi — bu usul «yelka syurfingi» deb ataladi. Şuningdek, Bluetooth zaifliklari orqali jinoyatçilar kontaktlar va boşqa şaxsiy maʼlumotlarga kirişga urinişi mumkin; idora Bluetooth kerak bölmaganda uni öçirib qöyişni va nomaʼlum qurilmalardan kelgan ulaniş sörovlarini qabul qilmaslikni tavsiya qiladi.
Huquqni muhofaza qiluvçilar nimani tavsiya qiladi
Içki işlar vazirligi topilgan xotira qurilmalarini ulamaslik, dasturiy taʼminot yangilanişlarini örnatiş, işonçli parollardan foydalaniş va ekrandagi maxfiy maʼlumotlarni begona kişilar körib qolmasligini nazorat qilişni maslahat beradi. Avval xuddi şu idora kafelardagi QR-kodlarorqali amalga oşiriladigan sxema haqida ogohlantirgan edi: mehmonlarga kod orqali bepul Wi-Fi tarmoğiga ulaniş taklif qilinadi, söngra ular soxta avtorizatsiya sahifasiga tuşib, login va parollarini oçib qöyiş xavfiga duç keladi.