Asosiy ma’lumotlar
- Rossiya MVD login, parol va tölov maʼlumotlarini uşlaydigan soxta Wi-Fi tarmoqlari haqida ogohlantirdi
- Tekşirilmagan manbalardagi QR-kodlar fişing va soxta tölov sahifalariga olib borişi mumkin
- Yoqilgan Bluetooth orqali firibgarlar kontaktlar va xabarlarga kirişi mumkin
Wi-Fi «egizaklari» haqida ogohlantiriş
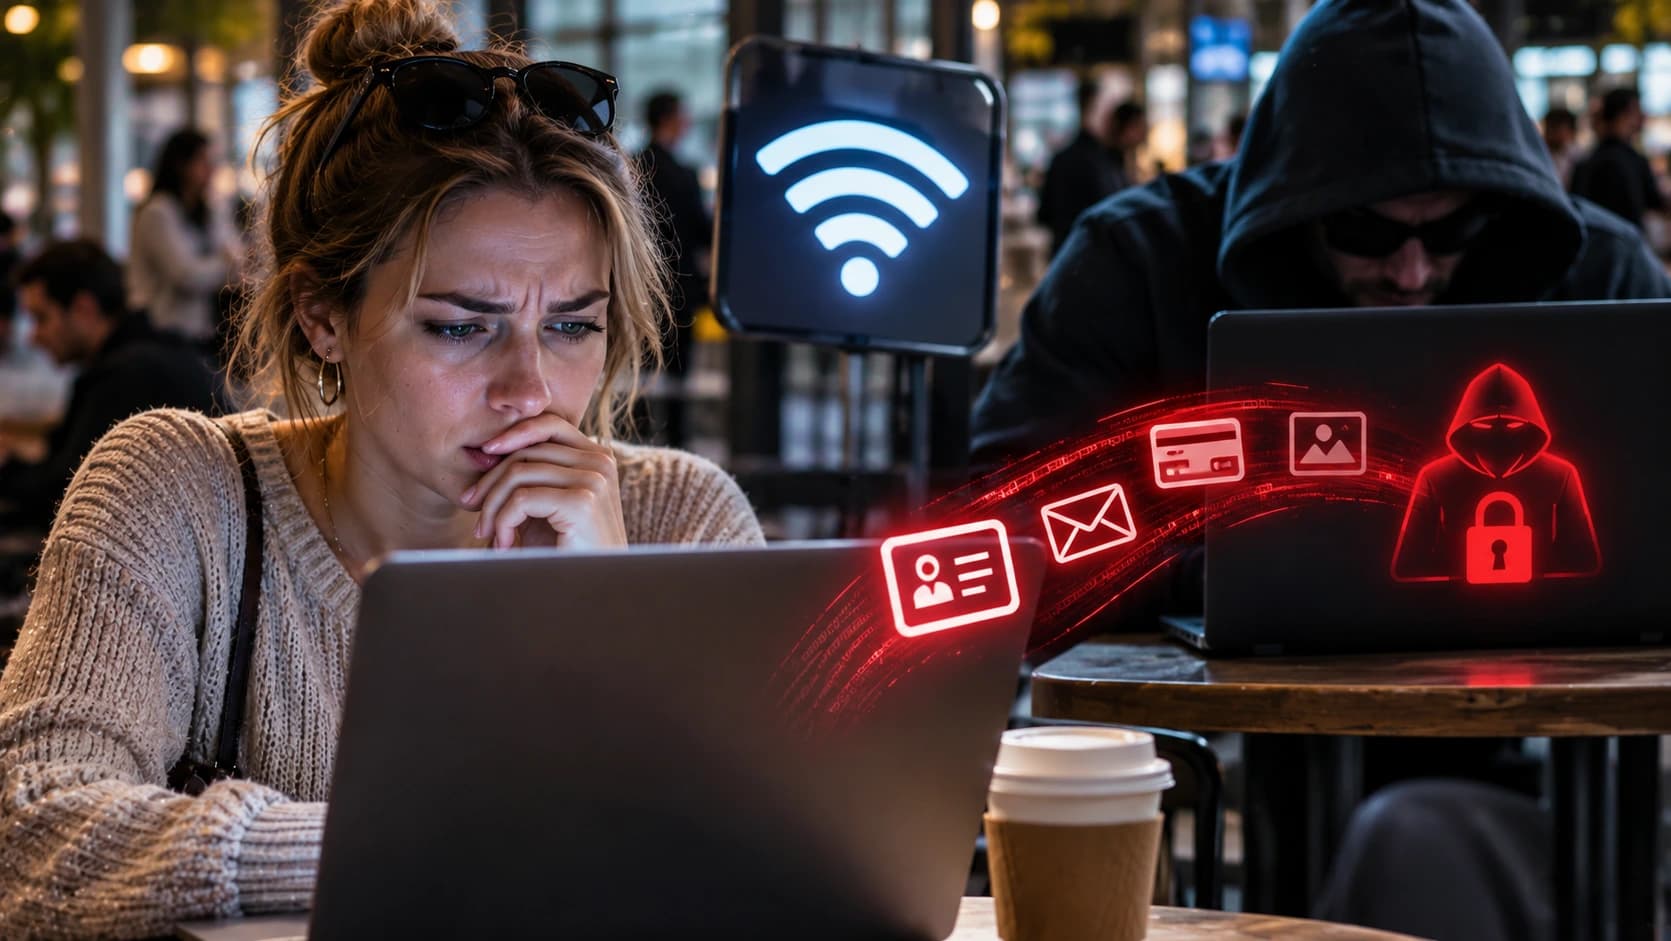
Rossiya Içki işlar vazirligining axborot-kommunikatsiya texnologiyalaridan noqonuniy foydalanişga qarşi kuraşişni taşkil etiş boşqarmasi jamoat joylarida oçiq Wi-Fi tarmoqlaridan foydalaniş xavflari haqida ogohlantirdi, deb yozadi Gazeta.Ru RIA Novosti maʼlumotlariga tayanib. Idora maʼlumotlariga köra, huquqbuzarlar foydalanuvçilarning login, parol va tölov maʼlumotlarini uşlaş uçun soxta «egizak» tarmoqlar yaratmoqda.
Içki işlar vazirligining tavsiyalari
Içki işlar vazirligi jamoat tarmoqlarida şaxsiy maʼlumotlarni kiritmaslikni va ulaniş nuqtasining rasmiy nomini muassasa xodimlaridan aniqlaştirişni tavsiya qildi. Alohida ogohlantiriş QR-kodlarga tegişli: tekşirilmagan manbalardan ularni skanerlaş mumkin emas, çunki ular fişing saytlariga va soxta tölov sahifalariga olib borişi mumkin. Idora vakillarining aytişiça, yoqilgan Bluetooth ham xavfli — undan foydalanib firibgarlar kontaktlar va xabarlarga kiriş imkoniga ega bölişi mumkin, şuning uçun nomaʼlum ulanişlar va fayllarni qabul qilmaslik kerak.