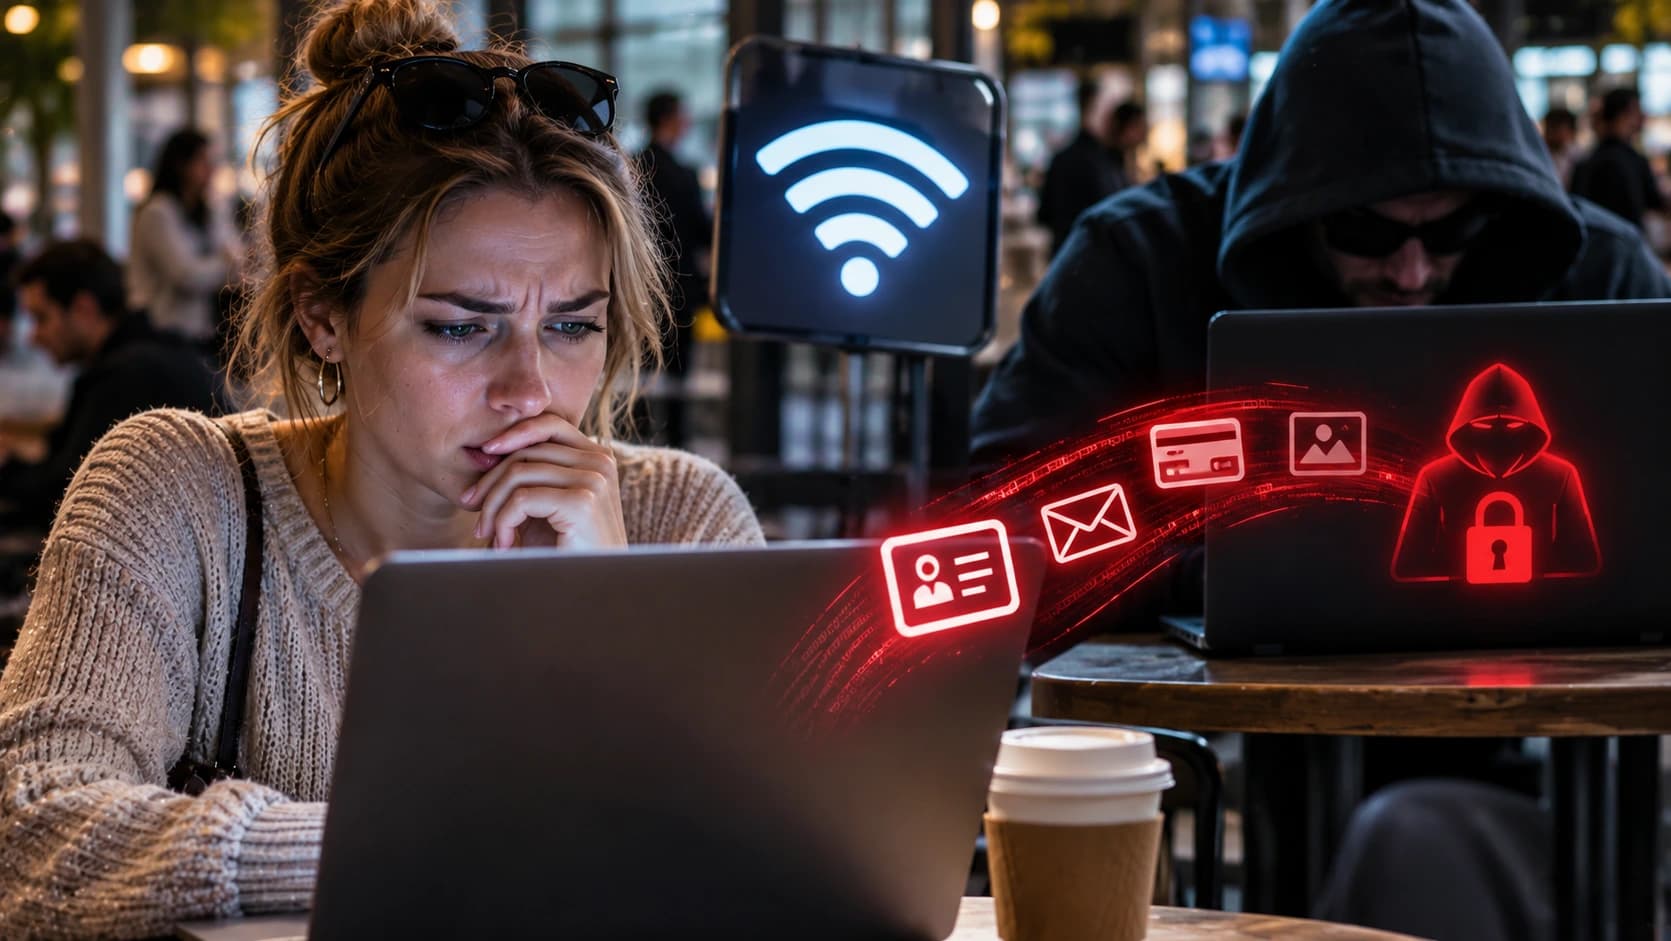
Главное в материале
- Мошенники создают Wi-Fi-двойники официальных точек доступа кафе и транспорта, чтобы перехватывать логины, пароли и платёжные данные
- Поддельные QR-коды ведут на фишинговые сайты и фальшивые страницы оплаты
- Найденные флешки и повербанки могут содержать вредоносное ПО, а Bluetooth-уязвимости дают доступ к контактам
Пять ловушек в общественных местах
Подключение к бесплатному интернету в транспорте или кафе может обернуться кражей личных данных. О пяти распространённых схемах мошенников предупредило управление по борьбе с киберпреступлениями МВД России — публикация об этом вышла 8 ноября 2026 года на Life.ru.
Как действуют злоумышленники
Первая схема — беспроводные сети, маскирующиеся под официальные точки доступа заведений: злоумышленники создают Wi-Fi-двойники, чтобы перехватывать логины, пароли и платёжную информацию подключившихся пользователей. В МВД рекомендуют уточнять настоящее название сети у сотрудников и не вводить конфиденциальные данные в открытых сетях. Вторая ловушка — поддельные QR-коды в общественных местах, которые внешне почти не отличаются от настоящих и перенаправляют на фишинговые сайты и фальшивые страницы оплаты; перед переходом нужно проверять адрес ссылки.
Флешки, повербанки и чужие глаза
Отдельное предупреждение касается найденных устройств. «Найденная флешка или повербанк могут содержать вредоносное ПО, которое украдёт данные или заблокирует систему», — предупредили в МВД. Ещё один способ не требует технических приёмов: преступники подсматривают ПИН-код карты, пароль или содержимое экрана телефона, находясь рядом в транспорте, очереди или кафе — метод называют «плечевым сёрфингом». Также через уязвимости Bluetooth злоумышленники могут попытаться получить доступ к контактам и другой личной информации; ведомство советует отключать Bluetooth, когда он не нужен, и не принимать запросы на подключение от неизвестных устройств.
Что рекомендуют правоохранители
В МВД советуют не подключать найденные накопители, устанавливать обновления программного обеспечения, использовать надёжные пароли и следить, чтобы посторонние не видели конфиденциальную информацию на экране. Ранее то же ведомство предупреждало о схеме с QR-кодами в кафе: посетителям предлагают подключиться к бесплатному Wi-Fi через код, после чего они рискуют попасть на поддельную страницу авторизации и скомпрометировать логины и пароли.