Asosiy ma’lumotlar
- 2-noyabrdagi ikkinçi hujumlar tölgini yetti davlatdagi dökonlarga tegdi, birinçisi 11-oktabrda Fransiyada bölib, 10 000 supermarketdan taxminan 700 tasi zararlangan edi
- Buzib kiriş internetga ulangan Danfoss, Copeland va Dixell sovutiş kontrollerlari orqali amalga oşirilgan bölib, ularning zaifliklari avgust oyidayoq tasvirlangan edi
- Javobgarlik olingani yöq, tovon talablari va ma’lumot öğirlaş qayd etilmagan; Yevropa komissiyasi çakana savdo firmalarining tayyorligini tekşirmoqda
Nima böldi
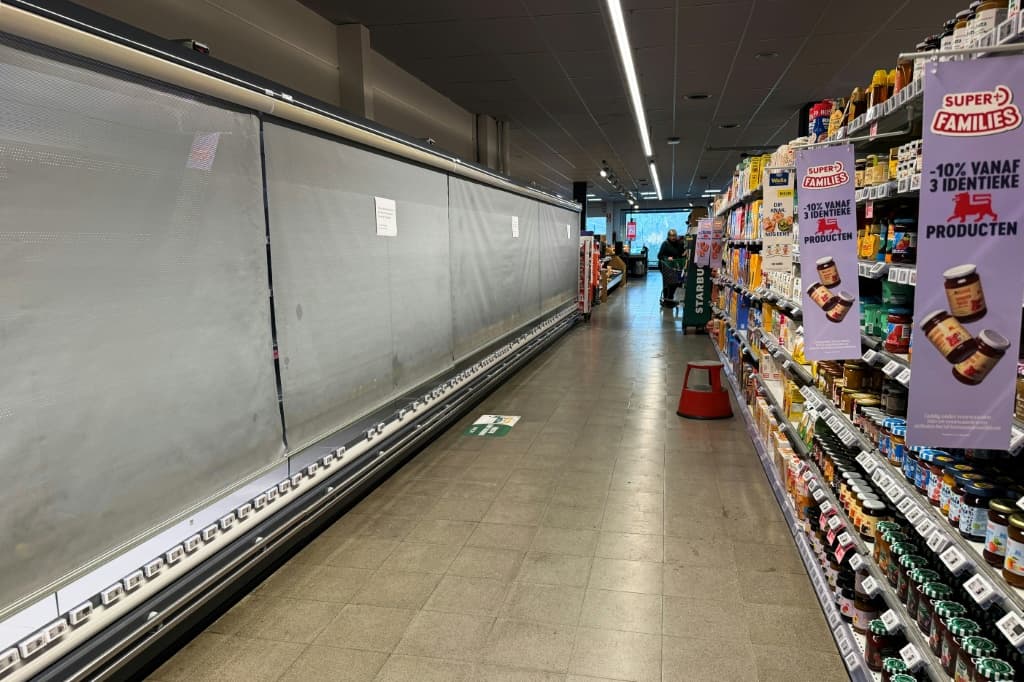
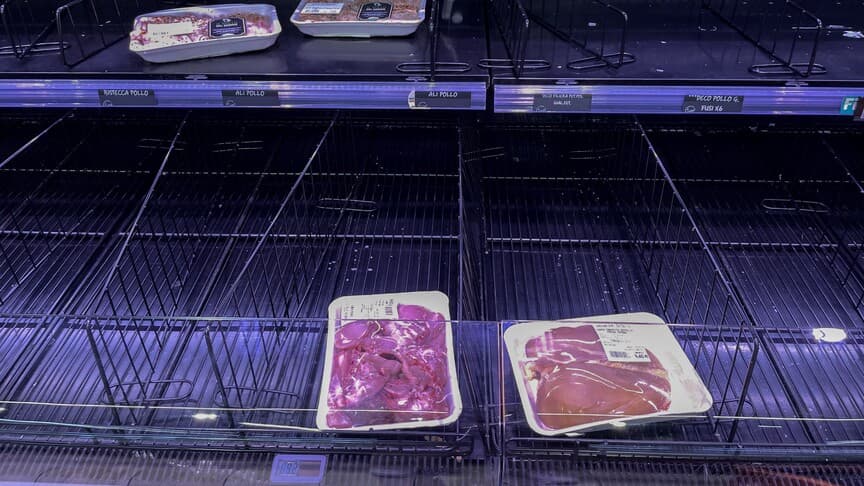
2-noyabrga ötar keçasi Belgiya, Lyuksemburg, Şvetsiya, Irlandiya, Estoniya, Niderlandiya va Finlyandiyadagi supermarketlarda sovutiş tizimlari isitila boşladiba’zi hollarda harorat oddiygina oşirilgan, boşqalarida esa muzlatişni eritiş rejimi yoqilgan. Bu xuddi şunday hujumlarning ikkinçi tölgini: 11-oktabrda Intermarçe, Netto, Cooperative U, Carrefour, Monoprix va E.Leclerc kabi fransuz dökonlarining muzlatgiçlari savdo nuqtalari yopiq bölgan paytda eritiş rejimiga ötkazilgan edi. Fransiya moliya vaziri Rolan Leskyur Milliy majlisga mamlakatdagi 10 000 supermarketdan taxminan 700 tasi zararlanganini ma’lum qildi. Parij prokuraturasi «internetga ulangan muzlatgiçlarga qarşi keng kölamli kiberhujum» böyiça iş oçib, oziq-ovqat yöqotilişi va yonğinlarni ham qayd etdi. Ikkala tölqin ham zallarda xodimlar kam qolgan tungi soatlarga toğri keldi.
Muzlatgiçlar qanday buzib kiriladi
Yirik dökonlarda sovutiş uskunalarini barça vitrinlar va sovuq xonalarning harorati hamda eritiş jadvalini belgilaydigan markaziy kontroller boşqaradi. Bunday kontrollerlarning köpçiligi pudratçilar ularni masofadan kuzatişi uçun internetga ulangan. Fransiya kiberxavfsizlik agentligi ANSSI daniyalik Danfoss işlab çiqaruvçisining masofadan boşqariladigan kontrollerlarining «köplab buzib kirilganini» (komprometatsiyasini), keyinçalik esa amerikalik Copeland tizimlari va uning Dixell brendi haqida xabar berdi. Danfoss zararlangan qurilmalarning aksariyati yangilaniş olmaydigan eski modellar ekanini aniqladi. Zaifliklar hujumlardan oldin ham hujjatlaştirilgan edi: avgust oyida Claroty kompaniyasi tadqiqotçilari Danfossning bir modelidagi zaifliklarni, jumladan administrator parolini çetlab ötiş imkonini beruvçi yaşirin kunlik kodni tasvirlab, oçiq skaner yordamida onlaynda oçiq holatdagi 2 700 dan ortiq Danfoss tizimini topgan edi. Britaniyalik tadqiqotçi Kevin Bomont «şunçaki kirib, haroratni özgartiriş mumkin — buni har qanday odam qila oladi, avtomatlaştiriş oson» deb yozgan edi. ANSSI boşqaruv interfeyslarining oçiq bölişi asosiy xavfsizlik amaliyotiga zid kelişini qayd etdi.
Hujumlar ortida kim bor va oziq-ovqat uçun xavf bormi
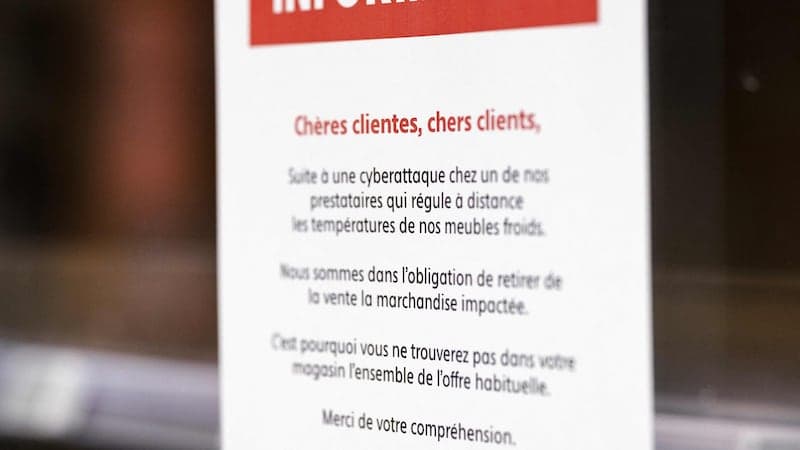
Heç kim javobgarlikni öz zimmasiga olmadi; tovon talab qiliş yoki mijozlar ma’lumotlarini öğirlaş holatlari ommaviy ravişda qayd etilmagani uçun motiv noaniq qolmoqda — ataylab sabotaj va xaktivizmdan tortib, zaif tizimlarni oddiy skanerlaşgaça. Tarmoq markazi Food and Ag-ISAC şantaj qiluvçi guruhlar köpinça qarama-qarşi harakat qilişini qayd etadi va oziq-ovqat sohasida ransomware hodisalari yiliga 62 foizga ösişini fiksatsiya qiladi, biroq hokimiyat supermarketlardagi hujumlarni davlat, jinoyat guruhi yoki xaktivistlar bilan böglaşga hali ula olmayapti. Anadolu ma’lumotlariga köra, belgiyalik federal prokuratura jinoiy iş oçgan, şvetsiyalik Milliy kiberxavfsizlik markazi esa hamkorlar bilan ma’lumot almaşmoqda. Qişloq xoğaligi böyiça Yevropa komissari Kristof Hansen komissiya çakana savdo firmalarining, jumladan zaxira tizimlari va harakat rejalarining tayyorligini tekşirayotganini ma’lum qildi. Rasmiy şaxslar oziq-ovqat bilan ta’minot xavf ostida emasligini aytmoqda: asosiy xavf — isitilgan mahsulotlarning sotuvga çiqişi bölib, çakana savdo firmalari, ularning sözlariga köra, mahsulotni olib taşlaş yoki yöq qiliş orqali bundan qoçgan. Asosiy zararlarni dökonlar köradi, ularning köpçiligi mustaqil: ular mahsulot yöqotadi va ta’mir uçun pul tölaydi; ba’zi fransuz dökonlarida qizib ketgan uskunalar yonib ketgan.