Главное в материале
- Вторая волна атак 2 ноября затронула магазины в семи странах, первая — 11 октября во Франции, около 700 из 10 000 супермаркетов
- Взлом осуществлялся через подключённые к интернету контроллеры охлаждения Danfoss, Copeland и Dixell, уязвимости которых были описаны ещё в августе
- Ответственность не взята на себя, требований выкупа и кражи данных не зафиксировано; Еврокомиссия проверяет готовность ритейлеров
Что произошло
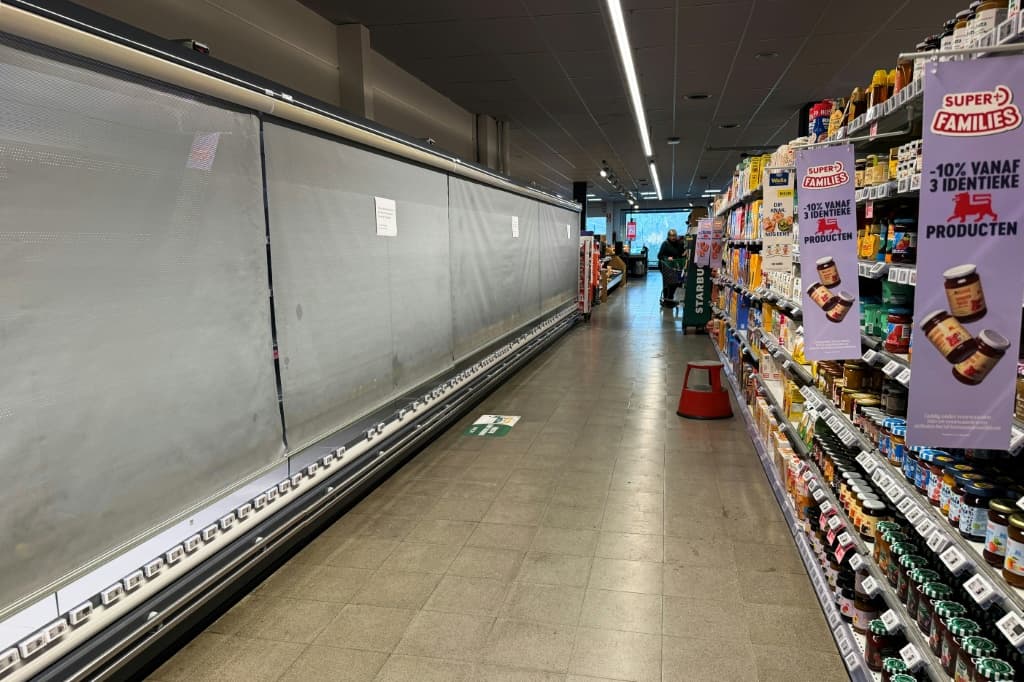
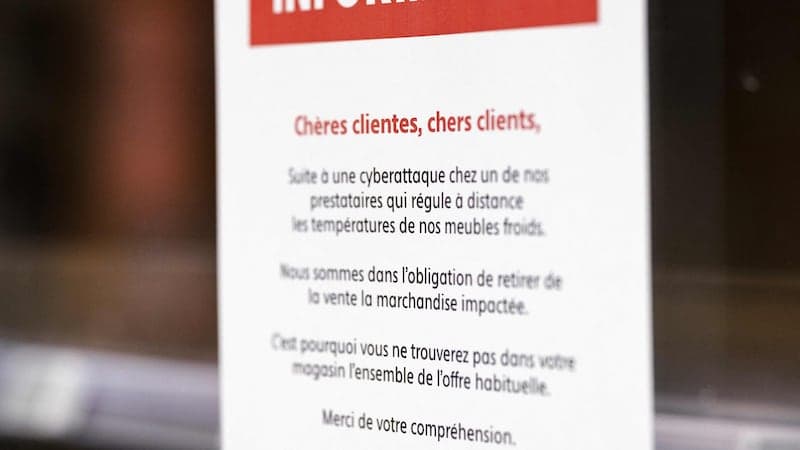
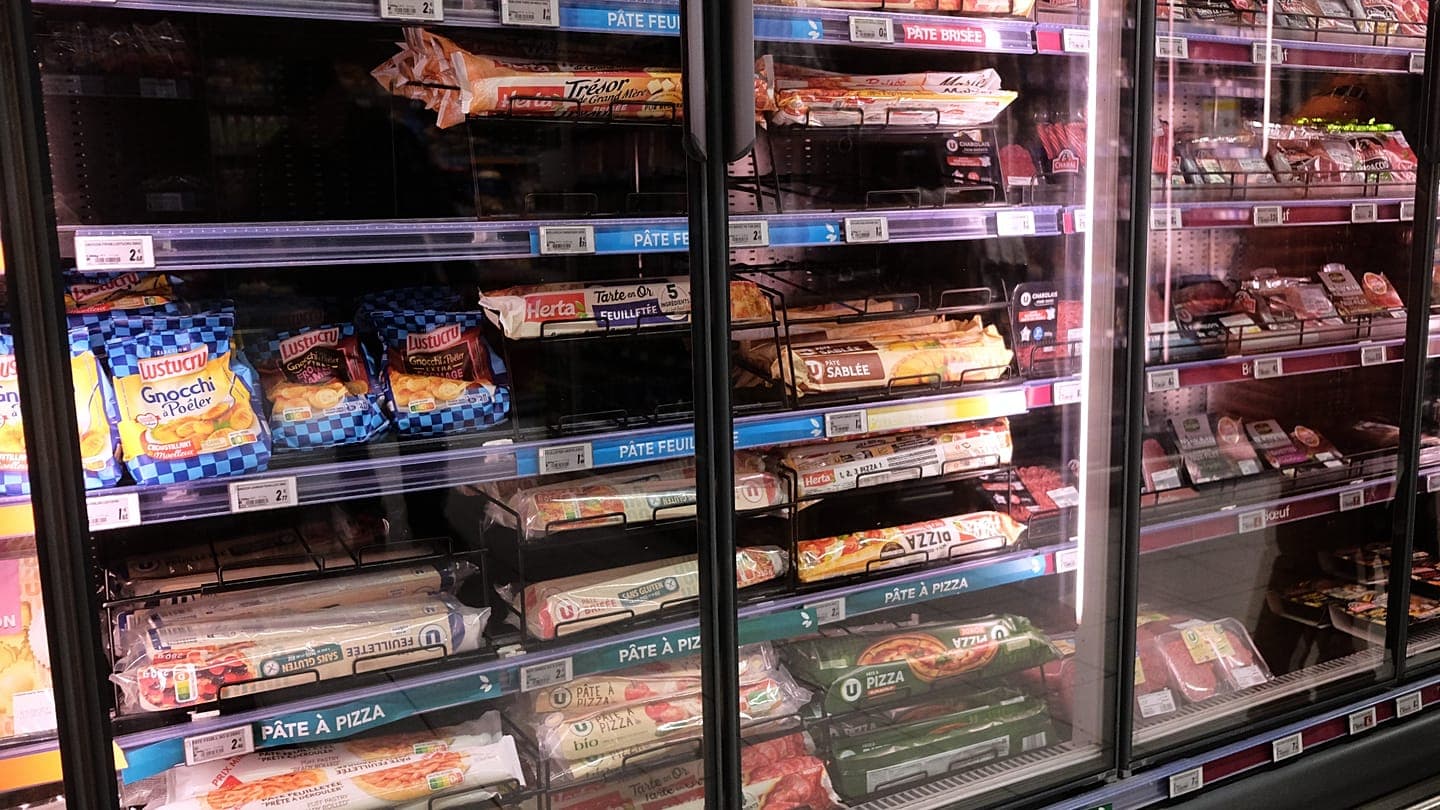
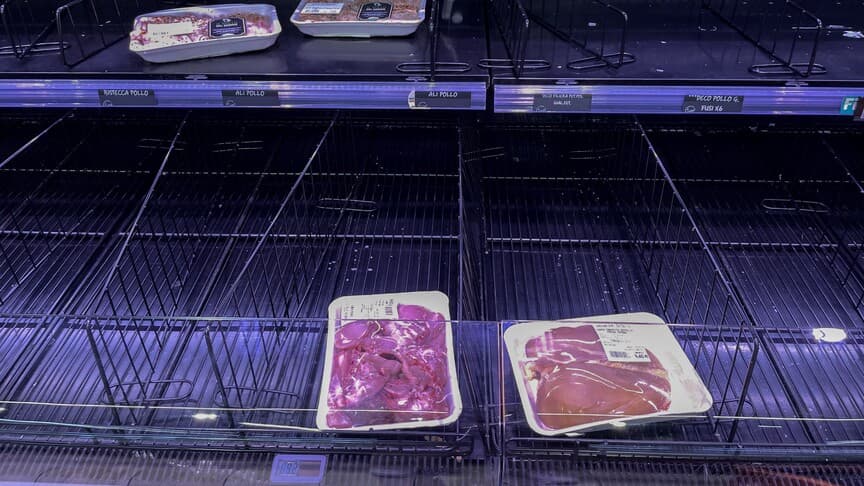
В ночь на 2 ноября системы охлаждения супермаркетов в Бельгии, Люксембурге, Швеции, Ирландии, Эстонии, Нидерландах и Финляндии начали нагреваться: в некоторых случаях температура была просто поднята, в других — включён режим разморозки. Это вторая волна подобных атак: 11 октября холодильники французских магазинов, среди которых Intermarche, Netto, Cooperative U, Carrefour, Monoprix и E.Leclerc, были переведены в режим разморозки, пока торговые точки были закрыты. Министр финансов Франции Ролан Лескюр сообщил Национальному собранию, что пострадали около 700 из 10 000 супермаркетов страны. Парижская прокуратура открыла дело о «масштабной кибератаке на подключённые холодильники», упомянув потери продуктов и пожары. Обе волны пришлись на ночные часы, когда персонала в залах было мало.
Как взламывают холодильники
В крупных магазинах холодильным оборудованием управляет центральный контроллер, задающий температуру и графики разморозки для всех витрин и холодных помещений. Многие такие контроллеры подключены к интернету, чтобы подрядчики могли следить за ними удалённо. Французское агентство кибербезопасности ANSSI сообщило о «многочисленных компрометациях» удалённых контроллеров датского производителя Danfoss, а позже — систем американской Copeland и её бренда Dixell. Danfoss уточнила, что большинство затронутых устройств — старые модели, не получающие обновлений. Уязвимости были задокументированы до атак: в августе исследователи компании Claroty описали flaws в одной из моделей Danfoss, включая скрытый дневной код, позволяющий обойти пароль администратора, и с помощью публичного сканера нашли более 2 700 доступных онлайн систем Danfoss. Британский исследователь Кевин Бомонт писал, что «можно просто войти и изменить температуру — любой может это сделать, легко автоматизируется». ANSSI отметила, что открытый доступ к интерфейсам управления противоречит базовой практике безопасности.
Кто стоит за атаками и есть ли угроза продуктам
Ответственности никто не взял на себя; требований выкупа или кражи данных клиентов публично не зафиксировано, поэтому мотив остаётся неясным — от преднамеренной диверсии и хактивизма до банального сканирования уязвимых систем. Отраслевой центр Food and Ag-ISAC отмечает, что группы-вымогатели часто действуют оппозиционально, и фиксирует рост инцидентов с ransomware в пищевой отрасли на 62% за год, но связать супермаркетные атаки с государством, преступной группировкой или хактивистами власти пока не могут. По данным Anadolu, бельгийская федеральная прокуратура открыла уголовное дело, а шведский Национальный центр кибербезопасности обменивается информацией с партнёрами. Еврокомиссар по сельскому хозяйству Кристоф Хансен сообщил, что комиссия проверяет готовность ритейлеров, включая резервные системы и планы действий. Официальные лица заявляют, что продовольственное снабжение под угрозой: главная опасность — попадание прогретых продуктов в продажу, чего ритейлеры, по их словам, избежали, изъяв или уничтожив товар. Основные издержки несут магазины, многие из которых — независимые: они теряют товар и оплачивают ремонт; в некоторых французских магазинах перегревшееся оборудование загорелось.