Asosiy ma’lumotlar
- Xakerlar Berlin klinikası «Çarite» veb-serveriga hujum qilib, xodimlar, talabalar va klinikaga murojaat qilganların şaxsiy ma’lumotlarını öğirladi
- Zarar körganlarning aniq soni oşkor qilinmadi; klinikada barça tegişli şaxslarni şaxsan xabardor qilişğa va’da berildi
- Hujumdan bir hafta oldin klinikada PHPdagi zaiflik sabablı sayt vaqtinça öçirilgan edi, biroq rahbariyat hujum bunga aloqador emasligini aytdi
Nima böldi
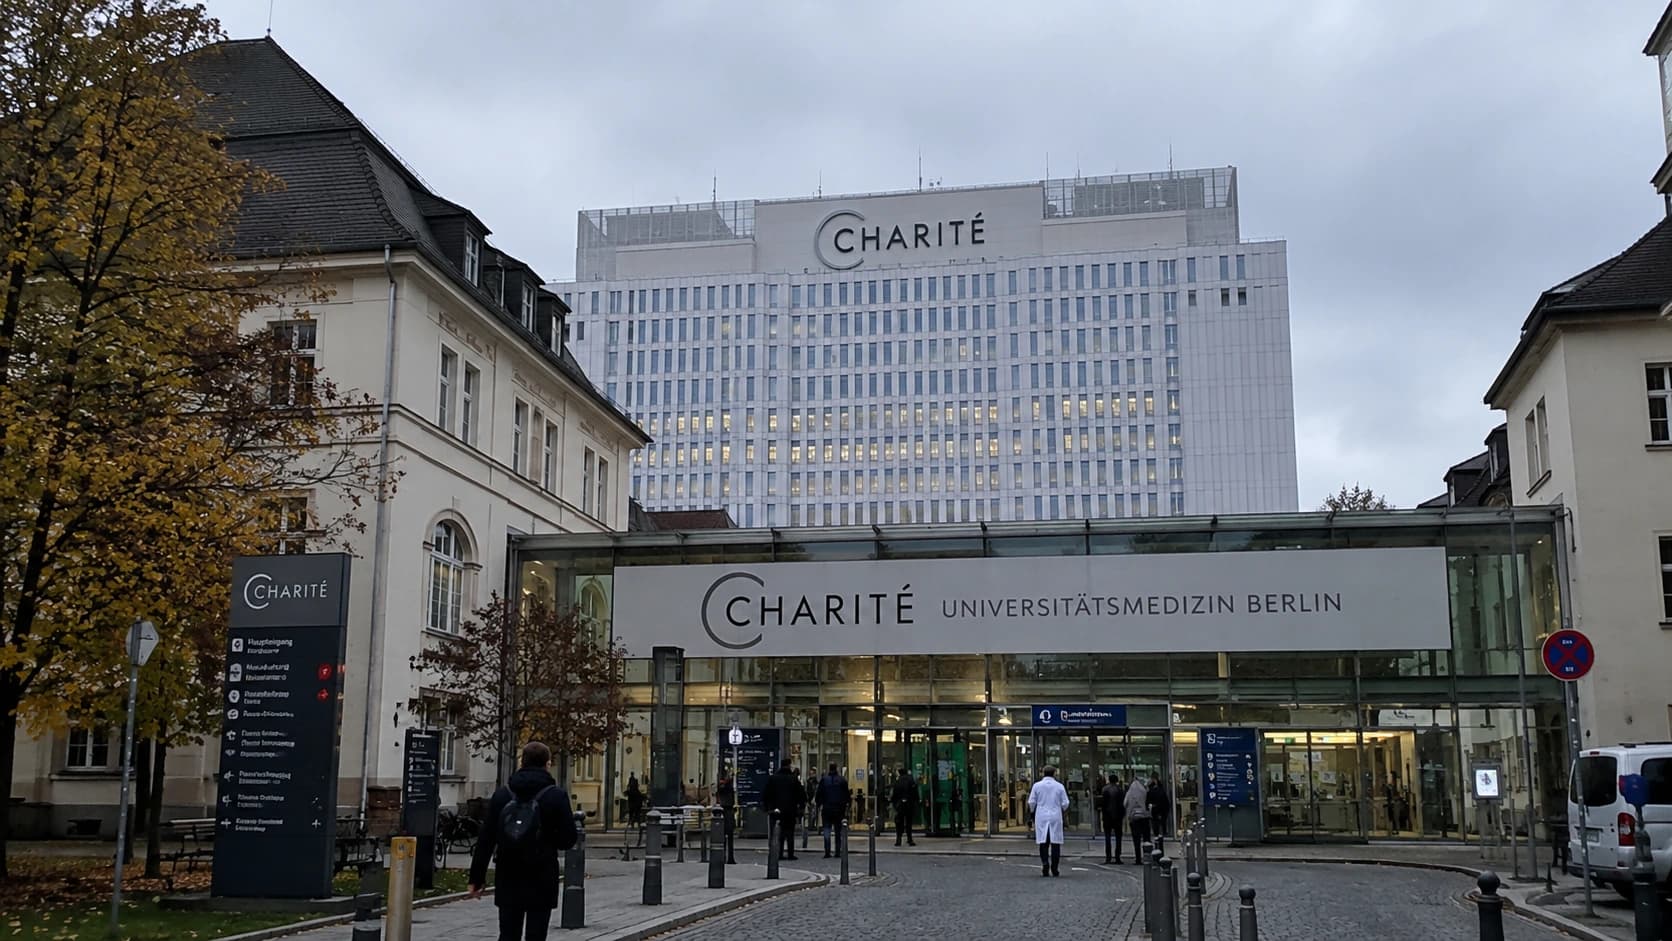
Xakerlar Yevropadagi eng yirik universitet klinikalaridan biri bölgan Berlin klinikasi «Çarite» veb-serveriga hujum qilib, xodimlar, talabalar va tibbiyot muassasasiga murojaat qilgan odamlarning şaxsiy ma’lumotlarını öğirlab ketdi. Bu haqda klinikanın rasmiy saytida xabar berilgan. Ma’lumotlar sizib çiqişi onlayn-formalardan foydalanuvçilarning, jumladan şifokor qabuliga yozilişga urinayotganlarning aloqa ma’lumotlarına tegişli edi. Zarar körganlarning aniq soni hozirça oşkor qilinmagan.
Klinikanın munosabati
«Çarite» rahbariyati yaqin orada ma’lumotları xavf ostiga qolgan barça şaxslarni şaxsan xabardor qilişğa va’da berdi. Hujum aniqlangaç, mutaxassislar voqea sababını örganib çiqdi va boşqa axborot tizimlarının himoyasını kuçaytirdi; rahbariyat, şuningdek, voqeani tekşirayotgan nazorat va huquqni muhofaza qiluvçi organlar bilan hamkorlik qilmoqda. Klinikada bemorlarga tibbiy yordam uzilmagani, şifoxona oddiy rejimda işlaşşi va tezkor çora-tadbirlar buziliş oqibatlarını çeklaşş imkonını bergani ta’kidlandi.
Germaniyada saytların öçirilişi bilan aloqasi
Hujumdan bir hafta oldin klinikada PHPdagi aniqlangan zaiflik sabablı sayt vaqtinça öçirilgan edi, biroq rahbariyat hozirgi hujum bu muammoga aloqador emasligini ma’lum qildi. Life.ru ma’lumotlarına köra, avvalroq Germaniyada xakerlik hujumları xavfi sabablı kasaxonalar, universitetlar va davlat muassasalarının saytları ommaviy ravişda öçirilgan edi: bunga sabab serverlarga kiriş imkonını beruvçi va ma’lumotlarını öğirlaşğa yordam beradigan PHPdagi ikkita jiddiy zaiflik bölgan. Şu tariqa klinika bu voqeani öçirişlar kampaniyasidan ajratmoqda, biroq vaqt va işlatilgan texnologiya jihatidan mos keliş sezilarli bölib qolmoqda — buzilışnın aniq sababları böyiça rasmiy tuşuntiriş hozirça e’lon qilinmagan.