Asosiy ma’lumotlar
- NoName057(16) va Z-Pentest Alliance Telegramda javobgarlikni öz zimmasiga oldi, biroq postlar öçirilgan, rasmiy atributsiya yöq
- Tuzoq ma'lumotlari körsatadi: hujum rejalaştirilgan va faqat Yevropaga qaratilgan edi, ikkinçi tölqindan 10 kun oldin skanerlaş ham bölgan
- Sequoia eronlik xakerlarga ham işora qiladi; 2022-yilda Danfoss boşqaruvçilari bilan jihozlangan qariyb 40 Isroil supermarketi buzib kirilgan edi
Haktivistlarning bayonoti va mutaxassislarning şubhasi
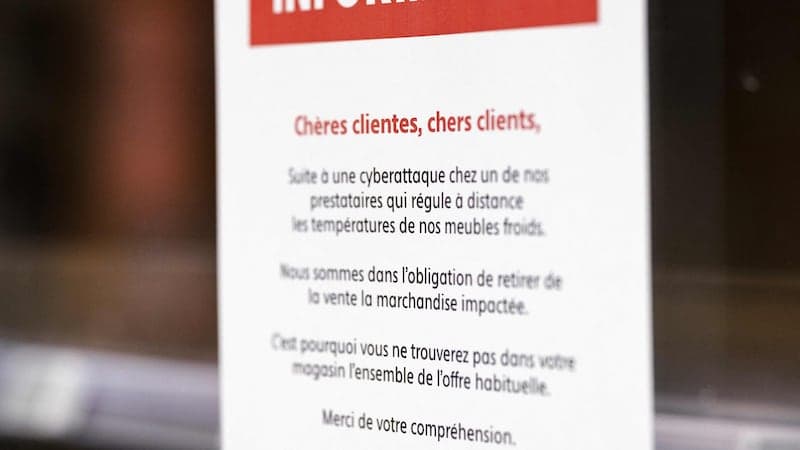
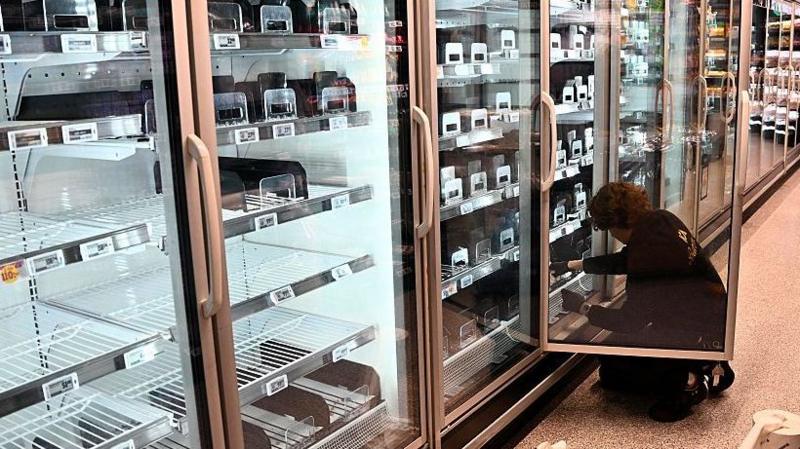
Ikki rus haktivistlik guruhi — NoName057(16) va Z-Pentest Alliance — Telegramda Yevropa supermarketlariga zarar yetkazgan muzlatgiçlarga qilingan buzib kirişlar tölqinlari ortida birgalikda turganini ma'lum qilib, «yana bir bor yuqori mahorat va aniqlik namoyiş etdik» deb maqtanişgan. Biroq, BBC News xabariga köra, ularning postlari va kanallari öçirilgan, bayonotlar esa şubha bilan qaralmoqda: kiberxavfsizlik sohasidagi bir muallif, bayonotni X tarmoğiga qayta joylagan holda, «bular ular bölganiga işonçim komil emas» dedi va guruhlar tahlilçilar ularni mumkin bölgan ijroçilar sifatida körsatganidan keyin bu faoliyatni öz zimmasiga olgan bölişi mumkinligini taxmin qildi. Rasmiy atributsiya hozirça yöq; bir neça davlat hokimiyatlari tergov olib bormoqda va supermarketlarni yangi hujumlar ehtimoli haqida ogohlantirmoqda.
Tuzoqlar nima körsatdi: hujum rejalaştirilgan edi
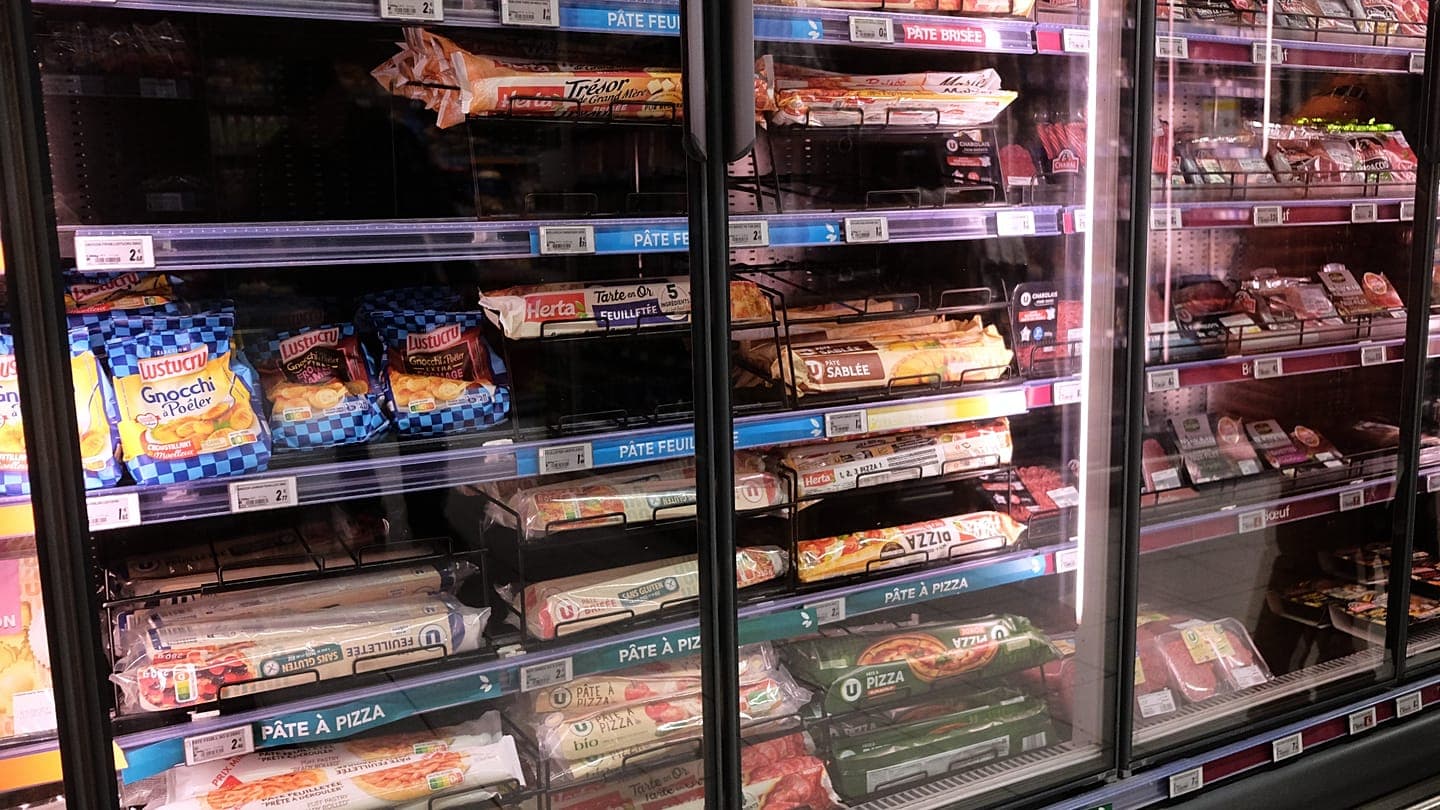
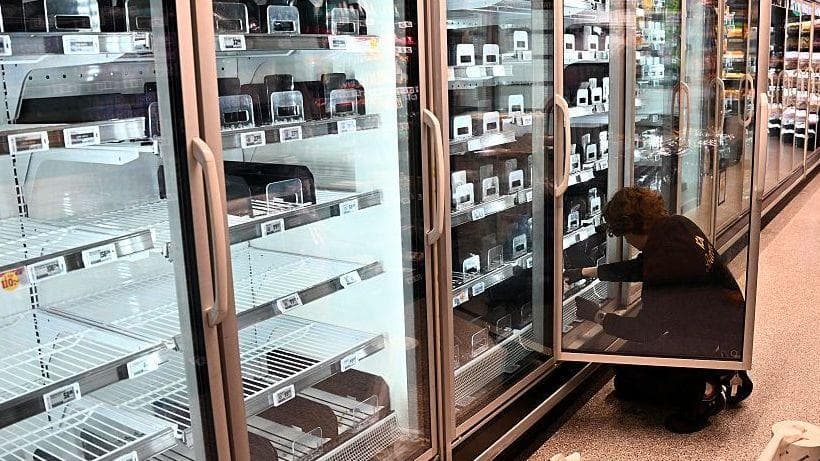
Uç kiberkompaniya hujumçilarning usullarini xavfsiz örganiş uçun «xoneypot»lar — zaif muzlatgiç dasturiy ta'minotini imitatsiya qiluvçi raqamli tuzoqlarni joylaştirdi. Ma'lumotlar şuni körsatadiki, bir neça Yevropa davlatiga zarar yetkazgan ikkinçi hujum tölqini maqsadli bölgan. Ispaniyaning Previdian kompaniyasidan Rayan Dyuhurst barça muzlatgiçlarning bir vaqtda zararlanişi rejalaştirilgan va muvofiqlaştirilganligini körsatadi, dedi: kiriş nuqtasi yomon himoyalangan edi va hujumning ma'lum usullari allaqaçon tarmoqda yoyilgan edi, biroq hujumçi qurilmalarning oçiq IP-manzillar röyxatini töplab, mos paytni tanlaşi kerak bölgan. Uning aytişiça, qurilmalar haroratini oşiriş, xabarlar böyiça, keçasi — «maksimal zarar yetkaziş uçun» amalga oşirilgan, bu ham tayyorgarlik körilganidan dalolat beradi.
Hujumlarning geografiyasi va iz versiyalari
Şotlandiyaning Lupovis kompaniyasi ikkinçi tölqindan 10 kun oldin öz tuzoqlarida faollikni qayd etgan, ayniqsa faqat Yevropadagi tuzoqlar skanerlangan: «hatto Ukrainadagi tuzoqlar ham tegilmagan holda qoldi», dedi kompaniya asosçisi Ksavyer Belekens. Fransuz Sequoia kompaniyasi ham ikkinçi tölqindan oldingi skanerlaşni sezgan, biroq bu avtomatik va yovuz niyatsiz bölgani ham istisno qilinmaydi. Kompaniya mijozlarga yuborilgan hisobotida hujumning xususiyati Yevropa böylab «gibrid» kiberhujumlarda ayblanayotgan rus haktivistlari yoki rus davlati faoliyatiga mos kelişini, şu bilan birga eronlik izni ham körsatgan: Eron yönalişidagi guruhlar oçiq sanoat boşqaruv tizimlariga hujum qiliş tajribasiga ega, 2022-yilda esa Danfoss boşqaruvçilari bilan jihozlangan qariyb 40 Isroil supermarketi buzib kirilgan edi. Avgust oxirida AQŞning kamida oltita harbiy bazasidagi muzlatgiçlar eritiş rejimiga ötkazilgan — u yerda boşqaruvçilar modellari tasdiqlanmagan, tergov davom etmoqda.
Kim bölmasin — bu guruh
Uç kompaniyaning birortasi ham hujumlar ortida şalva qiluvçi yolğiz ösmir turişi mumkinligini istisno qilmaydi. Biroq mutaxassislarning umumiy fikriga köra, zarur tayyorgarlik hajmini hisobga olsak, ijroçi yaxşi muvofiqlaştirilgan guruh bölişi kerak — u holda, ehtimol, tez orada tarmoqda maqtançoq postlar paydo böladi. Hozirça rus guruhlarining öçirilgan bayonotlari faqat da'vo bölib qolmoqda, tasdiqlangan fakt emas.
 Rasm manbasi, Getty Images