Главное в материале
- NoName057(16) и Z-Pentest Alliance взяли на себя ответственность в Telegram, но посты удалены, формальной атрибуции нет
- Данные ловушек показывают: атака была спланирована и нацелена только на Европу, включая сканирование за 10 дней до второй волны
- Sequoia указывает также на иранских хакеров; в 2022 году были скомпрометированы около 40 израильских супермаркетов с контроллерами Danfoss
Заявление хактивистов и скепсис экспертов
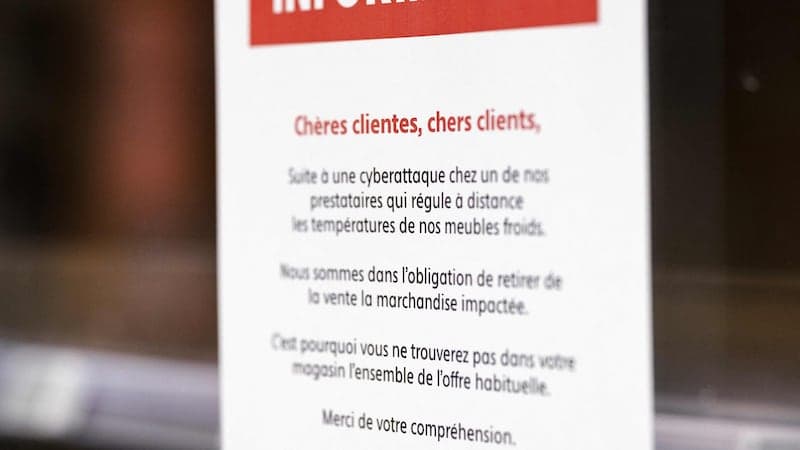
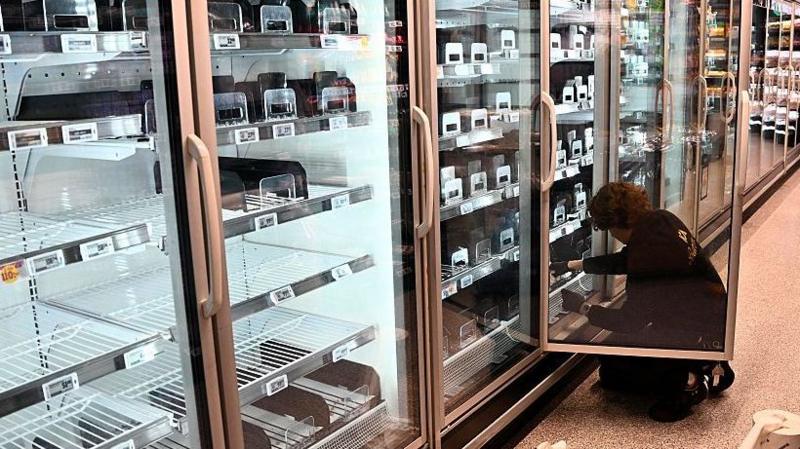
Две российские хактивистские группы — NoName057(16) и Z-Pentest Alliance — заявили в Telegram, что совместно стояли за волнами взломов морозильников, затронувших европейские супермаркеты, и похвалились, что «в очередной раз продемонстрировали высокий уровень мастерства и точности». Однако, как сообщает BBC News, их посты и каналы были удалены, а заявления встречают скепсис: автор в сфере кибербезопасности, переславший заявление в X, сказал, что «не убеждён, что это были они», предположив, что группы могли приписать себе активность уже после того, как аналитики указали на них как на возможных исполнителей. Официальной атрибуции пока нет; власти нескольких стран ведут расследования и предупреждают супермаркеты о возможных новых атаках.
Что показали ловушки: атака была спланирована
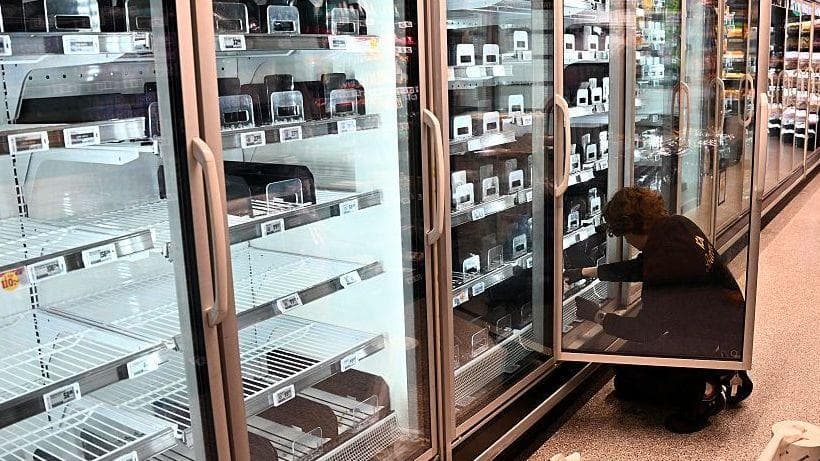
Три киберфирмы развернули «ханипоты» — цифровые приманки, имитирующие уязвимое морозильное ПО, — чтобы безопасно изучать методы атакующих. Данные показывают, что вторая волна атак, затронувшая несколько европейских стран, была целенаправленной. Райан Дьюхёрст из испанской компании Previdian отметил, что одновременное поражение всех холодильников указывает на планирование и координацию: точка входа была плохо защищена и известные способы атаки уже гуляли по сети, но злоумышленнику пришлось собрать список публичных IP-адресов устройств и выбрать момент. По его словам, повышение температуры устройств, судя по сообщениям, происходило ночью — «для максимального ущерба», что также говорит о подготовке.
География атак и версии следа
Шотландская фирма Lupovis зафиксировала активность на своих ловушках за 10 дней до второй волны, причём сканировались только европейские приманки: «даже ловушки в Украине остались нетронутыми», рассказал основатель компании Ксавье Белекенс. Французская Sequoia также заметила сканирование до второй волны, но допускает, что оно могло быть автоматическим и без злого умысла. В отчёте клиентам фирма указала, что характер атаки соответствует деятельности российских хактивистов или российского государства, обвиняемого в «гибридных» кибератаках по Европе, но одновременно указывает и на иранский след: ираноориентированные группы имеют опыт атак на открытые промышленные системы управления, а в 2022 году были скомпрометированы около 40 израильских супермаркетов с контроллерами Danfoss. В конце августа морозильники как минимум на шести военных базах США были переведены в режим разморозки — модели контроллеров там не подтверждены, расследование продолжается.
Кто бы это ни был — это группа
Ни одна из трёх фирм не исключает, что за атаками может стоять подросток-проказник. Однако, по общему мнению экспертов, учитывая объём необходимой подготовки, исполнителем должна быть хорошо скоординированная группа — и тогда, вероятно, скоро появятся хвастливые публикации в сети. Пока же удалённые заявления российских групп остаются лишь претензией, а не подтверждённым фактом.
 Источник изображения, Getty Images