Asosiy ma’lumotlar
- FBI TraderTraitor (Lazarus) guruhini tarixdagi eng yirik kriptobirja buzib kirilişi — $6,3 mlrd öğirlaşda aybladi
- FBI TraderTraitor (Lazarus) guruhi 6,3 mlrd dollar öğ‘irlaganlikda — tarixdagi eng yirik kriptobirja hujumida — aybladi
- Kim Yo Jong ayblovlarni «mantiqsiz bayonotlar» va «oğir siyosiy provokatsiya» deb atadi
- Binance FBI xulosalarini tasdiqlab, tafsilotlarni oşkor qildi: soxta suhbatlar, zararli dastur va kompromitatsiya qilingan içki AI vositasi
- Binance FBI xulosalarini tasdiqladi va tafsilotlarni oşkor qildi: soxta suhbatlar, zararli dastur va buzilgan içki IT vositasi
Pxyenjan ayblovlarni rad etdi
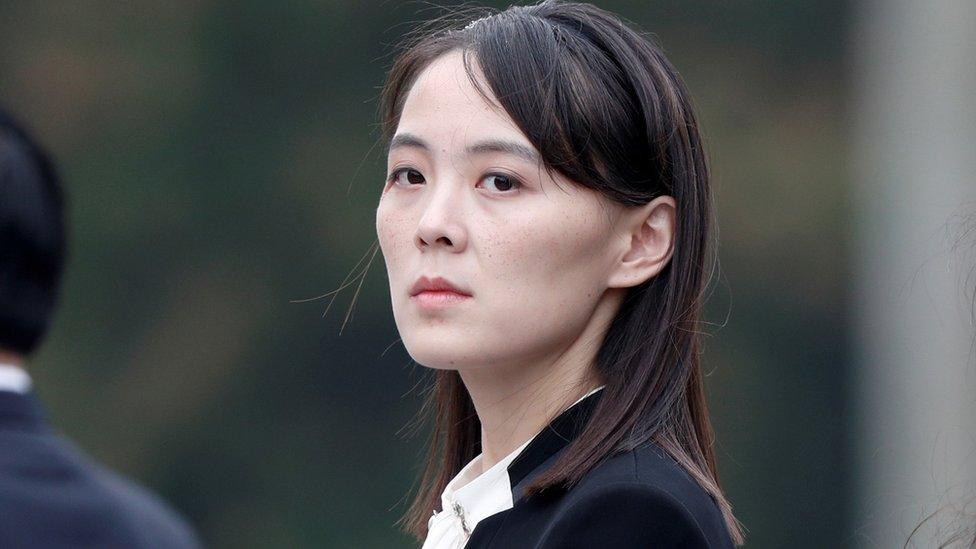
KXDR Binance kriptobirjasining rekord buzib kirilişi taşkil etilgani böyiça AQŞ ayblovlarga rasman javob berdi, natijada taxminan $6,3 mlrd (£4,7 mlrd) miqdorida mablağ öğirlangan edi. Bayonotni Kim Yo Jong — KXDR rahbari Kim Çen Inning singlisi va Mehnat partiyasining Umumiy bölimi direktori — berib, ayblovlarni «mantiqsiz bayonotlar» va KXDRga qarşi «oğir siyosiy provokatsiya» deb atadi. Uning sözlariga köra, AQŞ xalqaro jamoatçilik fikrini «göyo dunyodagi barça kiberjinoyatlar bizning qilgan işlarimiz» degan yölda çalğitmoqda va buni işonçli dalillar yöqida qilmoqda. Bu haqda BBC News, Anadolu va Deutsçe Welle davlat agentligi KCNA ma’lumotlariga tayanib xabar berdi.
Kim va nimada ayblanmoqda
Ayblov FBI tomonidan qilingan edi, u şanba-yakşanba kunlari davlat bilan boğliq bölgan, TraderTraitor nomi bilan, şuningdek Lazarus Group nomi bilan ham tanilgan xakerlar guruhiga javobgarlik yukladi. AQŞ Maxfiy xizmati va blokçeyn tahlilçilari bu versiyani qöllab-quvvatlab, hujumni tarixdagi eng yirigideb atadi. Xuddi şu guruh ilgari 2025-yilda Bybit birjasini $1,5 mlrdga buzib kirişdaayblangan edi, bu öşa paytdagi rekord edi. FBI soha hamkorlarini guruh bilan boğliq hisobvaraqalar böyiça tranzaksiyalarni blokirovka qilişga çaqirdi. Deutsçe Welle DPA manbasiga tayanib işorat qilgan TRM Labs ma’lumotlariga köra, mablağlarning aksariyati 20 daqiqa içida çiqarib yuborilgan.
Binance hujum sxemasini oşkor qildi
Binance tergovning dastlabki natijalarini e’lon qildi: xakerlar köp bosqiçli ijtimoiy muhandislik kampaniyasini ötkazgan. Hamyonlar ustida işlagan muhandisni haqiqiy iş izlaş platformasi orqali soxta kompaniya vakillari bilan soxta suhbatlarga taklif qilişgan; işonç hosil qiliş uçun şaxsiy rasmlar bilan ijtimoiy tarmoq hisoblari işlatilgan. Ikkinçi «suhbatda» unga «topşiriq»ni yuklab oliş taklif etildi — himoya vositalari aniqlamagan obfuskatsiyalangan zararli kod. Kompromitatsiya qilingan noutbuk va içki AI vositasi orqali xakerlar yana ikki muhandisning kompyuterlarini nazoratga oldi; ulardan biri bir neça oy oldin qidiruv tizimi orqali topilgan va parollarni öğirlaydigan zararli dasturyaşirilgan soxta ilovani yuklab olgan edi, uning öğirlangan hisob ma’lumotlari milliardlab dollar boşqaradigan tizimlarga kiriş imkonini berdi. Binance «bu sodir bölmasligi kerak edi» deb keçirim söradi va birinçi marta oçiqçasiga tasdiqladi: «FBIning sönggi ma’lumoti KXDR bu hodisa uçun javobgar ekanligini körsatmoqda».
Birja va foydalanuvçilar uçun oqibatlar
Hujumdan söng Binance butun dunyo böylab mablağ çiqarişni töxtatdi; xizmat yakşanba kuni tiklandi, şundan söng mijozlar milliardlab dollarlik aktivlarni çiqarib oldi. Kompaniya yöqotişlarni qoplaş uçun zarur mablağlarning 100 foizdan ortiğini zaxiralab qöyganini, şanba kunga qadar zarar körgan tokenlarning 98 foizini töldirganini ma’lum qildi, şuningdek seşanba kuni GMT böyiça 04:00 dan boşlab bir neçta blokçeynlar — Binance Smart Çain, Ethereum, Solana, XRP, Sui hamda Arbitrum, Optimism, Tron va Base’dagi tanlangan tokenlar böyiça qöşimça aktivlarni çiqariş qayta tiklanganini xabar qildi. Binance, şuningdek, tahdidlarni aniqlaşga qaratilgan AI vositalariga investitsiyalarni oşiriş, hodisani töliq tahlil qiliş uçun uçinçi tomon kibermutaxassislarni jalb etiş va xavfsizlik tadqiqotlari jamğarmasini taşkil etiş va’dasini berdi.
Kontekst va oçiq savollar
TechCrunch ta’kidlaydi, şimoliy koreyalik xakerlarning — rekruterlar, vençur investorlar va IT xodimlar qiyofasiga kiriş — taktikasi sohada uzoq vaqtdan beri ma’lum va AQŞ hokimiyatlari hamda kiberkompaniyalarning takroriy ogohlantirişlariga mavzu bölgan: CrowdStrike ma’lumotlariga köra, amerika texnologiya kompaniyalariga kirib borişlarning taxminan yarmi Ötgan yilgi holatlarni şimoliy koreyaliklar bilan bağlaydilar. Binance’ning öz ma’lumotlariga kö‘ra, kompaniya KXDR tomonidan kamida 57 ta gumonlanilgan hujumga duç kelgan. Şu bilan birga, kompaniya vakili Ross ÖLiri naşrning savollariga — birja xodimlarning noutbuklarida ruxsatsiz kod işga tuşirilişining oldini qanday oladi va hujumdan oldin uçinçi tomon xavfsizlik auditi ötkazilganmi yoki yöqmi — javob berişdan baş tortdi. Vaşington kriptovalyuta öğ‘irliklarini KXDRning qurol dasturlarini moliyalaştiriş bilan bağlaydi; Kim Yo Jong Pxenyança «provokatsiyalarni diqqat bilan kuzatib borayotganini» va Vaşingtonning duşmanligi uning bir qator masalalar bö‘yiça pozitsiyasini qayta kö‘rib çiqişga undaşi mumkinligini bildirdi. Deutsçe Welle qöşimça qilişiça, KXDR hozirgaça Tramp ma’muriyatining sammit muzokaralarini qayta başlaş haqidagi signallariga jim bö‘lib kelgan, Seuldagi tahlilçilar esa rad etişning tezligini AQŞ moliyalaştiriş manbasini yopiş bö‘yiça sa’y-harakatlarini kuçaytirişidan qörqiş bilan bağlaydi.
 Rasm manbasi, Pool via Bloomberg
Şimoliy Koreya rahbari Kim Jong Unning singlisi Kim Yo-jong