Главное в материале
- ФБР обвинило группу TraderTraitor (Lazarus) в краже $6,3 млрд — крупнейшем взломе криптобиржи в истории
- Ким Ё Чжон назвала обвинения «абсурдной риторикой» и «тяжёлой политической провокацией»
- Binance подтвердила выводы ФБР и раскрыла детали: фейковые собеседования, вредоносное ПО и скомпрометированный внутренний ИИ-инструмент
Пхеньян отверг обвинения
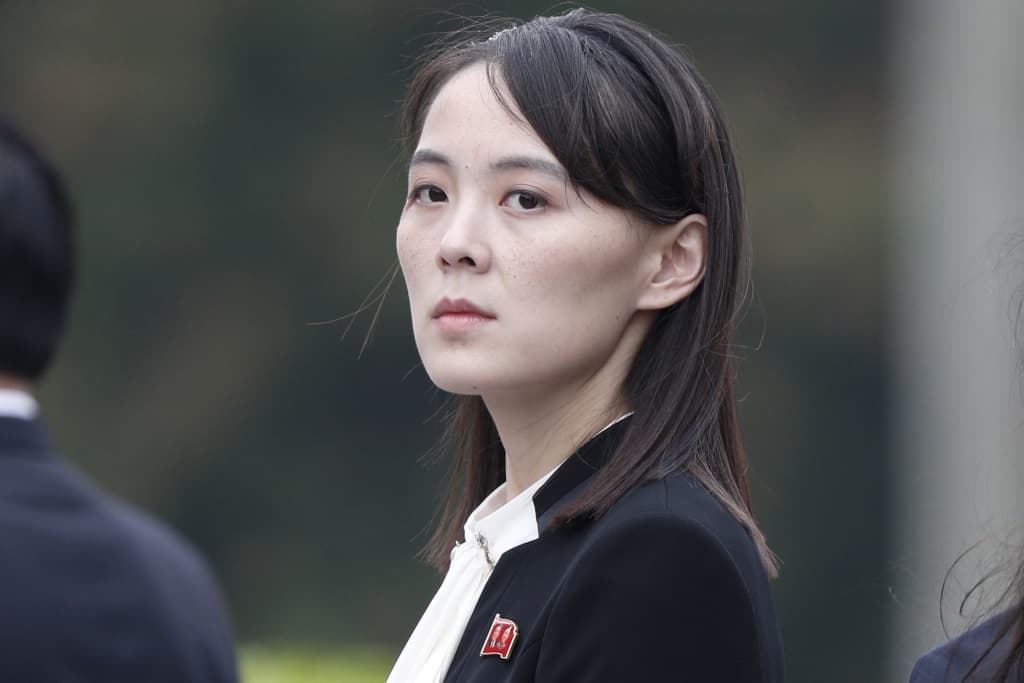
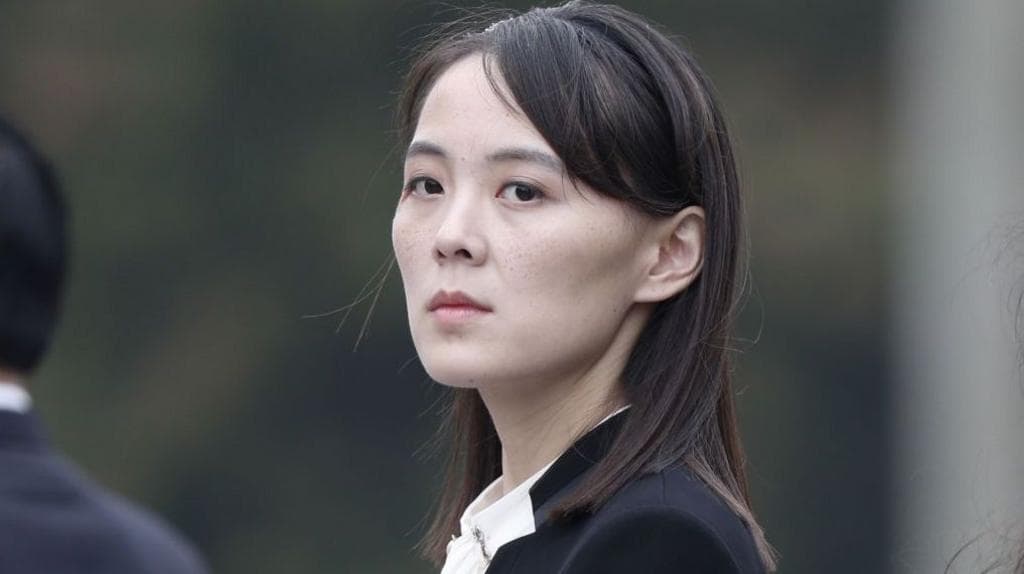
КНДР официально ответила на обвинения США в организации рекордного взлома криптобиржи Binance, в результате которого была похищена сумма около $6,3 млрд (£4,7 млрд). Заявление сделала Ким Ё Чжон — сестра лидера КНДР Ким Чен Ына и директор Общего отдела Трудовой партии, — назвав обвинения «абсурдной риторикой» и «тяжёлой политической провокацией» против КНДР. По её словам, США вводят международное мнение в заблуждение, «как будто все киберпреступления в мире — это наши деяния», и делают это без убедительных доказательств. Об этом сообщают BBC News, Anadolu и Deutsche Welle со ссылкой на госагентство KCNA.
Кто и в чём обвиняет
Обвинение исходило от ФБР, которое в выходные возложило ответственность на связанную с государством хакерскую группу TraderTraitor, известную также как Lazarus Group. Секретная служба США и блокчейн-аналитики поддержали эту версию, назвав атаку крупнейшей в истории. Та же группа ранее обвинялась во взломе биржи Bybit на $1,5 млрд в 2025 году, который был тогдашним рекордом. ФБР призвало партнёров отрасли блокировать транзакции со счетами, связанными с группой. По данным TRM Labs, на которые ссылается Deutsche Welle со ссылкой на DPA, большинство средств было выведено в течение 20 минут.
Binance раскрыла схему атаки
Binance опубликовала предварительные итоги расследования: хакеры провели многоэтапную кампанию социальной инженерии. Инженера, работавшего над кошельками, через легитимную платформу поиска работы пригласили на фейковые собеседования с вымышленными представителями компании; для создания доверия использовались аккаунты в соцсетях с личными фото. На втором «собеседовании» ему предложили скачать «задание» — вредоносный код с обфускацией, который не обнаружили средства защиты. Через скомпрометированный ноутбук и внутренний ИИ-инструмент хакеры получили контроль над компьютерами двух других инженеров; один из них месяцами ранее скачал подделанное приложение с крадущим пароли вредоносом, найденное через поисковик, и его украденные учётные данные открыли доступ к системам, управлявшим миллиардами долларов. Binance извинилась, заявив, что «этого не должно было случиться», и впервые прямо подтвердила: «последняя информация ФБР указывает, что КНДР несёт ответственность за этот инцидент».
Последствия для биржи и пользователей
После атаки Binance глобально приостановила вывод средств; сервис был восстановлен в воскресенье, после чего клиенты вывели активы на миллиарды долларов. Компания заявила, что зарезервировала более 100% средств, необходимых для покрытия потерь, и к субботе пополнила 98% пострадавших токенов, а также сообщила о возобновлении вывода дополнительных активов в нескольких блокчейнах — Binance Smart Chain, Ethereum, Solana, XRP, Sui и выбранных токенах на Arbitrum, Optimism, Tron и Base — с 04:00 GMT во вторник. Binance также пообещала увеличить инвестиции в ИИ-инструменты обнаружения угроз, привлечь сторонних киберэкспертов для полного разбора инцидента и создать фонд исследований безопасности.
Контекст и открытые вопросы
TechCrunch отмечает, что тактика северокорейских хакеров — маскировка под рекрутёров, венчурных инвесторов и ИТ-работников — давно известна отрасли и была предметом неоднократных предупреждений властей США и киберкомпаний: по данным CrowdStrike, около половины вторжений в американские tech-компании за прошлый год связывают с северокорейцами. По собственным данным Binance, она столкнулась как минимум с 57 подозреваемыми атаками со стороны КНДР. При этом представитель компании Росс О'Лири отказался отвечать на вопросы издания о том, как биржа предотвращает запуск несанкционированного кода на ноутбуках сотрудников и проводились ли до взлома сторонние аудиты безопасности. Вашингтон связывает кражи криптовалюты с финансированием оружейных программ КНДР; Ким Ё Чжон заявила, что Пхеньян «тщательно следит» за провокациями и враждебность Вашингтона может заставить его пересмотреть позицию по ряду вопросов. Deutsche Welle добавляет, что КНДР до сих пор молчала на сигналы администрации Трампа о возобновлении саммитных переговоров, а аналитики в Сеуле связывают скорость опровержения с опасением, что США усилят усилия по перекрытию источника финансирования.
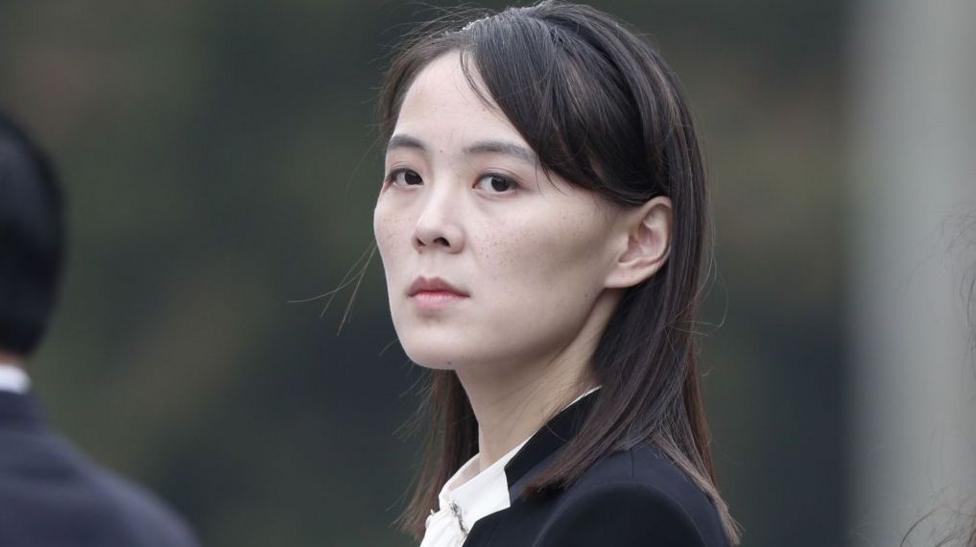 Источник изображения, Pool via Bloomberg
Ким Ё Чжон, сестра северокорейского лидера Ким Чен Ына