Asosiy ma’lumotlar
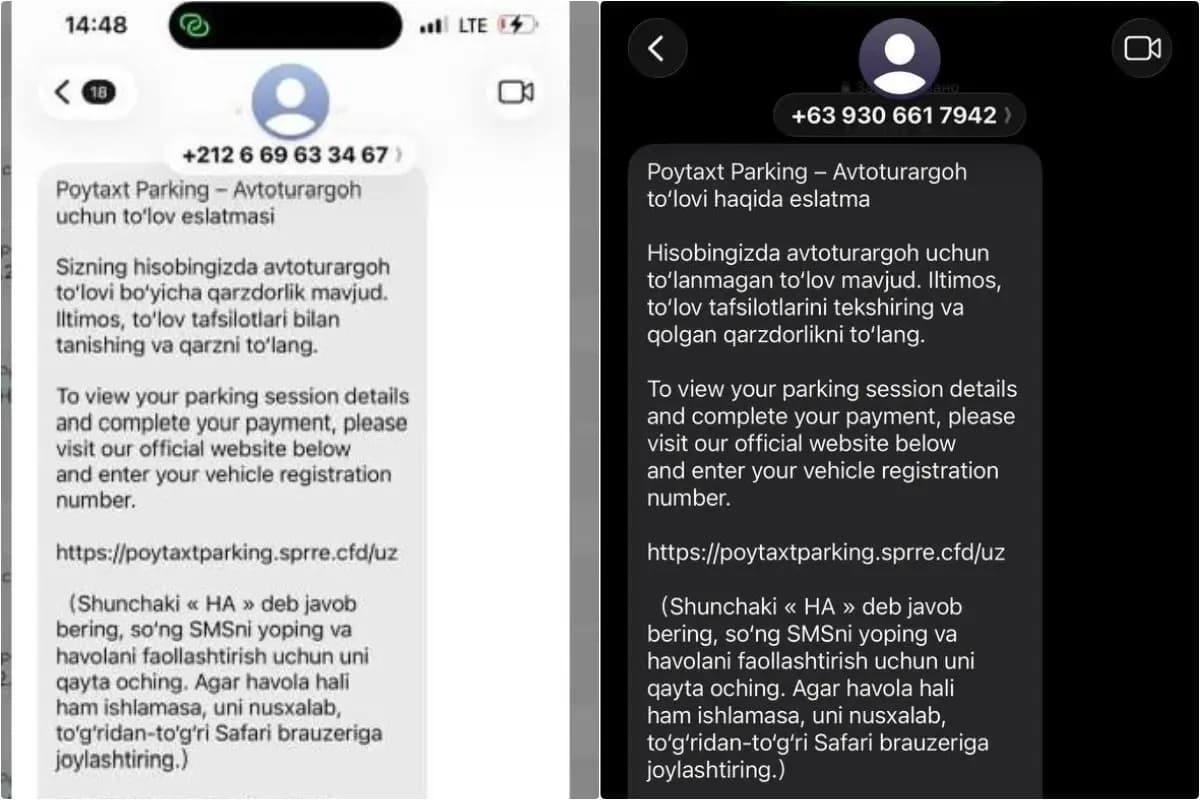
- Soxta SMS-xabarlar +63 (Filippin) va +212 (Marokaş) raqamlaridan kelmoqda, soxta saytga havola berilmoqda
- Poytaxt Parking bunday xabarlar tarqatmasligini ma’lum qildi; tölov holatini faqat ilovada tekşiriş mumkin
- Ogohlantiriş Telegram-botlar orqali şaxsiy ma’lumotlar sizib çiqişi haqidagi xabarlar bilan bir vaqtda paydo böldi
Parkovka operatori nimadan ogohlantirdi
Toşkent şahar pullik avtoparkovkalari operatori Poytaxt Parking uning nomidan tarqatilayotgan soxta SMS-xabarlarhaqida ogohlantirdi, deb xabar beradi Gazeta. Xabarlarda qabul qiluvçiga parkovka uçun tölanmagan qarz borligi, göyo u üç kun keçikkanligi aytilyapti va «qarz» tölanmasa, xizmat çeklanişi bilan qörqitilmoqda. «Parkovka sessiyasi ma’lumotlarini köriş» va tölov qiliş uçun havolaga ötib, avtomobilning davlat raqamini kiritiş taklif etiladi. Havola rasmiy saytga öxşatib yasalgan, biroq u rasmiy sayt emas.
Firibgarlar qanday işlaydi va kompaniya nimani tavsiya qiladi
Kompaniya ma’lumotlariga köra, xabarlar Filippin (+63) va Marokaş (+212) kodli xalqaro raqamlardan kelmoqda; başqa raqamlardan ham foydalanilişi ehtimoldan xoli emas. Poytaxt Parking bunday tarqatişlarni öz qilmayotganini ta’kidladi. Qabul qiluvçilarga bunday SMS-larni öçirib taşlaş, havolalarga ötmaslik va bank karta rekvizitlari hamda avtomobil raqamini kiritmaslik tavsiya qilinadi. Agar karta ma’lumotlari allaqaçon kiritilgan bölsa, zudlik bilan bankka murojaat qilib, kartanı bloklaş kerak. Parkovka tölovi holatini faqat Poytaxt Parking ilovasida tekşiriş mumkin; izohlar uçun kompaniya 78 113 67 00 raqamiga qöngiroq qilişni yoki qöllab-quvvatlaş botiga murojaat qilişni taklif qiladi.
Şaxsiy ma’lumotlar sizib çiqişi fonida
Ogohlantiriş sizib çiqiş haqidagi xabarlardan köp ötmay paydo böldi: 28–29 oktabr kuni Özbekistondagi Telegram-botlarda fuqarolarning şaxsiy ma’lumotlari saqlangan bazalar aniqlandi — JShShIR, pasport ma’lumotlari, yaşaş manzillari, telefon raqamlari, avtomobillar hamda haydovçilik guvohnomalari haqidagi ma’lumotlar. Tekşiruvni İçki işlar vazirligining Kiberjinoyatlarga qarşi kuraşiş departamenti huzuridagi Kiberxavfsizlik markazi Safe Service (avvalgi nomi — Safe Road) platformasiga xizmat körsatuvçi AUTODOC kompaniyasi bilan birga olib bormoqda; mutaxassislar ma’lumotlarning kelib çiqişini aniqlaşi hamda şu va başqa axborot tizimlaridan sizib çiqiş ehtimolini tekşirişi kerak. Safe Service’ning özi öz ilovasidan ma’lumotlar sizib çiqqani haqidagi xabarlarni rad etdi.
Yanvar hujumlari konteksti
Bu voqea undan oldingi hodisalar fonida yuz bermoqda: fevral oyida raqamli texnologiyalar vaziri Şerzod Şermatov yanvardagi kiberhujumlar natijasida üçta davlat idorasi tizimlariga hujum qilinganidan söng taxminan 60 ming noyob şaxsiy yozuv sizib çiqqanini ma’lum qilgan edi. Vazirlik öşa paytda öğirlangan ma’lumotlar firibgarlik maqsadlarında işlatilişi mumkinligi haqida ogohlantirgan edi — aynan şunday stsenariy, ehtimol, hozirgi SMS-tarqatişda amalga oşirilmoqda, garçi naşrlarda sizib çiqişlar bilan töğridan-töğri boğliqlik tasdiqlanmagan edi.