Главное в материале
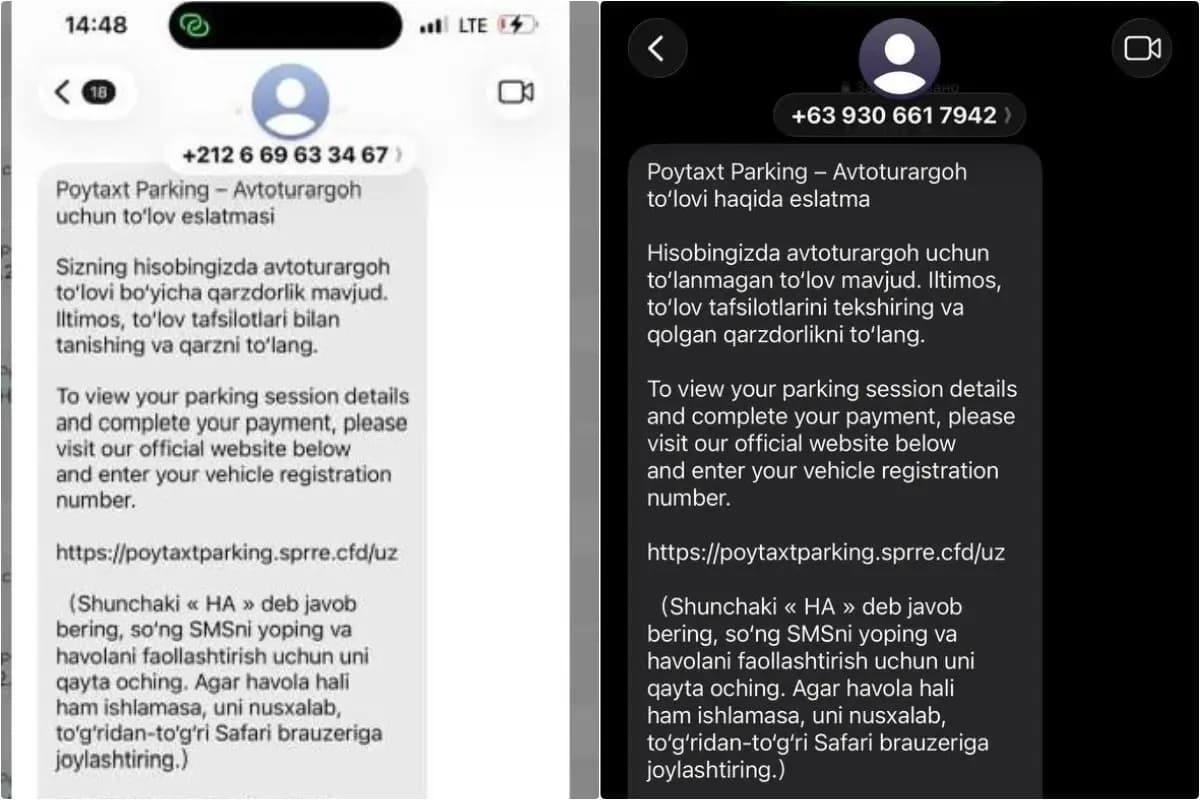
- Фальшивые SMS приходят с номеров +63 (Филиппины) и +212 (Марокко), ссылаются на поддельный сайт
- Poytaxt Parking заявляет, что не рассылает такие сообщения; статус оплаты можно проверить только в приложении
- Предупреждение совпало по времени с сообщениями об утечке персональных данных через Telegram-боты
О чём предупредил оператор парковок
Оператор платных автопарковок Ташкента Poytaxt Parking предупредил о фальшивых SMS, рассылаемых от его имени, сообщает Gazeta. В сообщениях получателю утверждается, что у него есть неоплаченная задолженность за парковку, якобы просроченная на три дня, и угрожают ограничением сервиса, если «долг» не будет погашен. Для «просмотра данных сессии парковки» и оплаты предлагается перейти по ссылке и ввести государственный номер автомобиля. Ссылка имитирует официальный сайт, но таковым не является.
Как действуют мошенники и что советует компания
По данным компании, сообщения приходят с международных номеров с кодами Филиппин (+63) и Марокко (+212); не исключено использование и других номеров. Poytaxt Parking подчеркнула, что подобные рассылки она не ведёт. Получателям рекомендуют удалять такие SMS, не переходить по ссылкам и не вводить реквизиты банковской карты и номер автомобиля. Если данные карты уже введены, необходимо немедленно обратиться в банк и заблокировать карту. Статус оплаты парковки можно проверить только в приложении Poytaxt Parking; за разъяснениями компания предлагает обращаться по телефону 78 113 67 00 или через бот поддержки.
На фоне утечек персональных данных
Предупреждение появилось вскоре после сообщений об утечке: 28–29 октября в Telegram-ботах в Узбекистане обнаружили базы с персональными данными граждан — ПИНФЛ, паспортными данными, адресами проживания, телефонами, данными об автомобилях и водительских удостоверениях. Проверку совместно с компанией AUTODOC, обслуживающей платформу Safe Service (ранее — Safe Road), проводит Центр кибербезопасности при Департаменте по борьбе с киберпреступлениями МВД; специалисты должны установить происхождение данных и проверить вероятность утечек из этих и других информационных систем. Сама Safe Service опровергла сообщения об утечке данных из своего приложения.
Контекст январских атак
Это происходит на фоне более ранних инцидентов: в феврале министр цифровых технологий Шерзод Шерматов сообщал, что после январских кибератак на системы трёх государственных ведомств утекло около 60 тысяч уникальных персональных записей. Министерство тогда же предупреждало, что похищенные данные могут использоваться в мошеннических целях — именно такой сценарий, по-видимому, реализуется в нынешней SMS-рассылке, хотя прямую связь с утечками в публикациях не подтверждали.