Asosiy ma’lumotlar
- 2–3-noyabrdagi hujumlar töqqiz Yevropa Ittifoqi davlatidagi supermarketlar va Fransiyadagi qon banklariga Danfoss AK-SM boşqaruvçilaridagi zaifliklar orqali ta'sir körsatdi
- Lupovis 20–30-oktyabr oraliğida 91 hujumçidan 276 dan ortiq razvedka urinişini qayd etdi
- ENISA voqealarni kiberhujum deb atamadi; aybdorlar haqidagi versiyalar davlat aktyoridan tortib ösmirlargaça turliça
Nima böldi
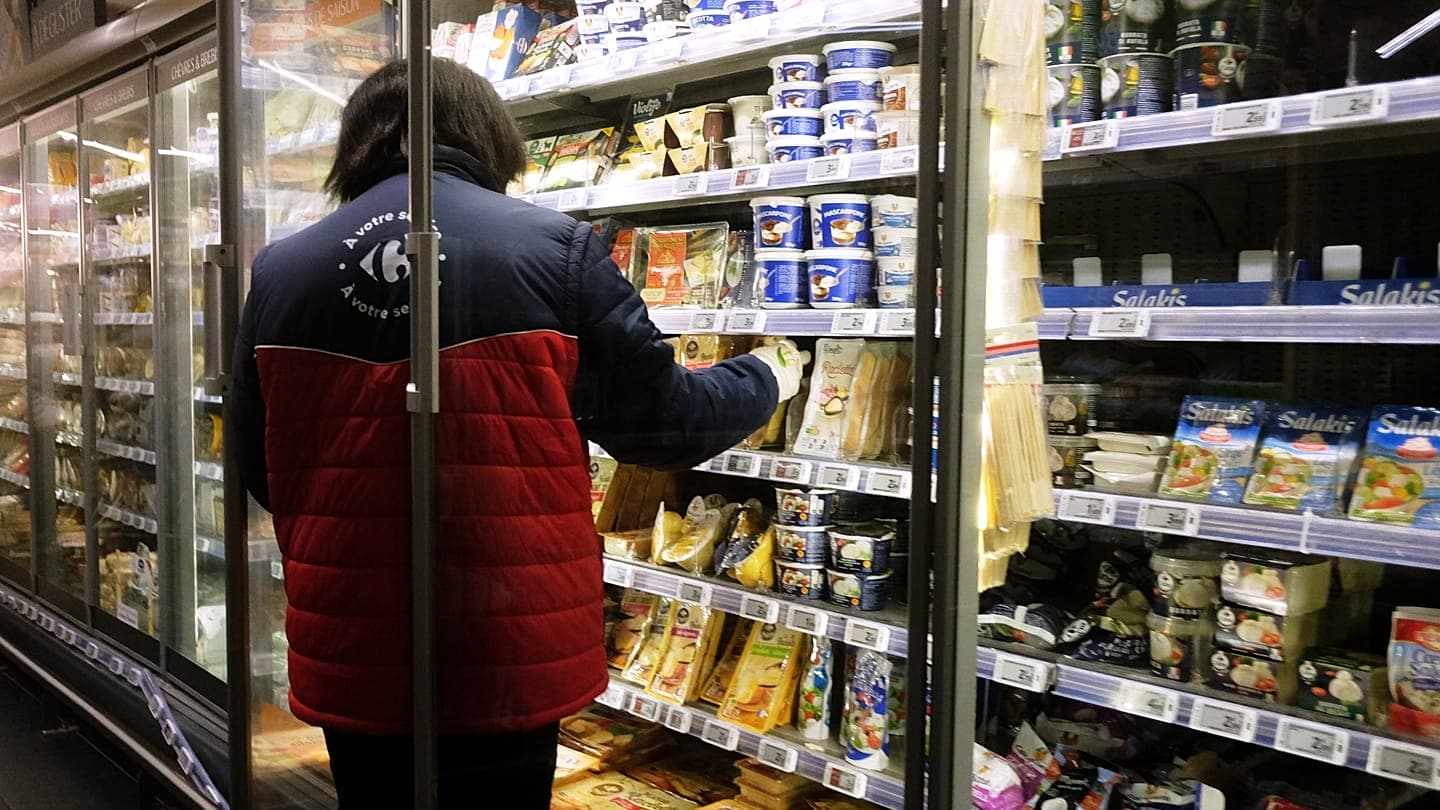
2 va 3-noyabrda töqqiz Yevropa davlatidagi supermarketlar sovutiş tizimlari, şuningdek Fransiyadagi bir neçta qon banklariga hujum qilindi. Hujumçilar Danfoss işlab çiqaruvçisining AK-SM sovutiş tizimlari boşqaruvçisidagi zaif himoya va zaifliklardan foydalandi: muzlatgiçlar va muzlatkiçlar eritiş (otbayka) rejimiga ötkazildi, ayrim hollarda harorat 50 daraja Selsiygaça kötarildi. Dökonlar buzilgan mahsulotlarni taşlab yuborişga majbur böldi. Euronews ma'lumotiga köra, kiriş köpinça oçiq internetdagi kiriş sahifalari orqali, allaqaçon tuzatilgan zaifliklar va «Supervisor», «12345» kabi zavod parollaridan foydalanib amalga oşirilgan.
Hujumdan oldingi razvedka va aybdorlar haqidagi versiyalar
«Tuzoqlar» (honeypots) tarmoğidan foydalanadigan Lupovis kompaniyasi 20–30-oktyabr oraliğida razvedka tölqini qayd etilganini ma'lum qiladi: 91 hujumçidan 276 dan ortiq uriniş, Danfoss boşqaruvçilari komponentlari bilan mos keladigan va 26-oktyabrda eng yuqori çöqqiga çiqqan. Kompaniyaning Janubiy Amerikadagi, Afrikadagi, Şimoliy Amerikadagi va Osiyodagi datçilarida şunga öxşaş faollik qayd etilmagan — faqat Yevropada. Kompaniya boş direktori Ksavyer Bellekens «bulletproof» xostingdan foydalanilgani — bu ilgari rus guruhlari qöllagan xizmat — va 24 soat davomida hujumni muvofiqlaştira oliş qobiliyatiga e'tibor qaratadi: uning sözlariga köra, bu «yaxşi rejalaştirilgan operatsiyaga öxşaydi» va «Rossiya bölişi töla mumkin». Şu bilan birga, kompaniyaning özi serverlarning joylaşuvi foydalanuvçilarning millatiga işora qilmasligini ta'kidlaydi. The Grocer naşrining texnologiya muharriri Jorj Nott şoşilinç xulosalardan ogohlantiradi: tölov talabi yoki javobgarlikni öz zimmasiga oliş bayonoti bölmasa, aybdorlar «qandaydir davlat tomonidan qöllab-quvvatlanadigan aktyordan tortib, şunçaki köngil oçiş uçun şunday qilayotgan ösmirlik guruhigaça» kim bölişi mumkin.
Voqea böyiça baholar turliça
Milliy kiberxavfsizlik agentliklari sodir bölgan voqeani turliça tasvirladi: Belgiya, Lyuksemburg, Italiya, Portugaliya va Estoniya buni «kiberhujum» deb atadi, Şvetsiya va Irlandiya esa «kiberinsident» deb atadi. Yevropa Ittifoqining kiberxavfsizlik agentligi ENISA ham qöşma bayonotda voqealarni töğridan-töğri kiberhujum deb ataşdan tiyildi.
Tizimlar nima uçun zaif qoldi va keyin nima böladi
Bellekens fikriça, köplab tizimlarni internetga töğridan-töğri ulaş örniga VPN orqali joylaştiriş orqali himoya qiliş mumkin edi. Mutaxassislar xavf savdo sohasi bilan çeklanmasligini ta'kidlaydi: xuddi şunday kiçik ulanadigan boşqaruvçilar binolardagi eşiklar, kameralar, signalizatsiya va ventilyatsiyani, şuningdek logistika, soğliqni saqlaş va ma'lumot markazlari tizimlarini boşqaradi. Acre Security boş direktori Kumar Sokka muammo tartibga soliş yöqligida emas — Yevropa Ittifoqining NIS2 direktivasi allaqaçon bunday xavflarni boşqarişni talab qiladi — deb hisoblaydi, muammo şundaki, taşkilotlar uning qöllanilişini klassik IT tizimlari bilan çeklab, binolar jihozlarini ekspluatatsiya xizmatlariga qoldiradi. Exein asosçisi Janni Kuzzo sun'iy intellekt zaiflik aniqlanişi va işlaydigan hujum yaratilişi örtasidagi vaqtni qisqartirayotganidan ogohlantiradi va qurilmalarni faqat yangilanişlarga tayanib qolmasdan, özlariga xos bölmagan xatti-harakatlarni mustaqil ravişda tösib qöya olişi kerakligiga çaqiradi.