Asosiy ma’lumotlar
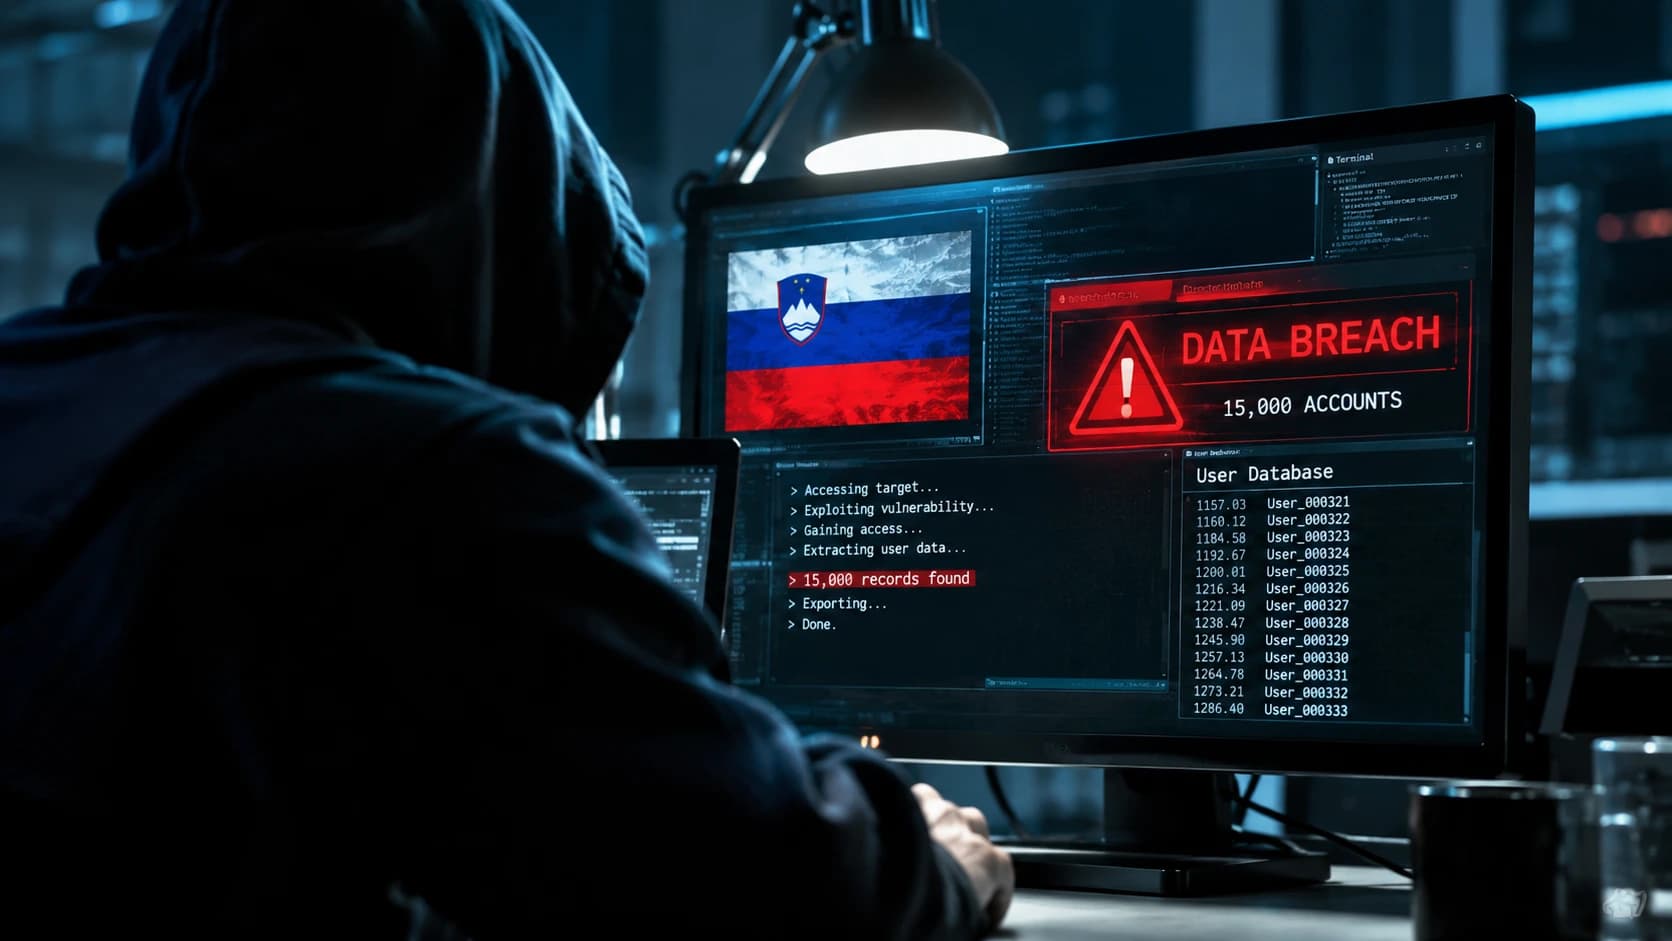
- Sloveniya davlat boşqaruvi tizimi foydalanuvçilarining 15 mingdan ortiq hisobi zarar körgan, ulardan 7 216 tasida xeşlangan parollar bölgan
- URSIV parollarni zudlik bilan almaştirişni talab qildi va köpfaktorli autentifikatsiyani yoqişni tavsiya qildi
- Tergovni SIGOV-CERT markazi olib bormoqda, yangi çora-tadbirlar haqida maʼlumot eʼlon qilinadi
Davlat organining xavf ostiga tuşgan serveri orqali buzib kiriş
Sloveniya hukumatining axborot xavfsizligi boşqarmasi (URSIV) xaker respublika davlat boşqaruvi tizimi foydalanuvçilarining 15 mingdan ortiq hisobi maʼlumotlariga kiriş imkoniga ega bölganini maʼlum qildi. Buzib kiruvçi bir qança davlat organlaridan birining xavf ostiga tuşgan veb-serveridan foydalanib, Domino platformasining foydalanuvçi yozuvlarini olişga muvaffaq bölgan. Ulardan 7 216 tasida baʼzi hollarda tiklaş mumkin bölgan parollarning xeşlangan qiymatlari saqlangan edi. Idora hukumat portalida xabarnoma eʼlon qildi; batafsil maʼlumotlarni Life.ru keltiradi.
Qanday çora-tadbirlar körildi va nima tavsiya etildi
Hujum aniqlangaç, server tarmoqdan ajratildi. URSIV davlat axborot tizimlari administratorlaridan zarar körgan barça hisoblar parolini zudlik bilan almaştirişni talab qildi. Foydalanuvçilarga, agar ular xizmatiy va şaxsiy boşqa resurslarda xuddi şunday yoki öxşaş parollardan foydalangan bölsa, ularni ham almaştiriş, hisoblarni himoya qiliş uçun esa köpfaktorli autentifikatsiyani yoqiş tavsiya etildi. Hodisa holatlarini davlat boşqaruvi kompyuter hodisalariga javob beriş markazi SIGOV-CERT texnik xizmatlar bilan birga örganmoqda; URSIV tergovning yangi natijalari va qöşimça javob çoralari haqida maʼlumot eʼlon qiliş vaʼda berdi.
Berlin klinikasidagi öxşaş hodisa
Alohida Life.ru Yevropadagi eng yirik universitet klinikalaridan birining serveriga sönggi paytda qilingan hujumni eslatib ötadi — Berlinning «Çarite» klinikasi, bu yerda xodimlar, talabalar va tibbiyot muassasasiga murojaat qilgan odamlarning şaxsiy maʼlumotlari öğirlangan edi. Buzib kiruvçilar kasalxona sayti joylaşgan veb-serverga kirgan; oqibat onlayn şakllar foydalanuvçilarining, jumladan şifokor qabuliga yozilişga urinayotganlarning aloqa maʼlumotlariga ham tegişli edi. Jabrlanganlarning aniq soni oşkor qilinmadi. Naşr maʼlumotlariga köra, hodisadan bir hafta oldin klinika PHP dasturiy taʼminotida aniqlangan zaiflik sababli saytini vaqtinça öçirib qöygan edi.