Главное в материале
- Хакеры получили доступ к блокам управления холодильниками с образцами крови и запрограммировали нагрев до 110°C вместо -30°C
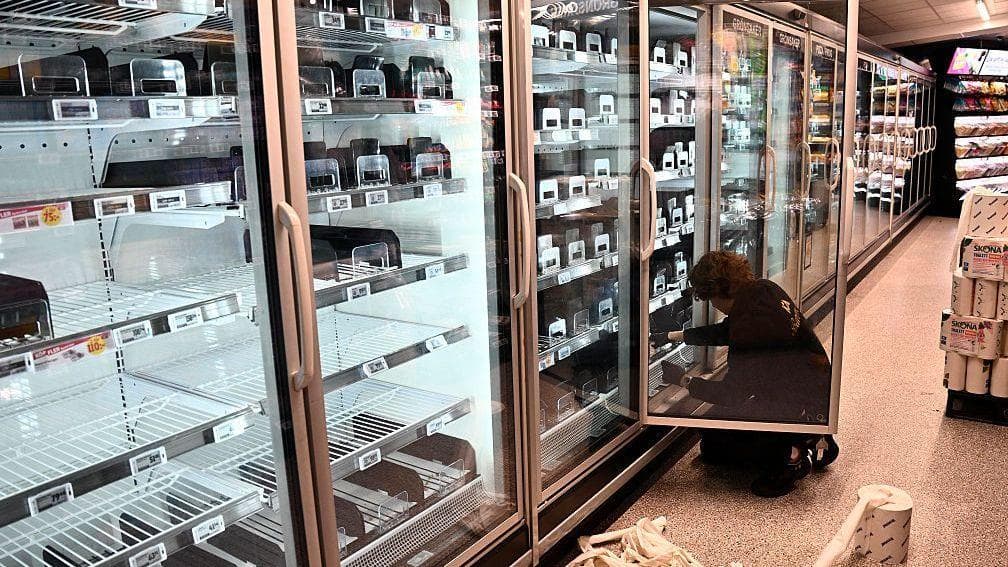
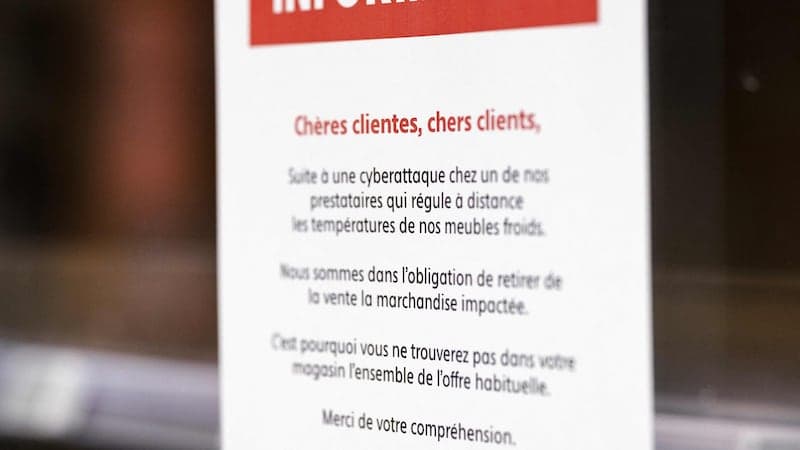
- Атака повторила инцидент во французских супермаркетах трёхнедельной давности и затронула магазины в восьми странах
- Coop в Швеции переводит системы на 5G и современные модемы, отключая холодильники от интернета
Атака вышла за пределы ритейла
Кибератака, из-за которой супермаркеты по всей Европе выбрасывали испорченные продукты, затронула также холодильные мощности французской национальной службы крови. Как сообщила The National со ссылкой на местные СМИ, хакеры получили доступ к блокам управления холодильниками с образцами крови и запрограммировали их на нагрев до 110°C. Компания Coolworld, хранящая контейнеры для Французского учреждения крови (EFS) в рамках системы мониторинга переливаний, оказалась среди пострадавших — об этом написало издание Le Canard.
Кровь спасла раннее обнаружение
Повышение температуры с обычных -30°C было замечено вовремя, заявила организация. Министерство здравоохранения Франции уточнило, что из-за раннего обнаружения инцидент не имел операционных последствий. Это ключевой момент истории: в отличие от супермаркетов, где продукты были выброшены, здесь система мониторинга сработала до порчи содержимого.
Вторая волна и реакция ритейлеров
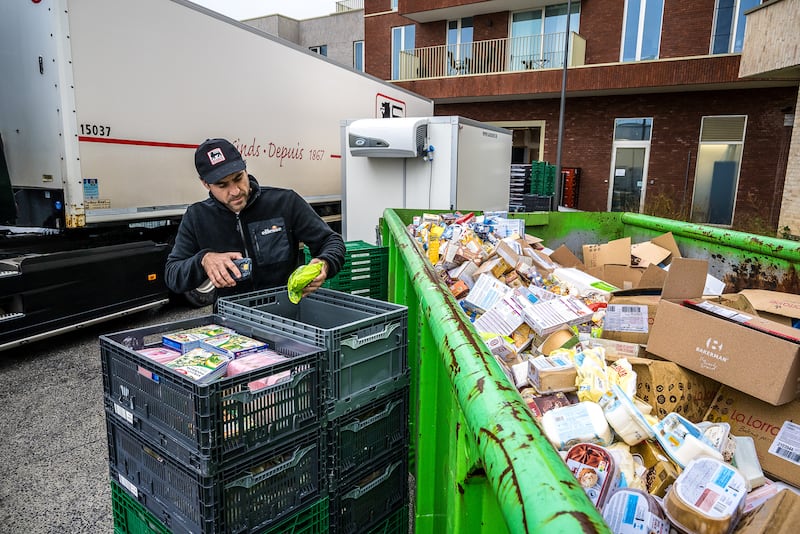
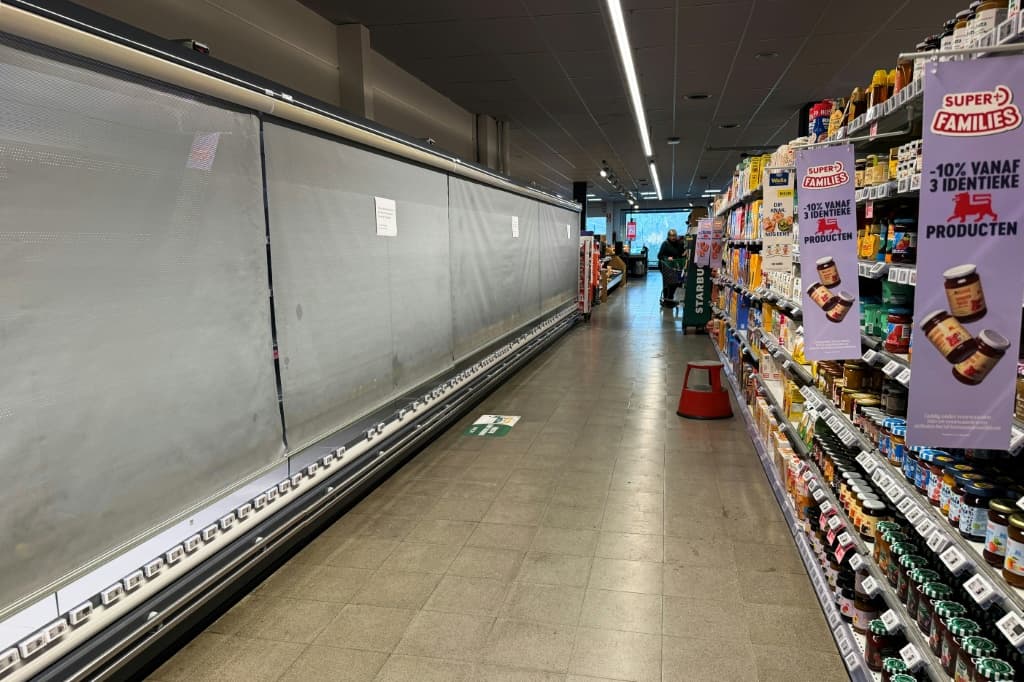
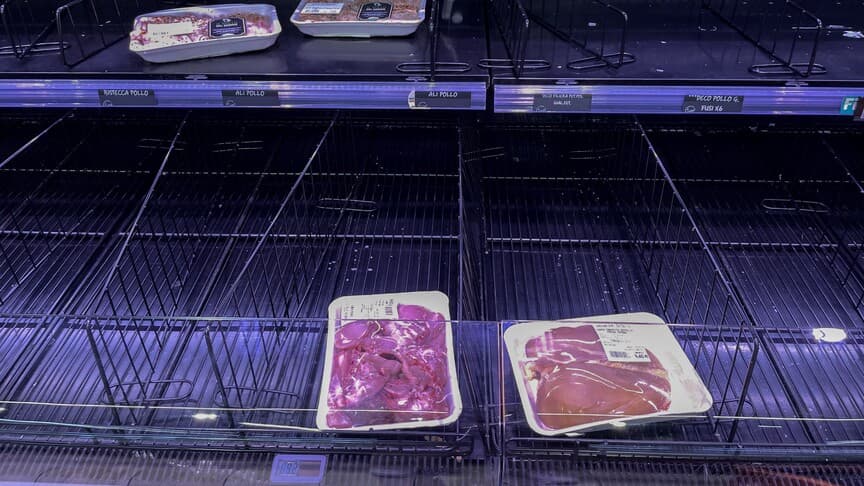
Атака в понедельник затронула магазины в восьми европейских странах и была идентична той, что три недели назад охватила десятки супермаркетов во Франции — это уже вторая волна, и ритейлеры спешат модернизировать системы. Шведская сеть Coop переводит холодильное оборудование с 4G на сети 5G и современные модемы — процесс начался ещё после французского инцидента. Семь пострадавших магазинов сети снова работают, но их холодильные системы отключены от интернета; представитель заявил, что компания «достаточно тщательно и глубоко» проверяет всю сеть магазинов на предмет уязвимостей. Поставщик ПО Danfoss, чьи системы вновь оказались среди атакованных, сообщил, что три недели тесно контактирует с клиентами и рекомендует не делать системы напрямую доступными через интернет.
Рекомендации и оценки
«Ритейлерам нужно действовать сейчас: определить, уязвимы ли их контроллеры холодильников, проверить подключение к интернету, убедиться в наличии последних обновлений безопасности и поддержки производителя. А если они даже не знают — немедленно убрать их из публичного интернета», — призвал Фрэнк Груневеген, эксперт по кибербезопасности Deloitte в Гааге. По его словам, отключение не устраняет первопричину, но изолирует системы от атакующего. Немецкий оператор Edeka, чей магазин в Райсбахе подвергся взлому, отметил, что в его сети независимых ритейлеров нет стандартизированных холодильных систем. Агентство ENISA заявило, что масштаб атак на ритейл в нескольких странах подчёркивает важность европейского сотрудничества, быстрого обмена информацией и скоординированного реагирования. В Британии, по словам главы Национального центра кибербезопасности (NCSC) Ричарда Хорна, хакеры пытались атаковать небольшие предприятия по переработке мяса, но воздействие было минимальным; он назвал атаку на супермаркетные холодильники ранним признаком всё более частых сбоев, поскольку устаревшие технологии не поспевают за хакерами.