Главное в материале
- Атаки на системы холодильного оборудования затронули не менее 11 европейских стран, включая Великобританию
- Италия созвала экстренное совещание с разведслужбами; ЕС обсуждает коллективный ответ
- Румынский регулятор называет атаку «полулюбительской» и исключает причастность государства
Что произошло
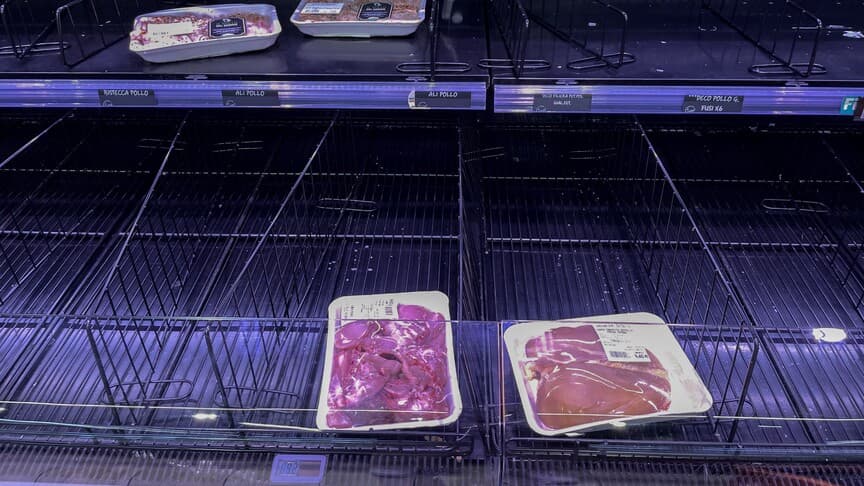
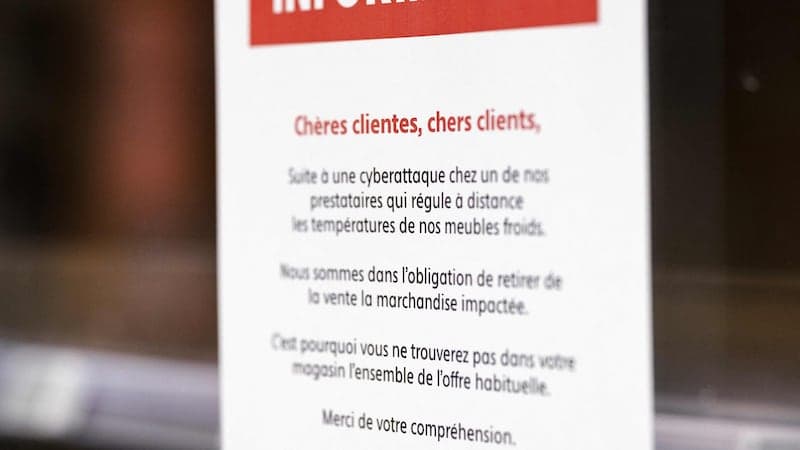
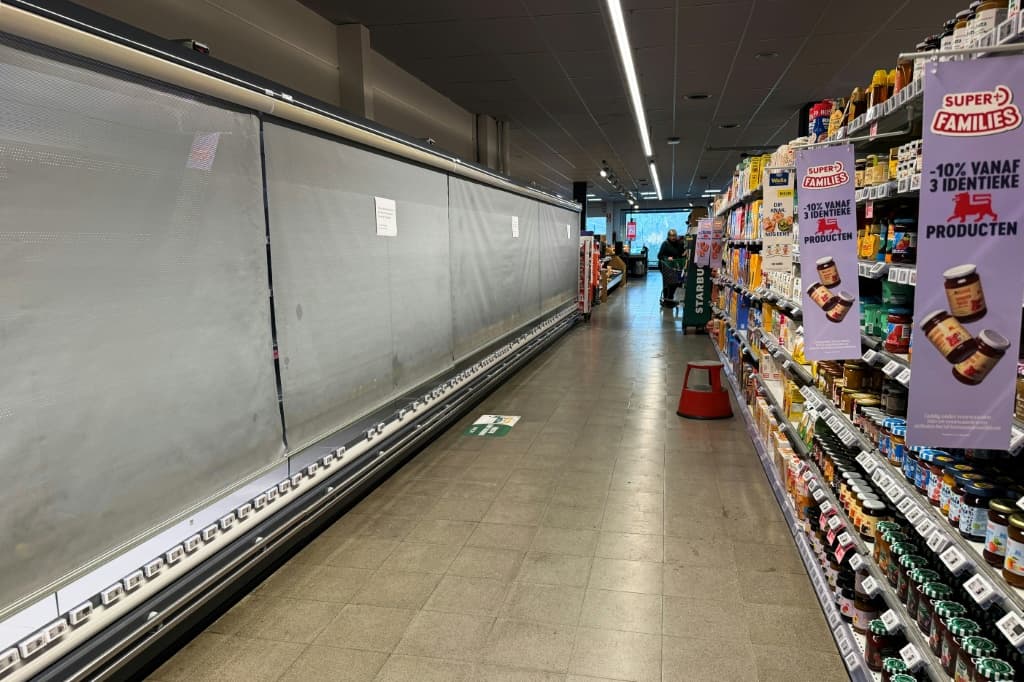
В последние дни в Европе зафиксирована серия кибератак на системы управления холодильным оборудованием супермаркетов: злоумышленники удаленно повышали температуру в холодильниках и морозильниках, из-за чего ритейлерам приходилось выбрасывать испорченные продукты. По данным AFP, атаки затронули как минимум 11 стран: Бельгию, Эстонию, Финляндию, Германию, Ирландию, Италию, Люксембург, Нидерланды, Португалию, Румынию и Швецию. Euronews добавляет, что пострадала и Великобритания, не входящая в ЕС. Ответственность за инциденты никто не взял, мотив остается неизвестным.
Реакция властей
Правительство Италии во вторник провело экстренное совещание с руководителями разведслужб и Национальным агентством кибербезопасности, которое направило ритейлерам технические рекомендации. Власти Италии заявили, что воздействие пока «крайне ограничено»: пострадали только магазины с устаревшими системами безопасности, у которых интерфейсы были открыты в интернет, а механизмы аутентификации имели уязвимости; по всей стране сообщается примерно о 20 пораженных магазинах. Представитель Еврокомиссии Томас Регнье сообщил, что агентства ЕС во вторник обсуждают с национальными властями, «как лучше всего реагировать коллективно», подчеркнув: «Это не отдельные инциденты». Еврокомиссар по продовольствию и сельскому хозяйству Кристоф Хансен назвал атаки «преднамеренной попыткой нарушить нашу продовольственную цепочку поставок и подорвать доверие потребителей» и предупредил, что это сигнал, который нужно воспринять серьезно. Регнье при этом отказался называть возможных виновников.
Масштаб по странам и версии о виновниках
Число пострадавших магазинов в разных странах заметно различается. В Италии, по словам Джузеппе Спадаро, директора группы, управляющей супермаркетами Coop на Сицилии, атаке подверглись четыре из 300 магазинов сети; ущерб он оценил в «несколько тысяч евро» и рассказал Corriere della Sera: «Нам пришлось все выбросить. Полки пустые». В Германии пострадали четыре магазина, в Румынии — шесть. Директор румынского Национального управления кибербезопасности Дан Чимпеан заявил AFP, что другая инфраструктура не была скомпрометирована, и дал иную, чем брюссельские чиновники, оценку: «Это выглядит полулюбительской работой. Мы ни при каких обстоятельствах не подозреваем, что за этим стоит государственный актор». В Швеции семь пострадавших магазинов Coop уже вернулись к обычной работе; представитель сети Карлос Кансинос пояснил, что затронутое оборудование было подключено через старые мобильные сети 4G, и компания переводит холодильники на 5G в рамках программы модернизации. Бельгия оказалась среди наиболее пострадавших стран — там сбои холодильного оборудования сообщили десятки магазинов нескольких сетей, а федеральная прокуратура возбудила расследование.
Контекст и уязвимость оборудования
Инцидент произошел через три недели после аналогичной кибератаки на сотни французских супермаркетов, которые также были вынуждены выбросить испорченный товар. В Великобритании глава Национального центра кибербезопасности Ричард Хорн сообщил BBC, что проблема затронула «всю продовольственную цепочку поставок» и было несколько случаев, когда «уязвимая технология была использована»; сотрудники центра, по его словам, «работали всю ночь», предупреждая тех, кто под риском. Ассоциация независимых поставщиков мяса (AIMS) сообщила BBC, что у двух ее членов начали размораживаться холодильники, а у еще одного резко поднялась температура в холодильных установках. Причина широкой уязвимости в том, что системы охлаждения супермаркетов часто подключены к интернету, чтобы подрядчики могли дистанционно следить за их работой и ремонтировать оборудование: по данным исследования компании Forescout, на которые ссылается Euronews, почти 13 000 сервисов управления холодильным оборудованием в 99 странах находятся в открытом доступе в интернете. О том, кто стоит за атаками и каковы были цели, в публикациях не сообщается.