Главное в материале
- Две критические уязвимости в PHP затронули инфраструктуру, на которой, по оценке исследователей, работает около 70% сайтов
- Некоторые организации отключали сайты до установки патчей
- Томер Шварц (Wiz) участвовал в координации исправления вместе с OpenAI, группой Calif и командой PHP
Что произошло
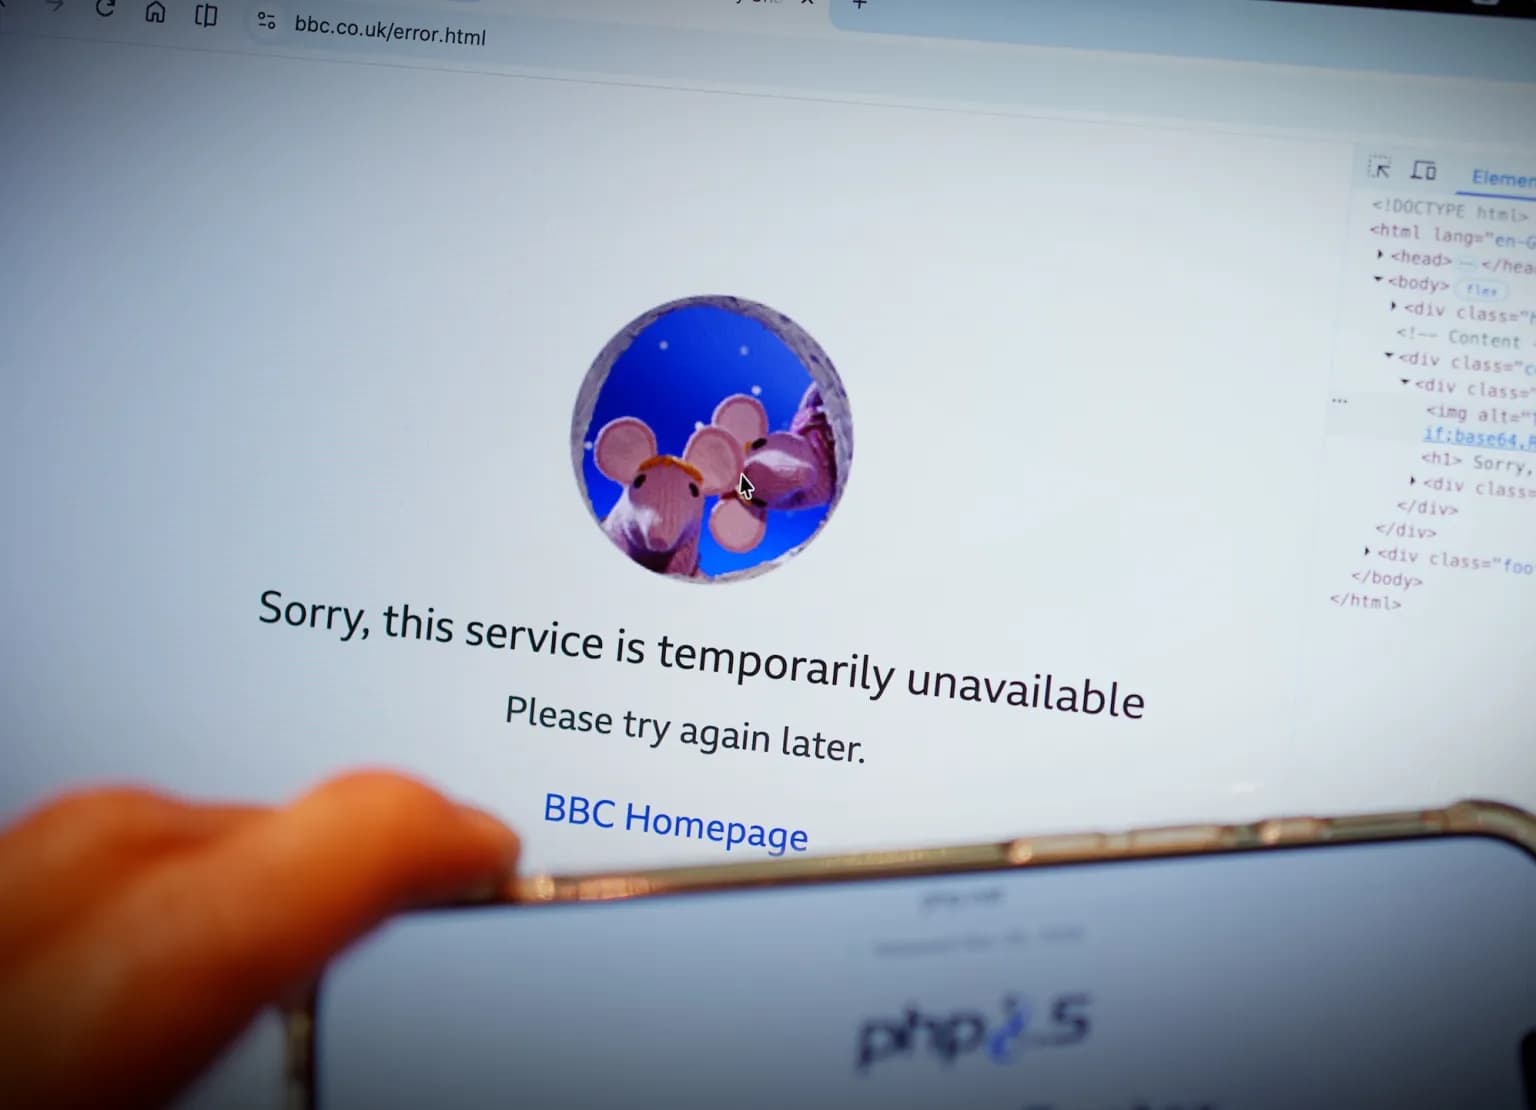
Осенью 2026 года в PHP — открытом языке программирования, на котором, по оценке исследователей, работает около 70% сайтов, — обнаружили две критические уязвимости. Организации экстренно исправляли системы, а некоторые отключали сайты до установки патчей. TechCrunch описывал ситуацию как «PHP-ocalypse»: две уязвимости едва не сломали интернет, оставив компании в авральном режиме.
Кто исправлял и что обсуждали
В выпуске подкаста Equity журналистка Ребекка Беллан поговорила с Томером Шварцем, CTO направления Exposure Management & AppSec в принадлежащей Google компании Wiz. По данным TechCrunch, Шварц был частью координации по исправлению уязвимостей вместе с OpenAI, исследовательской группой Calif и командой PHP. В разговоре обсуждали, как выглядела эта гонка изнутри, как стартапам на ранних стадиях закладывать безопасность в разработку и почему ручное патчирование не масштабируется.
«Только начало»
Исследователи, нашедшие уязвимости, предупреждают, что это лишь начало: искусственный интеллект меняет скорость, с которой новые уязвимости можно находить и эксплуатировать. TechCrunch в заголовке выпуска называет это грядущей «vulnpocalypse». При этом публикация не содержит технических деталей самих багов, сроков полного устранения последствий или перечня пострадавших организаций — cleanup, по формулировке издания, «далеко не завершён».