Asosiy ma’lumotlar
- Hujum Fransiyaning kamida 350 oziq-ovqat do‘koniga tegdi; Carrefour, Monoprix, Intermarché va Coopérative U tarmoqlari zarar ko‘rdi
- Danfoss, Copeland va Dixell dasturiy ta’minotidagi zaifliklar; Reuters kamida 4500 ochiq Danfoss interfeysini topdi, eskirgan versiyalar «keng tarqalgan»
- Niderlandiyada Ahold Delhaize (Albert Heijn) yakshanbadagi hodisadan so‘ng nazorat qilingan qayta ishga tushirishni boshladi; NCSC fransuz hujumi bilan aloqani ko‘rmayapti
Fransiyada sovutish uskunalariga hujum
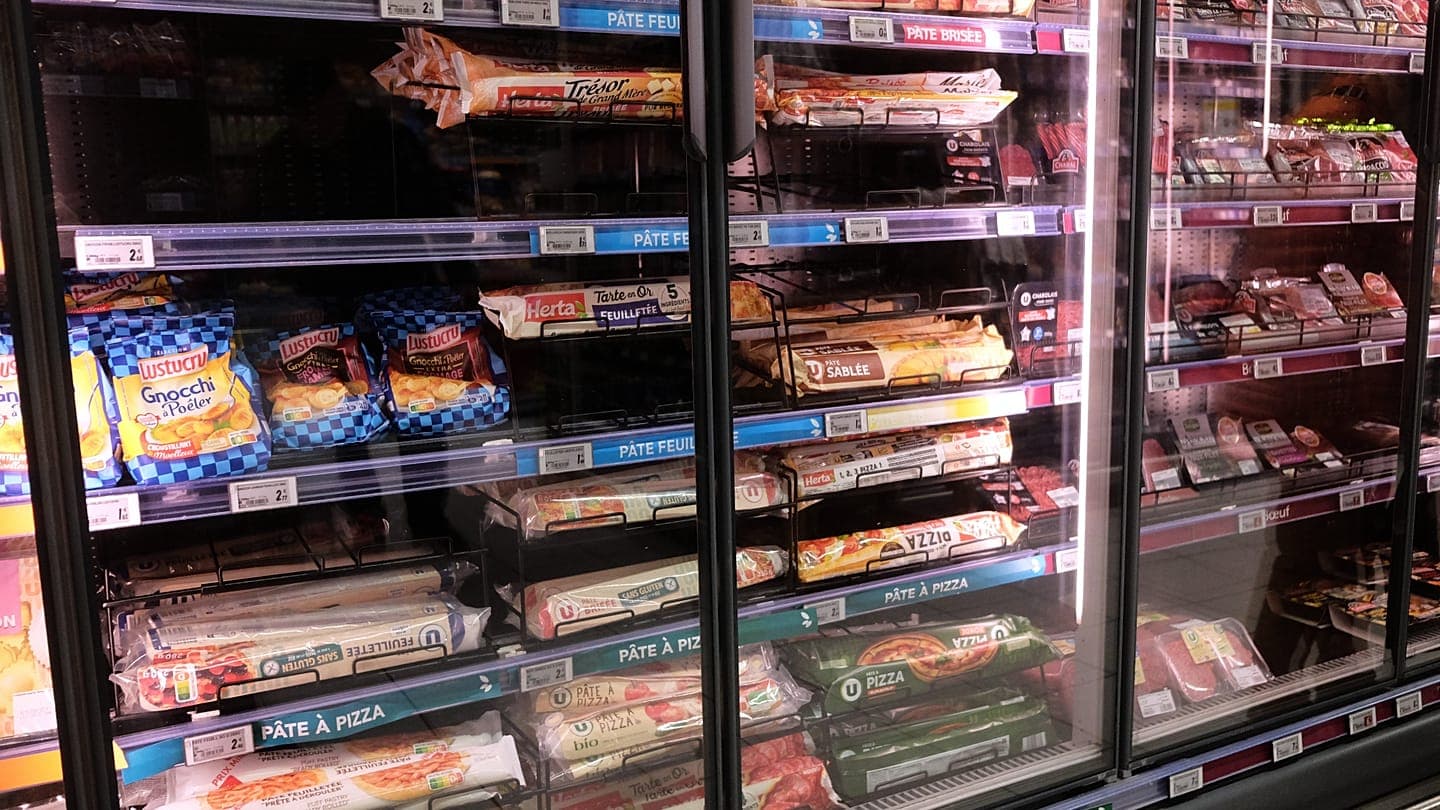
Fransuz tergovchilari kamida 350 oziq-ovqat do‘konida sovutish tizimlarini nazoratga olib, muzlatgichlar haroratini qo‘lda o‘zgartirgan va xodimlarni buzilgan go‘sht hamda muzlatilgan mahsulotlarni tashlashga majbur qilgan xakerlarni qidirmoqda. Jumladan, Carrefour, Monoprix, Intermarché va Coopérative U tarmoqlari do‘konlari zarar ko‘rgan. Zararlangan nuqtalar Fransiya oziq-ovqat do‘konlarining kichik bir qismini tashkil etadi.
Foyda talabining yo‘qligi tergovni chalg‘itmoqda
Reuters tergov bilan tanish manbaga tayanib xabar berishicha, foyda talabi yoki javobgarlik haqida bayonatning yo‘qligi tergovni qiyin ahvolga solgan: odatda jinoyat va xaker guruhlari hujumlardan tez foyda ko‘radi yoki ular haqida ommaviy e’lon qiladi. Britaniyaning Pen Test Partners kompaniyasi hamkori, xavfsizlik bo‘yicha mutaxassis Ken Manro hujum ortida «o‘ynayotgan bolalar» turgan bo‘lishi mumkinligini taxmin qildi: «Agar bu davlat operatsiyasi bo‘lsa, nima uchun fransuz muzlatgichlarining kichik bir qismi bilan cheklanilsin? Internetda boshqa mamlakatlarda ham muzlatgichlar to‘la». U muammoni «asosiy raqamli gigiyena» masalasi deb atadi.
Zaif dasturiy ta’minot va minglab ochiq interfeyslar
Fransiya kiberxavfsizlik agentligi buzish Daniyaning Danfoss kompaniyasi dasturiy ta’minotidagi muzlatgichlarga, shuningdek Copeland va Dixell tizimlariga tegishini ma’lum qildi. Reuters seshanba kuni ochiq kirishda kamida 4500 Danfoss interfeysini aniqladi, skanerlash kompaniyasi Onyphe esa eskirgan versiyalar «ommaviy ochiq interfeyslar orasida hali ham keng tarqalgan»ligini qayd etdi. Danfoss zararlangan ko‘plab qurilmalar «xizmat muddatini tugatgan va endi yangilanmaydi» yoki «eskirgan proshivkada ishlaydi» deb bayonot berdi; uning eski proshivkasidagi jiddiy zaifliklarni avgustda Claroty kompaniyasi tasvirlab bergan, o‘shandan beri ular bartaraf etilgan. Dixell brendiga egalik qiluvchi Copeland «zaiflik»ni tan oldi va «zararlangan mijozlar bilan xavflarni kamaytirish uchun ishlayotganini» xabar qildi.
Niderlandiyadagi hodisa
Niderlandiyada Albert Heijn tarmog‘i egasi Ahold Delhaize yakshanba kuni boshlangan kiberxavfsizlik hodisasidan so‘ng tizimlarning nazorat qilingan qayta ishga tushirilishini boshlaganini ma’lum qildi. Niderlandiya regulyatori NCSC Fransiyadagi hujum bilan aloqani ko‘rmayapti. NOS telekanali ma’lumotlariga ko‘ra, Albert Heijn hujumda foydalanilgan AQSh, Polsha, Moldova va Turkiyadagi serverlarni aniqlagan; NOS trafik boshqa mamlakatlar orqali oson yo‘naltirilishi sababli bu xakerlarning joylashuvi haqida hech narsa demasligini ta’kidlaydi. Mutaxassis Pim Takkenberg serverlar tizimlarni razvedka qilish yoki ma’lumot o‘g‘irlashga urinishlar uchun ishlatilgan bo‘lishi mumkinligini taxmin qildi.
Oziq-ovqat zaxiralari masalasi
NOS hodisa oziq-ovqat zaxiralari qanchalik cheklanganligini ko‘rsatganini qayd etdi: do‘konlar va tarqatish markazlari birgalikda taxminan olti kunlik zaxirani saqlaydi, u elektr tarmoqlariga bog‘liq va uzilishlarga duchor bo‘lgan IT tizimlari hisobiga uzluksiz to‘ldiriladi. O‘tgan oyda e’lon qilingan Clingendael tadqiqot markazi va Erasmus universiteti hisobotida aholiga uch kun o‘rniga sakkiz kunlik oziq-ovqat zaxirasi bo‘lishi tavsiya etilgan; mualliflar ekstremal ob-havo, energiya tarmog‘idagi yirik baxtsiz hodisa va IT infratuzilmasining birgaligi tiklanish uchun ikki haftagacha vaqt talab qilishi mumkinligi xulosasiga kelgan.