Главное в материале
- Атака затронула как минимум 350 супермаркетов Франции; пострадали сети Carrefour, Monoprix, Intermarché и Coopérative U
- Уязвимости в ПО Danfoss, Copeland и Dixell; Reuters нашло не менее 4500 открытых интерфейсов Danfoss, устаревшие версии «широко представлены»
- В Нидерландах Ahold Delhaize (Albert Heijn) начала контролируемый перезапуск после инцидента в воскресенье; NCSC не видит связи с французской атакой
Атака на холодильное оборудование во Франции
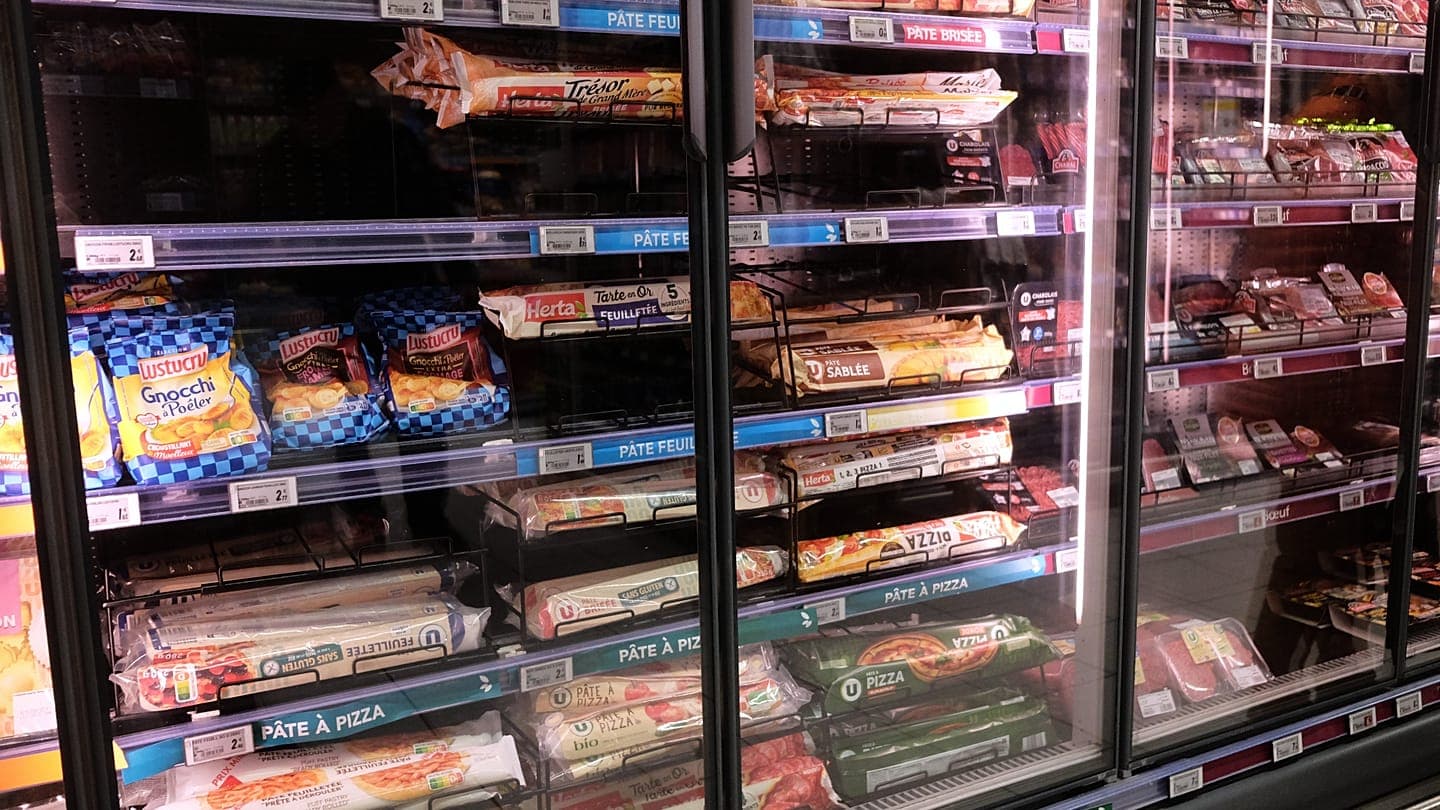
Французские следователи разыскивают хакеров, которые взяли под контроль системы охлаждения как минимум в 350 супермаркетах и вручную изменили температуру холодильников, вынудив персонал выбросить испорченное мясо и замороженные продукты. Под удар попали, в частности, магазины сетей Carrefour, Monoprix, Intermarché и Coopérative U. Пострадавшие точки составляют лишь небольшую долю супермаркетов Франции.
Отсутствие выкупа озадачивает следствие
По данным Reuters со ссылкой на источник, знакомый с расследованием, отсутствие требования выкупа или заявления об ответственности ставит следствие в тупик: обычно криминальные и хакерские группировки быстро извлекают выгоду из атак или публично заявляют о них. Эксперт по безопасности Кен Манро, партнёр британской Pen Test Partners, предположил, что за атакой могли стоять «дети, которые балуются»: «Если бы это была операция государства, зачем ограничиваться небольшой частью французских холодильников? В интернете полно холодильников и в других странах». Он назвал проблему вопросом «базовой цифровой гигиены».
Уязвимое ПО и тысячи открытых интерфейсов
Французское агентство по кибербезопасности сообщило, что взлом затронул холодильники на программном обеспечении датской компании Danfoss, а также системы Copeland и Dixell. Reuters во вторник обнаружило в открытом доступе не менее 4500 интерфейсов Danfoss, а сканирующая компания Onyphe отметила, что устаревшие версии «по-прежнему широко представлены среди публично доступных интерфейсов». Danfoss заявила, что многие затронутые установки «достигли конца срока службы и больше не получают обновлений» либо «работают на устаревшей прошивке»; серьёзные уязвимости в старых версиях её прошивки в августе описала компания Claroty, с тех пор они устранены. Copeland, владеющая брендом Dixell, признала «уязвимость» и сообщила, что «работает с затронутыми клиентами, чтобы снизить риски».
Инцидент в Нидерландах
В Нидерландах Ahold Delhaize, владелец сети Albert Heijn, заявила о начале контролируемого перезапуска систем после инцидента в сфере кибербезопасности, начавшегося в воскресенье. Нидерландский регулятор NCSC не видит связи с атакой во Франции. По данным телеканала NOS, Albert Heijn выявила серверы в США, Польше, Молдове и Турции, использовавшиеся в атаке; NOS подчёркивает, что это ничего не говорит о местонахождении хакеров, поскольку трафик легко направляется через другие страны. Эксперт Пим Таккенберг предположил, что серверы применялись для разведки систем или попыток кражи данных.
Вопрос продовольственных запасов
NOS отметила, что инцидент показал, насколько ограничены продовольственные запасы: магазины и распределительные центры вместе хранят примерно шестидневный запас, непрерывно пополняемый за счёт IT-систем, зависящих от электросетей и подверженных сбоям. В докладе исследовательского центра Clingendael и Университета Эразма, опубликованном в прошлом месяце, жителям рекомендовали иметь запас продуктов на восемь дней вместо трёх; авторы пришли к выводу, что сочетание экстремальной погоды с крупной аварией в энергосети и IT-инфраструктуре может потребовать до двух недель на восстановление.