Asosiy ma’lumotlar
- Citizen Lab ma'lumotlariga ko‘ra, Discover-Tech reklama vendorlari va josuslik dasturiy ta'minoti bozori o‘rtasidagi «ko‘prik» bo‘lib xizmat qilgan
- Candiru hujumi 2024–2025-yillarda Al Jazeera’da kamida 45 ta Windows kompyuteriga ta'sir qilgan
- Reklama platformasi harbiylar, davlat organlari va kritik infratuzilma qurilmalarida ko‘rsatilgan; hujum buyurtmachilari aniqlanmagan
Reklama tarmoqlari josuslik dasturiy ta'minotini yetkazish kanali sifatida
Toronto universitetining Citizen Lab laboratoriyasi Isroilning Discover-Tech kompaniyasi josuslik dasturiy ta'minoti ishlab chiqaruvchilariga o‘z reklama platformasi yordamida dunyoning deyarli har bir nuqtasidagi ma'lum shaxslar va qurilmalarga nishon qo‘yish imkonini berishini bildirgan hisobotni e'lon qildi. Tadqiqotchilar ma'lumotlariga ko‘ra, Discover-Tech o‘zini qonuniy reklama firmasi sifatida ko‘rsatadi, ammo aslida «reklama vendorlari va yollanma josuslik dasturiy ta'minoti ekotizimi o‘rtasidagi ko‘prik» bo‘lib xizmat qiladi.
Al Jazeera’ga hujum va jalb etilgan kompaniyalar
Hisobotda keltirilishicha, kamida ikkita nol-klikli (zero-click) josuslik dasturiy ta'minoti ishlab chiqaruvchisi — Candiru va Bindecy — qurbonlarga nishon qo‘yish uchun Discover-Tech platformasidan foydalangan. Bunday dasturiy ta'minot xabar ochilmasdan yoki havolaga bosilmasdan qurilmalarni zararlashga qodir. Hujumlardan biri Al Jazeera media tashkilotida kamida 45 ta Windows kompyuteriga ta'sir qilgan: qurilmalar 2024 va 2025-yillarda zararli kodli reklama e'lonlari ko‘rsatilgandan so‘ng Candiru josuslik dasturiy ta'minoti orqali buzib kirilgan. Citizen Lab hujumlar ortida qaysi hukumatlar turgani noma'lumligini, ammo bu hukumatning nol-klikli josuslik dasturiy ta'minotining onlayn reklama orqali yetkazilganligining birinchi tasdig‘i ekanligini qayd etadi.
Texnik dalillar va ma'lumotlar sizib chiqishi
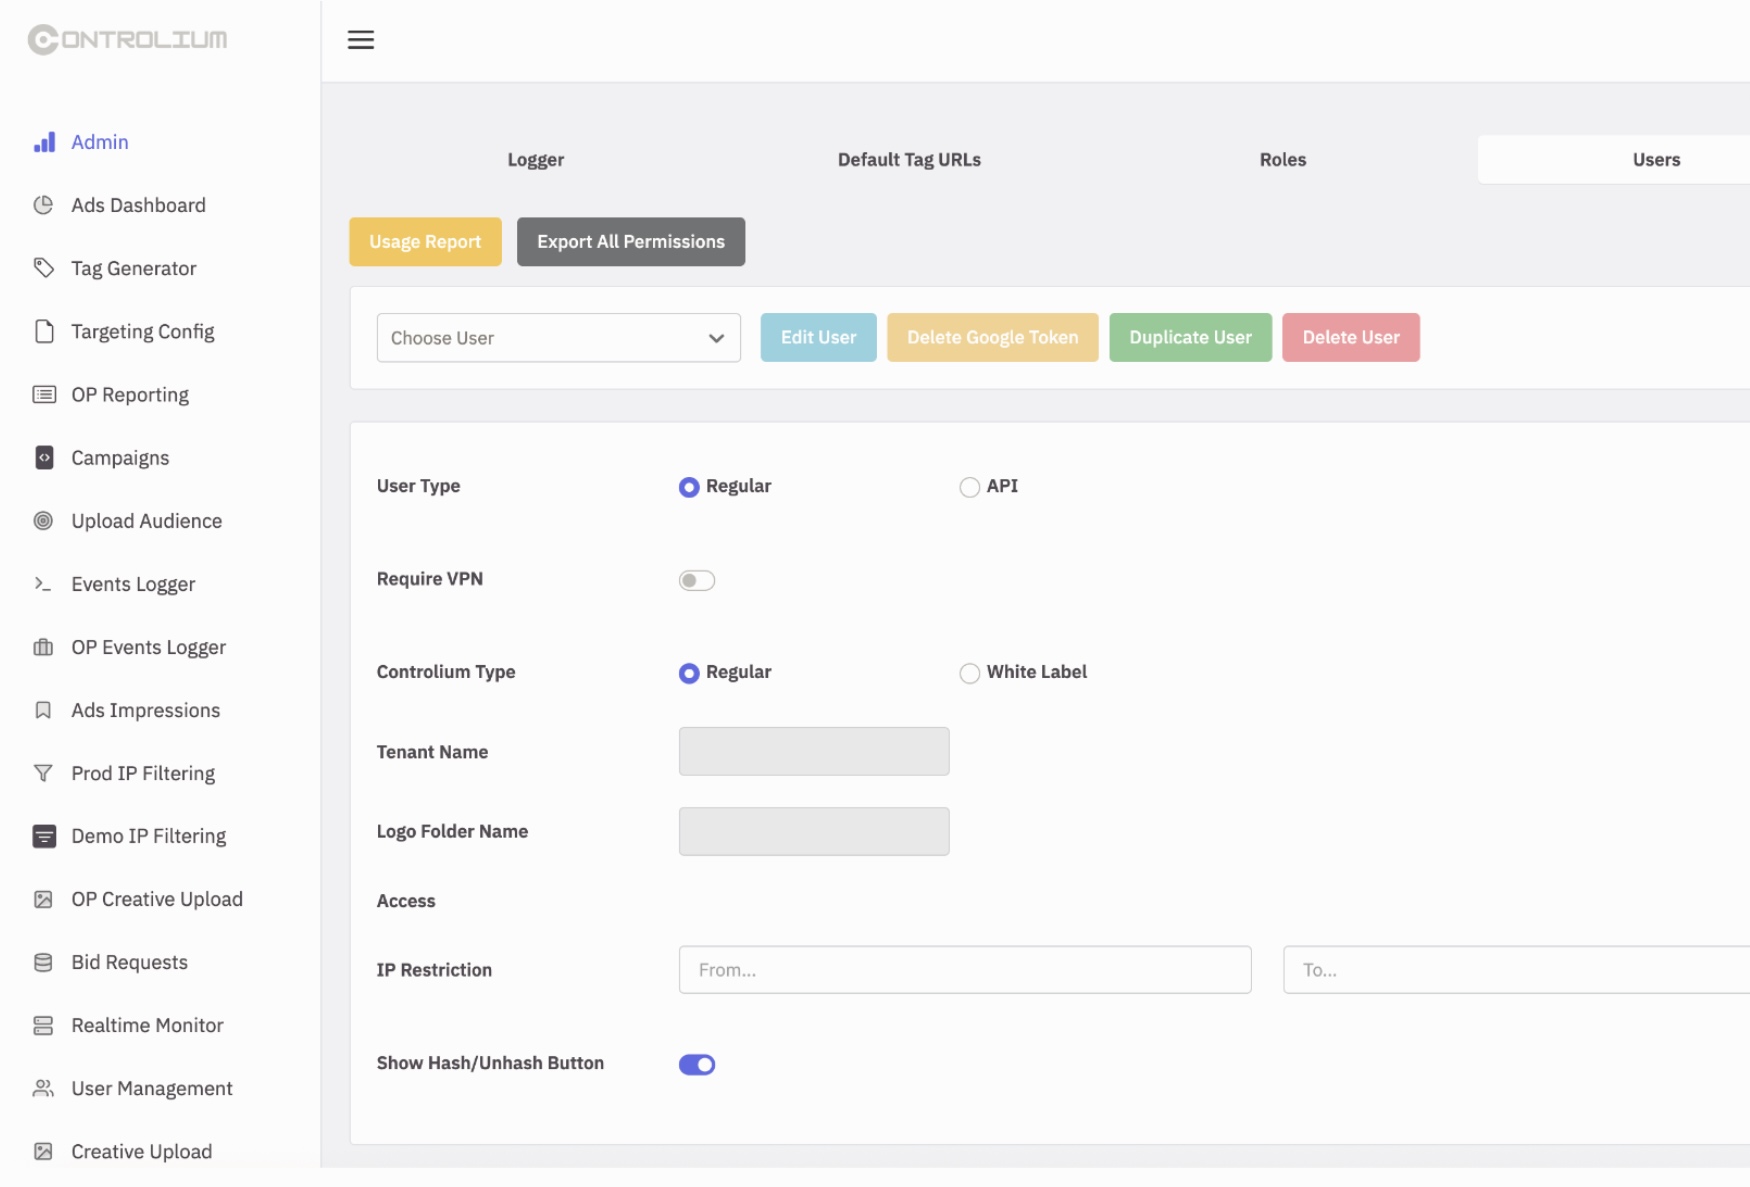
Controlium deb nomlanuvchi Discover-Tech platformasi kirish sahifalarida dastlabki kodning bir qismini ochiq qoldirgan, bu tadqiqotchilarga avtorizatsiyasiz veb-boshqaruv panelini tiklash imkonini bergan. Ularning so‘zlariga ko‘ra, panel «reklama bilan birga alohida maqsadli foydalanuvchilarga zararli kontentni yetkazish uchun, ehtimol, maxsus ishlab chiqilgan». Bundan tashqari, kompaniya saytida panel foydalanuvchilarining login yozuvlarini — jumladan, kamida ikki nafar Candiru xodimi va ba'zi Bindecy xodimlarining ma'lumotlarini — parolsiz yuklab olish mumkin bo‘lgan ochiq bo‘lim mavjud edi. Shuningdek, saytda martdan iyun 2026-yilgacha Discover-Tech reklamasi o‘n minglab mobil ilovalar va saytlarda ko‘rsatilganligini ko‘rsatgan milliardlab reklama auksioni yozuvlari ochiq bo‘lib qolgan.
Ta'sir qamrovi va reaksiya
Auksion yozuvlariga ko‘ra, reklama harbiylar, hukumatlar, kritik infratuzilma va milliy kiberagentliklarning qurilmalarida ko‘rsatilgan; ko‘rsatishlar buzib kirishga olib kelganligi noma'lum. Citizen Lab bilan hamkorlik qilgan Confiant reklama sifati platformasi tadqiqotchilari potensial zararli e'lonlar IAEA va Xalqaro jinoiy sud tarmoqlaridagi qurilmalarda ham ko‘rsatilganligiga oid dalillar topdi. Citizen Lab katta tadqiqotchisi Bill Marczak Discover-Tech «albatta muz tog‘ining faqat uchi» ekanligini aytdi va nishon bo‘lishi mumkin bo‘lgan odamlarga reklama kuzatuvini o‘chirishni yoki reklama blokirovka qilishni tavsiya qildi. Al Jazeera va Discover-Tech izoh so‘rovlariga javob bermadi; Candiru (Integrity Labs kompaniyasi) bilan bog‘lanishga erishilmadi.