Главное в материале
- С января 2022 по сентябрь 2026 года зафиксировано более 65 кибератак, нарушавших лечение: перенос операций, перенаправление скорых, пять отключений питания дольше месяца
- SonicWall зафиксировала 264 000 предупреждений об атаках на здравоохранение Великобритании за первые пять месяцев 2026 года — в 10 раз больше, чем за весь 2025 год
- Больницы ОАЭ внедряют многоуровневую защиту, резервное питание и работают по стандарту кибербезопасности Департамента здравоохранения Абу-Даби
Атаки участились
Больницы по всему миру, включая ОАЭ, усиливают киберзащиту: по мере цифровизации медицины онлайн-атаки и технические сбои всё чаще угрожают прерыванием лечения и утечкой данных пациентов. Отчёт US Health Management Academy показал, что с января 2022 года по сентябрь 2026 года более 65 кибератак нарушили оказание помощи — в среднем больше одной в месяц. Последствия включали перенаправление машин скорой помощи, отмену и перенос операций и приёмов, а пять отключений питания длились больше месяца. Специалист SonicWall зафиксировал 264 000 предупреждений об атаках на британских медицинских поставщиков за первые пять месяцев 2026 года — в десять раз больше, чем за весь 2025 год.
Сбой Microsoft показал уязвимость
Недавний глобальный сбой Microsoft, который компания объяснила внутренней технической проблемой и нехваткой сетевой мощности, показал, насколько уязвима медицина к цифровым сбоям даже без кибератаки. В ОАЭ в некоторых больницах пациенты не могли записаться на приём онлайн или связаться с персоналом по почте и Teams. В Великобритании сотни больниц NHS и врачебных практик не могли подтверждать приёмы и получать данные пациентов, а канадская Unity Health Toronto объявила «Code Grey» из-за отказа почты. Австралийская медицинская ассоциация сообщила об административных проблемах в клиниках.
Как готовятся больницы ОАЭ
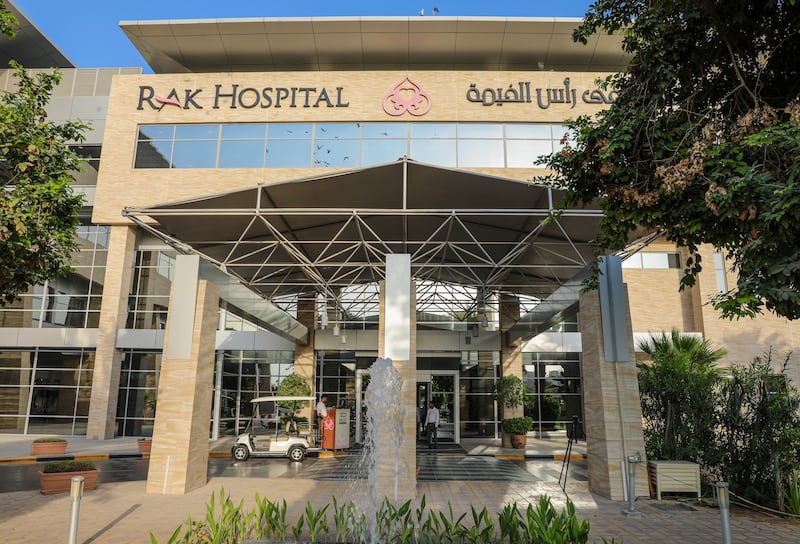
Основатель и глава Burjeel Holdings д-р Шамшир Ваялил отметил, что «слепые зоны» резко выросли: хакеры атакуют холодильное оборудование, инфузионные насосы и запасы крови, и это «новая норма», к которой нужно готовиться. Глава IT RAK Hospital Рохит Патвардхан рассказал, что критические клинические системы размещены с резервированием, регулярным резервным копированием и определёнными процедурами восстановления; больница проводит регулярные учения по аварийному восстановлению, а критические системы защищены мгновенным резервным питанием и автоматическими генераторами. По его словам, устойчивость технологий — это вопрос безопасности пациентов, а не только IT. Головная Arabian Healthcare Group строит новую многопрофильную больницу на 209 мест.
Риск для холодового хранения
В середине октября хакеры атаковали более 700 супермаркетов во Франции, подняв температуру и уничтожив тонны скоропортящихся продуктов; недели позже вторая волна атак нанесла схожий ущерб по Европе. Это вызвало опасения за медицинское холодовое хранение: трансплантационные ткани и запасы крови требуют охлаждения. Глава Bascom Palmer Eye Institute в Абу-Даби д-р Зейн Кендериан сообщил, что температурно-контролируемые лекарства и записи пациентов в центре защищены, а критические процессы имеют документированные процедуры работы при простое. Центр, как и другие больницы столицы, действует по обязательному стандарту Abu Dhabi Healthcare Information and Cyber Security Standard Департамента здравоохранения. «Большинство атак на медицину начинаются не со сложного кода, а с убедительного письма», — отметил он.
Эксперты: больницы — лёгкая цель
Старший директор FTI Consulting по кибербезопасности на Ближнем Востоке Небу Варгезе назвал больницы лёгкой целью: злоумышленники атакуют подключённую инфраструктуру — устаревшие системы управления зданиями и холодильники с кровью и вакцинами — и используют скомпрометированный доступ третьих сторон или утёкшие учётные данные. По его оценке, применение агентного ИИ открывает новую эру: автономные агенты могут находить уязвимости и запускать программы-вымогатели за дни, а не недели, а паралич клинических операций максимизирует давление на руководство больниц с целью выкупа. Исследователь Kaspersky Махер Ямут добавил, что медицинские учреждения привлекательны из-за объёма чувствительных данных, а человеческая ошибка остаётся важным путём проникновения, поэтому обучение сотрудников кибергигиене необходимо. Отдельная проблема — совместная работа современных систем со старым медицинским оборудованием, которое трудно обновлять.