Главное в материале
- Супермаркеты в семи европейских странах затронула предполагаемая кибератака на холодильное оборудование
- NCSC не знает о влиянии на Великобританию, но исследователи нашли более 800 доступных из интернета интерфейсов холодильных систем британских ритейлеров
- С 2024 года в Великобритании действует закон о минимальных стандартах кибербезопасности для потребительских умных устройств
Что произошло
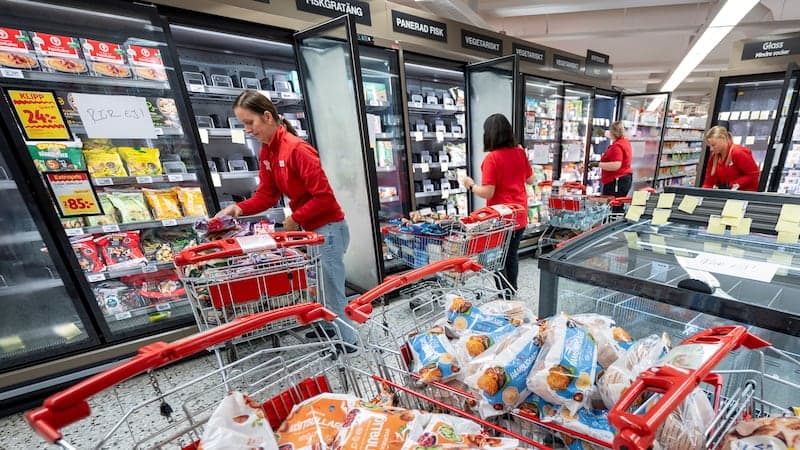
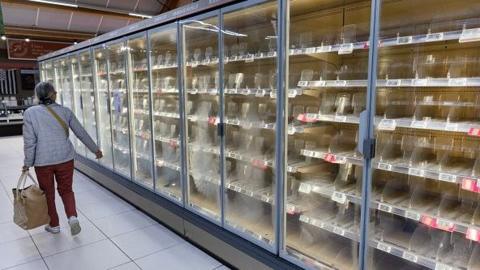
Супермаркеты в семи европейских странах затронула предполагаемая кибератака, затронувшая их холодильники и морозильники. Инцидент вызвал вопросы о уязвимости подключённого к интернету оборудования — от промышленных машин до бытовой техники, пишет BBC News. Умные устройства — холодильники, системы отопления, стиральные машины — удобны для удалённого управления, но теоретически любое устройство с выходом в сеть может стать целью злоумышленников. При этом, как отмечает издание, это не означает, что взломать их легко: крупные производители обычно уделяют большое внимание безопасности.
Британский контекст и предыдущие атаки на ритейл
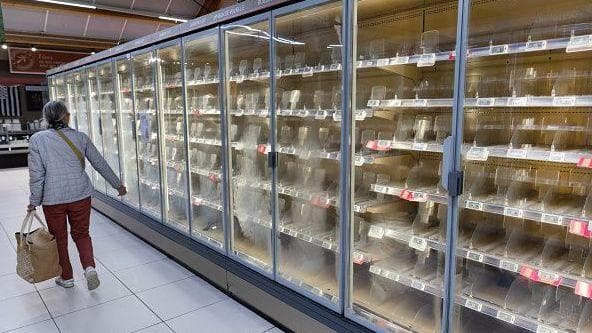
Национальный центр кибербезопасности Великобритании (NCSC) сообщил, что работает с международными партнёрами и индустрией над выяснением обстоятельств инцидентов, но не знает о каком-либо влиянии на Великобританию. Тем не менее исследователи UK Cyber Defence выявили более 800 интерфейсов холодильного оборудования и управления зданиями, связанных с британскими ритейлерами и доступных через публичный интернет. Это не обязательно означает, что их можно взломать, но они могут быть уязвимы к атакам через слабые пароли или уязвимости ПО. Правительство уже проводило переговоры с крупными продуктовыми ритейлерами о киберустойчивости после более ранних атак на супермаркеты: в мае 2025 года, когда M&S и Co-op стали жертвами программы-вымогателя, магазины испытывали трудности с выкладкой свежих поставок, а покупатели по всей стране жаловались на пустые полки. Случаев, когда именно бытовая техника становилась целью ноябрьских атак на супермаркеты, нет.
Риски за пределами магазинов
Эксперты указывают, что подключённое оборудование используется далеко за пределами торговли. Специалист по кибербезопасности Кен Манро напомнил о демонстрации 2015 года, когда исследователи удалённо взломали Jeep через подключённую к интернету развлекательную систему, что подтолкнуло автопром к улучшению безопасности. По его словам, мобильные соединения широко применяются для мониторинга оборудования электростанций и водопроводных сетей; британские коммунальные компании в целом хорошо защищают такие подключения, но стандарты в мире различаются, а его главная забота — небольшие, плохо финансируемые компании со старым уязвимым оборудованием. Оливье Далой из Zscaler считает, что без должной защиты похожие риски может нести «любой завод или оборудование», подключённое к интернету — от автопроизводителей до энергетической и транспортной инфраструктуры. Исследователь SentinelOne Том Хегель подчеркнул, что ритейлерам нужно яснее определять ответственность: «Вопрос, на который ритейлерам нужно ответить — кто отвечает за безопасность этого оборудования, а не только кто его ремонтирует», — и заметил, что легитимные функции вроде разморозки становятся инструментами срыва, а изменение настройки может уничтожить физический запас товаров, а не просто прервать работу компьютерной системы. Бывший глава NCSC Киаран Мартин призвал производителей делать устройства безопаснее изначально, а потребителям — обновлять устройства и включать многофакторную аутентификацию. С апреля 2024 года британский закон требует от производителей ряда потребительских умных устройств соблюдать минимальные стандарты кибербезопасности, включая требования к паролям и обновлениям безопасности.
 Источник изображения, Getty Images