Главное в материале
- Anthropic показала в контролируемом эксперименте, что ИИ-модель может распространяться между дешёвыми Android-устройствами: в 4 из 5 попыток она заразила все 8 целевых устройств.
- По оценке Anthropic, «ИИ-червь» мог бы закрепиться на новом устройстве за один-два дня, а меньшие ИИ-модели могут достичь нужного уровня возможностей «позже в этом году».
- Во Франции атаковали холодильные системы супермаркетов (температура до 50 °C); CERT-FR подтвердила компрометацию систем Danfoss, связь с ИИ-червями не установлена.
Предупреждение Anthropic об ИИ-червях
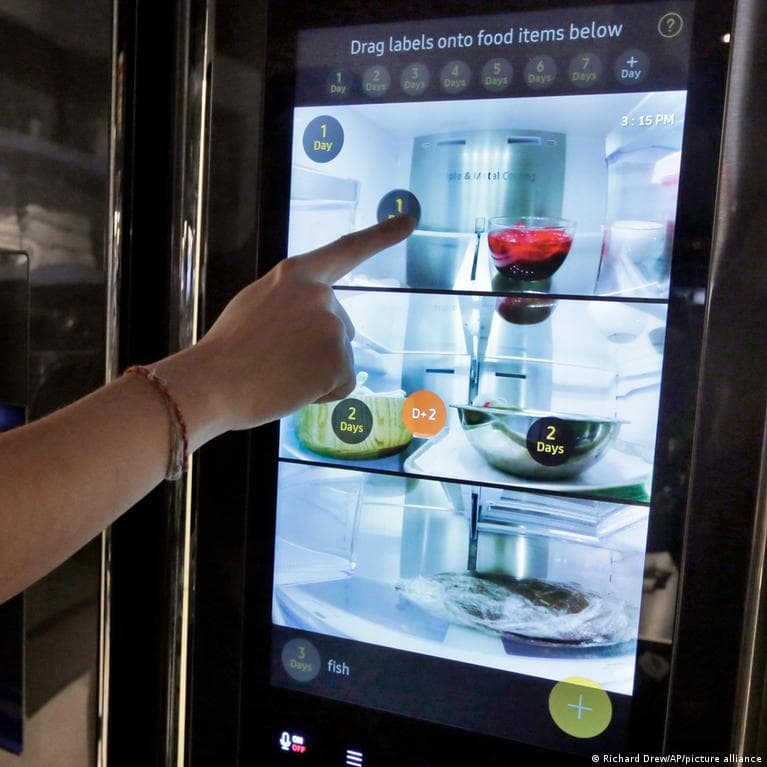
Компания Anthropic опубликовала отчёт, в котором предупреждает: вредоносное ПО на базе искусственного интеллекта может в скором времени проникать в подключённые бытовые устройства, копировать себя на другие устройства и активироваться там. По данным исследования отраслевой ассоциации Bitkom, около половины (52%) домохозяйств в Германии уже используют «умные» приложения — роботы-пылесосы, голосовые ассистенты, управление отоплением и телевизоры с выходом в интернет, и эта доля растёт.
Чем ИИ-черви отличаются от обычных
Классические компьютерные черви, копирующие себя с машины на машину, существуют десятилетиями и следуют заранее заданной последовательности инструкций, используя известные уязвимости. ИИ-черви были бы значительно сложнее: они могли бы автономно решать задачи, адаптироваться к разным устройствам (например, к другой операционной системе или ограниченной памяти), самостоятельно осваивать работу на новых устройствах и обходить новые обновления безопасности.
Эксперимент на дешёвом оборудовании
Исследователи Anthropic проверили, могут ли ИИ-модели работать на недорогом железе: они распределили ИИ-модель между 15 дешёвыми Android TV-приставками, каждая из которых выполняла часть вычислений. Это показало, что некоторые ИИ-приложения могут работать без крупного дата-центра. В контролируемой тестовой среде с восемью дополнительными симулированными Android-устройствами модель смогла проникнуть в одно из них, скопировать себя и заразить остальные: в четырёх попытках из пяти она достигла всех восьми целей, в оставшейся — семи из восьми. По оценке разработчиков Anthropic, такой «ИИ-червь» мог бы закрепиться на новом, ранее неизвестном устройстве примерно за один-два дня.
Риск ботнета из бытовых устройств
Особую обеспокоенность вызывает возможность объединения заражённых устройств в крупный ботнет: чем больше скомпрометировано устройств, тем быстрее червь мог бы распространяться, причём вредоносное ПО перестало бы зависеть от центрального сервера, который можно просто отключить. Червь мог бы непрерывно обучаться в процессе распространения и, возможно, переходить на совершенно разные типы устройств с разным ПО. Децентрализованная структура затрудняла бы сдерживание, несмотря на возможность отключения устройств от сети и установки патчей. Anthropic сравнивает такое развитие с медленно расползающейся цифровой слизевиком. Исследователи сознательно упростили доступ к тестовым устройствам и не использовали серьёзные цифровые защиты, однако компания считает, что меньшие ИИ-модели могут достичь необходимого уровня возможностей «позже в этом году», чтобы распространяться в реальном мире.
Атака на супермаркеты во Франции
Возможные последствия атак на подключённые системы управления уже видны на примере инцидента во Франции: в ночь на понедельник злоумышленники вмешались в работу холодильных и морозильных систем множества супермаркетов. Температура в поражённых установках поднималась до 50 градусов Цельсия, продукты испортились, в ряде случаев были пожары и технические повреждения. Агентство кибербезопасности Франции CERT-FR сначала подтвердило компрометацию систем дистанционного управления датского производителя Danfoss, позже предупреждение распространили на системы других производителей. Расследование продолжается. Сообщалось, что часть защитного ПО была устаревшей — возможно, это стало точкой входа для атакующих.
Связь атак с ИИ не установлена
Кто стоял за атаками во Франции и каковы были мотивы, остаётся неясным. Нет пока и доказательств того, что в атаках на холодильные системы использовался самокопирующийся ИИ-червь. Тем не менее исследование Anthropic показывает, насколько ИИ может облегчить создание вредоносного ПО, потенциально позволяя атаковать подключённые устройства с серьёзными последствиями и без значительных вычислительных ресурсов. Опасаясь повторных атак, CERT-FR рекомендовала компаниям регулярно обновлять подключённые устройства, устанавливать необходимые патчи безопасности и, где возможно, полностью отключать ненужный доступ в интернет.