Главное в материале
- Франция начала расследование против Shahid Kaveh — подразделения КСИР, находящегося под санкциями США
- Атака затронула около 700 магазинов во Франции через контроллеры Danfoss и Dixell
- Тот же тип оборудования ранее был скомпрометирован в США и Великобритании
Расследование во Франции
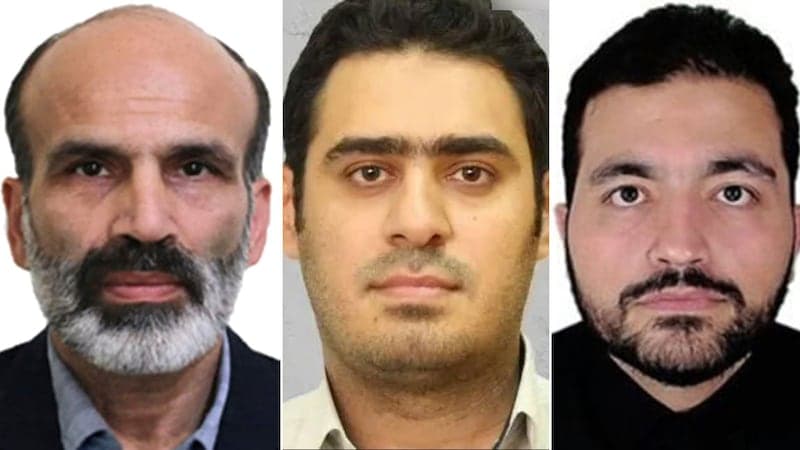
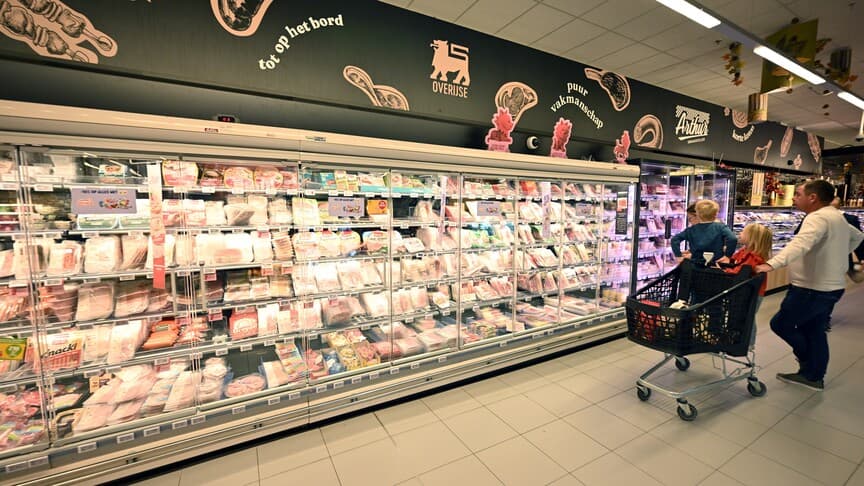
Французская прокуратура в понедельник начала расследование против Shahid Kaveh — подразделения киберкоманды Корпуса стражей Исламской революции, находящегося под санкциями США. Его руководителя Хамида Лашгаряри Вашингтон внёс в санкционный список в 2024 году и назначил вознаграждение в 10 млн долларов за информацию о его деятельности. По данным The National, обвиняемые хакеры атаковали контроллеры холодильного оборудования супермаркетов производства Danfoss и Dixell, затронув около 700 объектов массовой розничной торговли во Франции.
Тот же тип уязвимости — в США и Великобритании
Атаки этой группы на подобное оборудование впервые были зафиксированы ещё в конце 2023 года: тогда совместное предупреждение CISA, ФБР, Национального агентства по борьбе с преступностью Великобритании, израильского и канадского киберцентров сообщало о взломе программируемых логических контроллеров Unitronics, используемых в водоснабжении, энергетике, пищевой промышленности и здравоохранении. В этом году американские ведомства сообщили о компрометации других PLC на объектах критической инфраструктуры, включая энергетику и водоканалы. После того как в июле Shahid Kaveh остановил объект энергетики, британский Национальный центр кибербезопасности разослал предупреждение энергетическим компаниям; Департамент энергетики при этом подчеркнул, что речь шла о небольшой станции, не представлявшей риска для энергосистемы в целом.
Почему страдают небольшие операторы
По данным отчёта компании Tenable, группировка, известная также как CyberAv3ngers, «неоднократно компрометировала небольшие водоканалы, муниципальные объекты и сельских энергопоставщиков», и причина носит структурный характер: такие организации нередко используют инструменты удалённого доступа, выводящие контроллеры напрямую в публичный интернет. Это объясняет, почему один и тот же тип атак повторяется в разных странах — от супермаркетов Франции до коммунальных систем США и Великобритании.