Главное в материале
- CISA, ФБР и ведомства сельского хозяйства, здравоохранения и транспорта предупредили об атаках на холодильные и «холодовые цепи» в критической инфраструктуре
- Волны атак затронули минимум дюжину стран, включая Великобританию; часть систем — холодильники Danfoss без обновлений безопасности
- США не атрибутировали атаки, но исследователи и, по сообщениям, официальные лица указывают на Иран
Что произошло и что говорят власти США
Американские ведомства — CISA, ФБР, а также министерства сельского хозяйства, здравоохранения и транспорта — в совместном заявлении в четверг предупредили, что хакеры взламывают подключённые к интернету системы промышленного охлаждения и мониторинга «холодовых цепей» в продуктовых магазинах и складах. Под ударом критическая инфраструктура: пищевая промышленность, сельское хозяйство, транспорт и перевозка лекарств. «При успешной эксплуатации злоумышленники могут изменить температуру и, возможно, вызвать физические последствия — пожароопасность, потерю запасов и сокращение срока службы системы», — говорится в заявлении. В отдельной памятке ведомства уточнили, что хакеры могут «переводить установки в непрерывные циклы нагрева и разморозки, что ведёт к массовой потере запасов и угрозам для оборудования». Исполняющий обязанности главы кибернаправления CISA Крис Бутера призвал «каждую организацию, зависящую от холодильных и мониторинговых систем, считать себя потенциальной целью».
Масштаб: супермаркеты, военные базы, банк крови
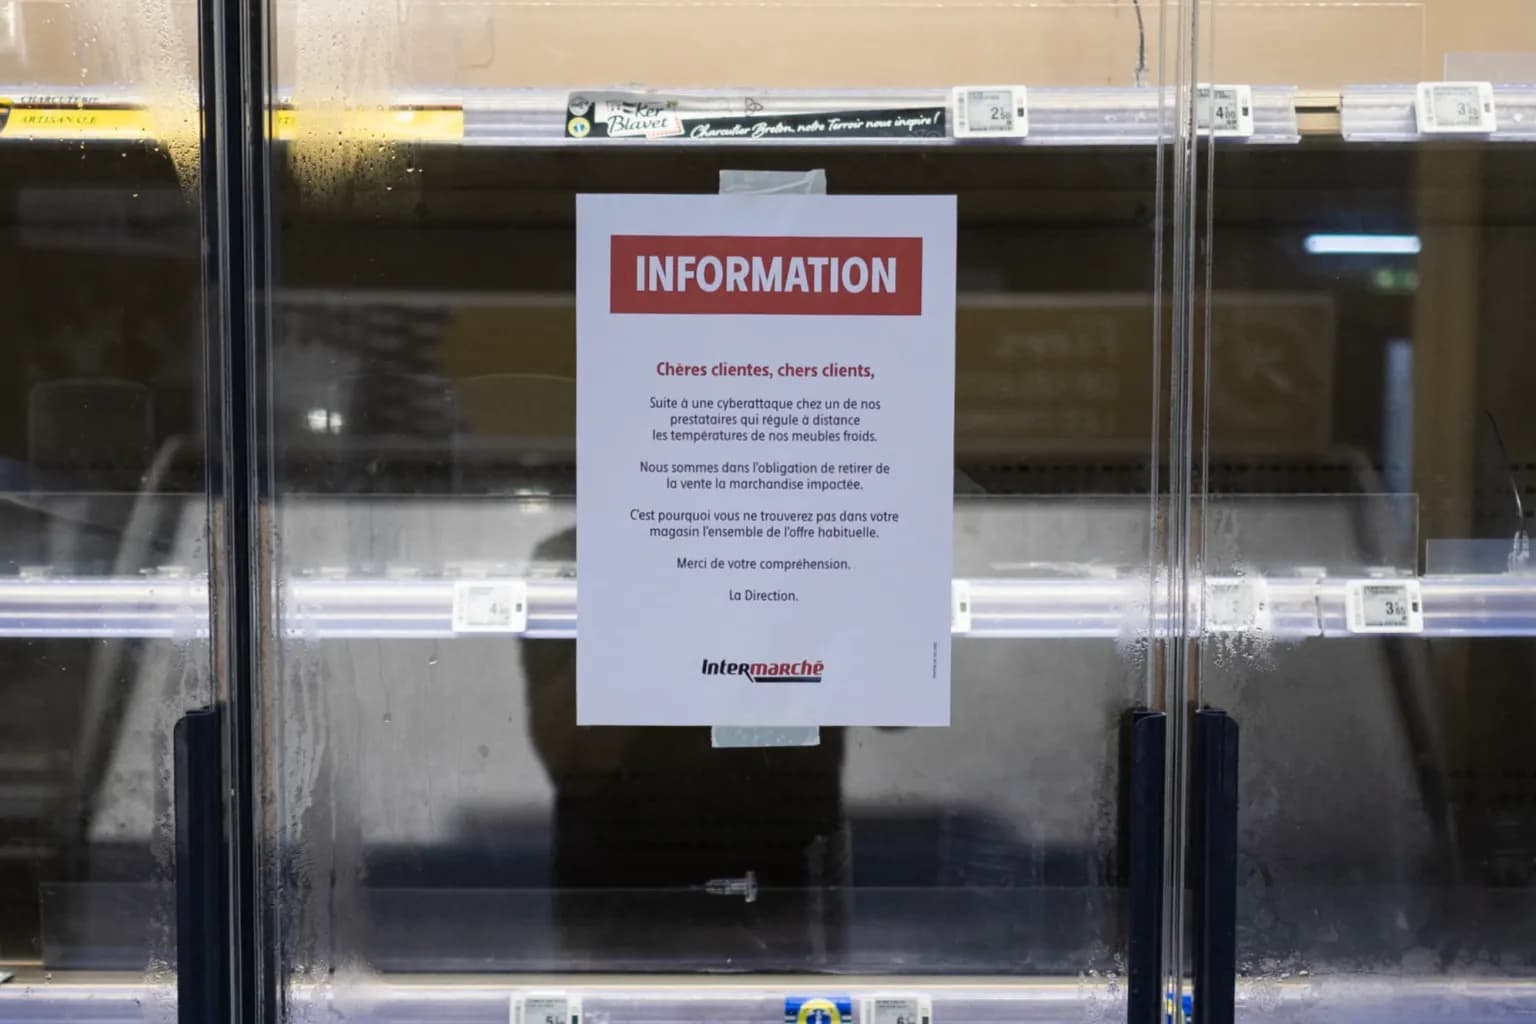
Предупреждение последовало за несколькими волнами атак на промышленные холодильные установки в Великобритании и Европе за последние недели. Как сообщал TechCrunch, две отдельные волны атак позволили хакерам поднять температуру в морозильниках и холодильных установках минимум в дюжине стран, испортив размороженные продукты. Часть затронутых систем — дистанционно управляемые холодильники датской компании Danfoss, которая прекратила выпускать обновления безопасности для оборудования клиентов. Кроме того, хакеры атаковали французский банк крови EFS, повысив температуру в установках с донорской кровью, — атаку остановили до того, как запасы крови были скомпрометированы, говорится в сообщении EFS. Отдельно Минобороны США расследует серию взломов морозильников на военных базах, сообщает Reuters; о них первым написал блог Signal and Silence.
Кто стоит за атаками и что рекомендуют ведомства
США официально не связали атаки с конкретной группировкой или государством, однако исследователи безопасности в целом приписывают их Ирану, а американские официальные лица, по сообщениям СМИ, также считают Иран вероятным виновником. Ведомства рекомендовали пострадавшим отраслям отключить системы дистанционного управления от интернета, сменить и усилить пароли, установить доступные патчи и вывести из эксплуатации оборудование, которое больше не поддерживается производителем. Практический смысл предупреждения: уязвимость связана не только с конкретными продуктами, но и с практикой оставлять устаревшее холодильное оборудование с удалённым доступом подключённым к сети — именно такие системы, по данным TechCrunch, оказались среди затронутых.